



Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID, обнаруженный IBM X-Force, копирует своим кодом другой троян – Pony. К такому выводу пришли эксперты Intezer, проанализировавшие вредоносную составляющую IcedID.

Ранее мы писали об обнаружении банковского трояна IcedID, обладающего некоторыми продвинутыми функциями, которые выделяют его на фоне других банковских троянов.

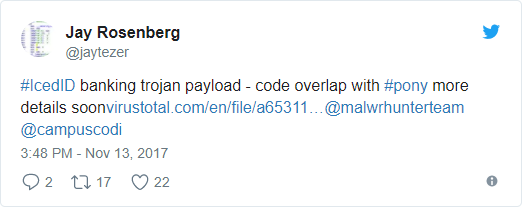
В свою очередь, Pony был детально описан в отчете Proofpoint. Теперь же Джей Розенберг, аналитик Intezer, опубликовал твит, в котором утверждает, что код пэйлоада IcedID пересекается с кодом Pony. Также в этом твите эксперт приводит ссылку на VirusTotal, где отчетливо отражен процент детектирования Pony различными антивирусными продуктами.

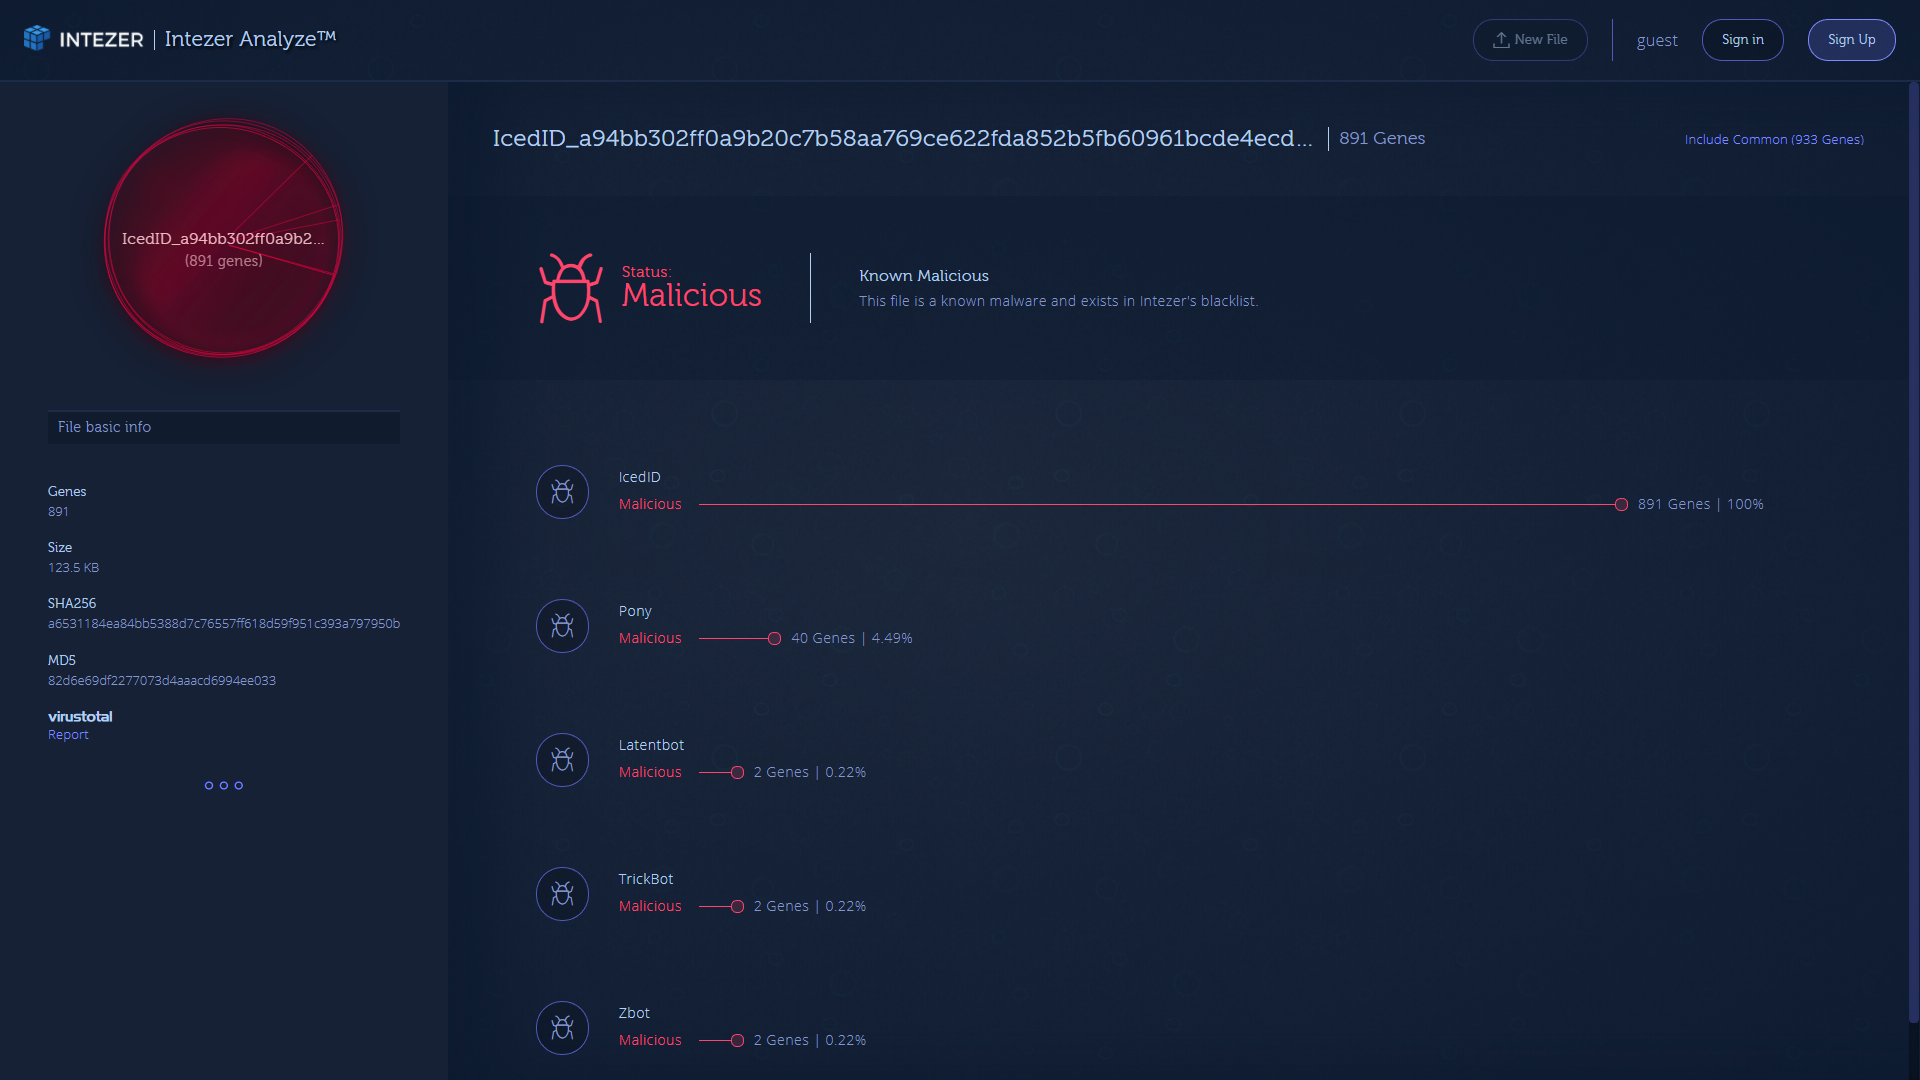
Воспользовавшись функцией сравнения вредоносов с соответствующими образцами Pony, эксперты получили следующую картину:

Из этого результата уже можно сделать вывод, что эти вредоносы очень схожи, что, по сути, не удивительно, учитывая, что исходный код Pony общедоступен.

Эксперты даже указывают версию Pony, которая использовалась создателями IcedID - Pony 2.0, так как в исходном коде Pony 1.9 мы не видим вызовов DecipherList, который отвечает за дешифрование строк.

Другие общие с Pony функции включают:

  • OutlookExport
  • OutlookReadPSItemValue
  • OutlookScanPasswords
  • OutlookScanProfiles
  • PocomailScanReg
  • IncrediMailScanReg
  • CRC32Update
  • CommonCryptUnprotectData
  • MapFile
  • PonyStrCat
  • PonyStrCatFreeArg1
  • DecipherList
  • UnicodeToAnsiLen
  • FileExists
  • StreamUpdateModuleLen
  • StreamWriteModuleHeader
Подпишитесь на новости

Anthropic сообщила полиции об угрозах нападения в чате с Claude

Разговор с ИИ закончился визитом полиции. Во Флориде 30-летнюю Карли Мишель Хеллер обвинили в письменных угрозах насилия после переписки с Claude. По версии следствия, она заявила о намерении устроить стрельбу в офисе шерифа округа Ли, а затем сообщила, что приобрела оружие.

Как пишет Gulf Coast News, сообщения заметили системы безопасности Anthropic. Переписку передали на проверку человеку, после чего компания уведомила правоохранителей.

По сообщениям СМИ, сотрудники установили личность Хеллер и задержали её дома без лишнего шума. Шериф Кармайн Марсено рассказал, что женщина использовала Claude как дневник.

Хеллер предъявили обвинение в преступлении второй степени по закону Флориды. Виновность женщины предстоит установить суду.

История показывает границу, о которой легко забыть за дружелюбным интерфейсом: чат с ИИ нельзя воспринимать как дневник в запертом ящике. В этом случае потенциально опасные сообщения прошли автоматическую проверку, оценку специалиста и дошли до полиции.

При этом делать вывод, что любая резкая фраза автоматически приводит к аресту, оснований нет. Здесь, по версии следствия, переписка содержала конкретную цель предполагаемого нападения и заявление о приобретении оружия. Именно эти обстоятельства теперь будут разбирать в рамках дела.

RSS: Новости на портале Anti-Malware.ru