



Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Новый вид вымогателя, получивший имя Ordinypt, в настоящее время нацелен на пользователей в Германии. Однако вместо того, чтобы шифровать файлы, вредонос переписывает их случайными данными.

Как обнаружил эксперт G Data, все вредоносные электронные письма, доставляющие Ordinypt, написаны на немецком языке. Та же история и с требованиями выкупа. Это выдает бесспорное немецкое происхождение вымогателя.

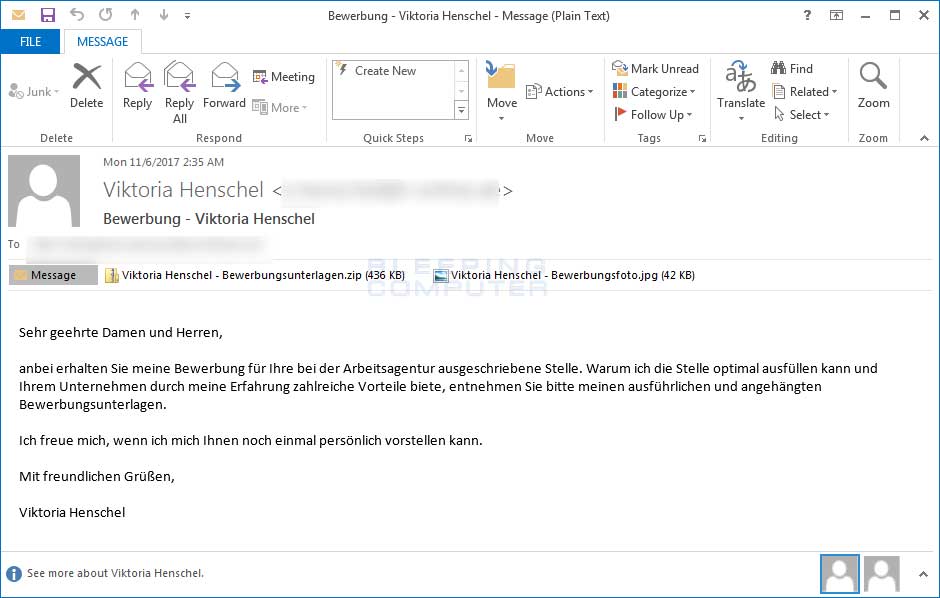
Как и в случае нашумевшего Petya, электронные письма, распространяющие Ordinypt, маскируются под резюме, отправленные в ответ на предложения работы. Эти письма содержат два файла: JPG-изображение женщины, предположительно отправляющей резюме, и ZIP-файл, содержащий резюме и краткую биографию.

Эти файлы имеют следующие имена: Viktoria Henschel - Bewerbungsfoto.jpg и Viktoria Henschel - Bewerbungsunterlagen.zip.

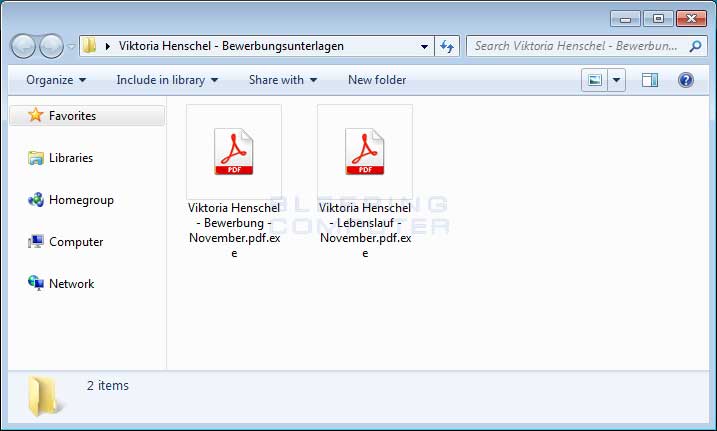
ZIP-архив содержит два EXE-файла, причем используется старый трюк с двойным расширением, чтобы заставить пользователей думать, что это файлы PDF. На компьютерах с ОС Windows, которые по умолчанию скрывают расширения файлов, расширение .exe не будет отображаться, и пользователи будут видеть только .pdf.

Запуск любого из этих исполняемых файлов приведет к выполнению Ordinypt, который является, по сути, не шифровальщиком, а вайпером (wiper), уничтожающим файлы пользователей. По словам экспертов, Ordinypt заменяет содержимое файлов случайно сгенерированными символами, состоящими из прописных и строчных букв и цифр.

Также исследователи отметили, что Ordinypt вымогает деньги, маскируя тот факт, что файлы уничтожены и не подлежат восстановлению.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru