


ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

Эксперты «Лаборатории Касперского» обнаружили новую целевую атаку на финансовые организации России, Армении и Малайзии. Первая волна атак началась в июле 2017 года, а новые осуществляются и сейчас. За свою незаметность и скрытность атака получила название Silence («Тишина»).

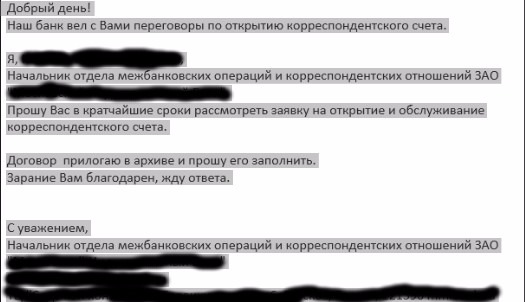
Злоумышленники пользуются известной, но по-прежнему очень эффективной техникой. Заражение происходит через целевые фишинговые письма с вредоносными вложениями. Например, атакующие используют инфраструктуру уже зараженных учреждений и отправляют сообщения от имени настоящих сотрудников. Таким образом они практически не вызывают подозрений. Часто текст выглядит как стандартный запрос на открытие счета.


Пример фишингового письма Silence


Письма содержат вредоносные вложения в формате .chm – файлы со встроенными скриптами запускают целую цепочку событий. В результате простого открытия вложения компьютер оказывается заражен сразу несколькими модулями троянца, конечная цель которых — собрать информацию об устройстве и отправить ее управляющему серверу. При этом все модули запускаются, маскируясь под службы Windows. Например, один из главных, который делает скриншоты экрана зараженного компьютера, идентифицируется как служба Default monitor. Проникнув в корпоративную сеть, мошенники получают возможность изучать инфраструктуру банка, а также следить за сотрудниками: например, с помощью записи видео с экрана монитора во время ежедневной рабочей активности. Таким образом злоумышленники выясняют, как все устроено в конкретной организации. После изучения и анализа данных киберпреступники осуществляют кражу или перевод денег.

«Атаки на банки и финансовые организации — один из самых эффективных способов обогащения для киберпреступников. То, что атака Silence была зафиксирована уже в нескольких странах, говорит о растущей активности группы. При этом злоумышленники используют легитимные администраторские инструменты, чтобы оставаться незамеченными. Это усложняет как обнаружение атаки, так и атрибуцию. Такие техники в последнее время все чаще используются киберпреступниками, это очень тревожная тенденция: судя по всему, они будут активно применяться и в будущем», — сказал Сергей Ложкин, старший антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru