



В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

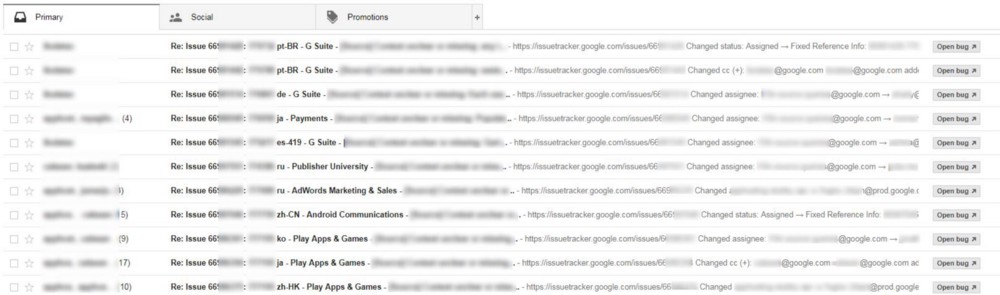
В официальном трекере Google были обнаружены три уязвимости, которые злоумышленники могут использовать для выявления брешей. Нашедший эту дыру безопасности Алекс Бирсан (Alex Birsan), румынский эксперт, утверждает, что этот баг может позволить хакерам получить доступ к уязвимостям, которые еще не были исправлены в продуктах Google.

Эти три бреши затронули Google Issue Tracker (также известное как Buganizer) – приложение, отслеживающее сообщения об ошибках и проблемах безопасности в продуктах Google.

«Buganizer является центральной системой отслеживания ошибок, поэтому весьма вероятно, что в ней также хранятся уязвимости внутренних систем Google. Я провел минимальное исследование, но могу сказать, что там куда более интересная информация, если покопаться», - сказал Бирсан в интервью Bleeping Computer.

Обычно только сотрудники Google и эксперты в области уязвимостей имеют доступ к Buganizer, это строго ограниченный доступ, имеется только к сообщениям, которые они должны исправить.

Бирсан, являющийся разработчиком на Python в румынской компании, специализирующейся на кибербезопасности, говорит, что он выявил ошибки в период с 27 сентября по 4 октября. Он обнаружил три проблемы:

  • Способ регистрации адреса электронной почты в домене @google.com с использованием общей схемы именования адресов электронной почты Buganizer.
  • Способ подписки и получения уведомлений об ошибках, к которым у него не должно было быть доступа.
  • Способ обмана API Buganizer, который может помочь получить доступ к каждой уязвимости.

Google выплатила исследователю $3 133 за обнаружение первой ошибки, $5 000 за обнаружение второй и $7 500 за третью. Примечательно, что компания очень оперативно отреагировала за сообщение Бирсана.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru