



Новая система unCAPTCHA может обойти 450 reCAPTCHA за менее чем 6 секунд

Новая система unCAPTCHA может обойти 450 reCAPTCHA за менее чем 6 секунд

Новая система unCAPTCHA может обойти 450 reCAPTCHA за менее чем 6 секунд

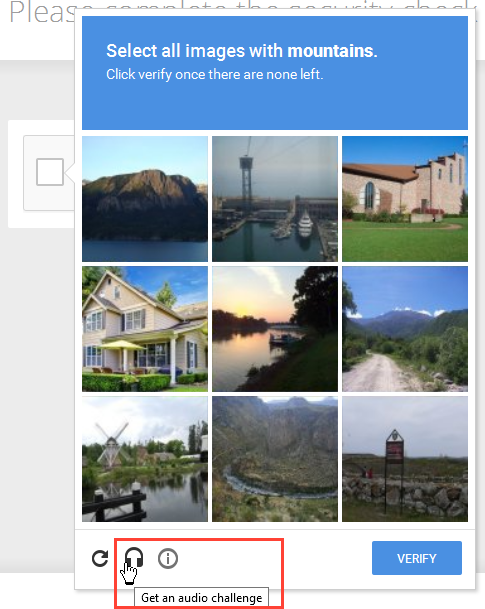
unCAPTCHA – новая автоматизированная система, разработанная экспертами Мэрилендского университета в Колледж-Парке, способная обойти reCAPTCHA от Google с точностью 85 %. Удается это благодаря аудио-версии подсказки для людей с ограниченными возможностями.

unCAPTCHA загружает звуковой файл капчи, затем «скармливая» его шести систем преобразования текста в речь (text-to-speech, TTS). После этого unCAPTCHA отправляет наиболее вероятный ответ на серверы Google.

Тесты, проведенные исследователями, показывают, что unCAPTCHA может решить 450 задач reCAPTCHA с точностью 85,15% за 5,42 секунды. Это меньше, чем требуется человеку для прослушивания одного звукового файла reCAPTCHA.

Эксперты опубликовали код unCAPTCHA на GitHub. В этом коде прослеживается использование таких TTS-систем, как Bing Speech Recognition, IBM, Google Cloud, Google Speech Recognition, Sphinx и Wit-AI.

unCAPTCHA далеко не первая подобная система – например, в марте исследователь опубликовал ReBreakCaptcha, почти идентичную unCAPTCHA систему. Разница в том, что сотрудники Мэрилендского университета уведомили Google о своей работе заранее, и компания благодаря этому поработала над улучшением reCAPTCHA.

«Похоже, что Google предприняла определенные меры, так как успех unCaptcha теперь не такой очевидный. Например, процесс определения браузера стал более совершенным», - говорят исследователи.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru