



Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

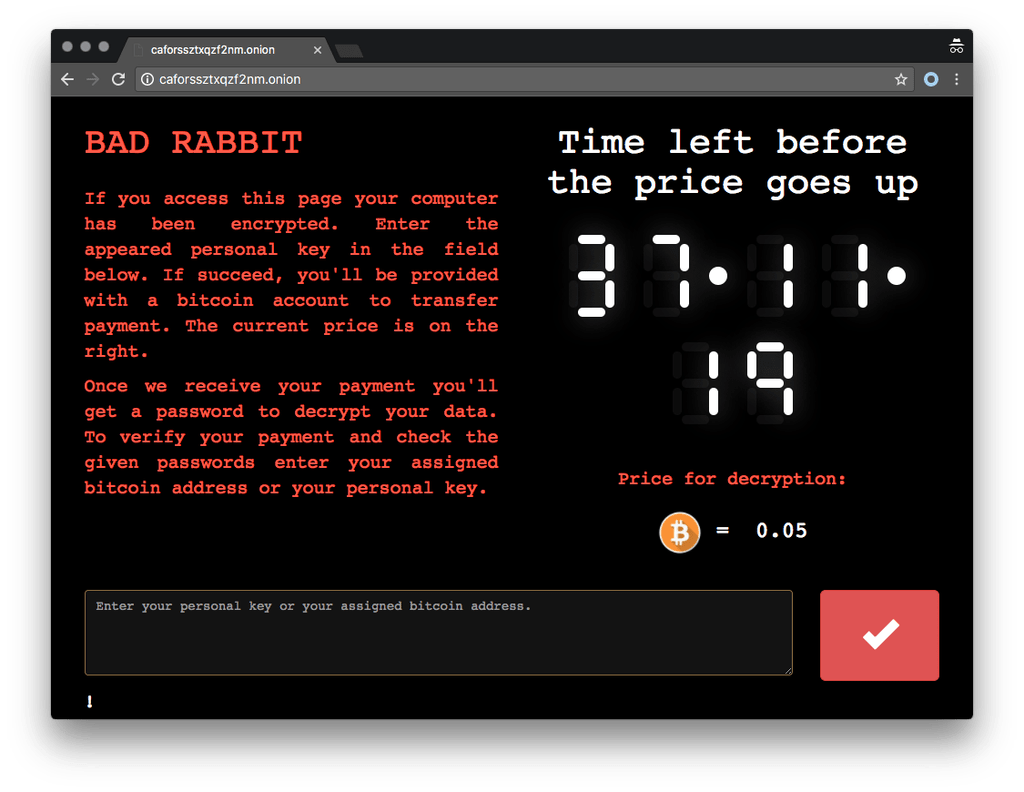
Благодаря анализу исследователей Cisco Talos и F-Secure появились новые интересные детали – эксперты обнаружили использование АНБ-эксплойта EternalRomance в атаках вымогателя Bad Rabbit.

Сначала анализ специалистов показал, что вредоносный код использует протокол Server Message Block (SMB) для распространения в сети. Также в прошлых исследованиях утверждалось, что Bad Rabbit не использовал эксплойт EternalBlue.

А последние данные Cisco Talos показывают, что в атаках вымогателя Bad Rabbit использовался другой эксплойт - EternalRomance.

«В настоящее время у нас нет доказательств того, что эксплойт EternalBlue был как-либо задействован в атаках вымогателя Bad Rabbit. Однако мы отметили использование эксплойта EternalRomance для распространения в сети. Этот эксплойт использует уязвимость, описанную в бюллетене по безопасности Microsoft MS17-010. Эта брешь также была использована во время кампании Nyetya», - говорится в анализе, опубликованном командой Cisco Talos.

Уязвимость, используемая EternalRomance, была исправлена Microsoft в марте 2017 года с выпуском бюллетеня по безопасности MS17-010, в котором также были устранены бреши для эксплойтов EternalChampion, EternalBlue и EternalSynergy.

Все эти эксплойты связывают с Агентством национальной безопасности США (АНБ), хакерская группа Shadow Brokers в начале этого года раскрыла часть арсенала АНБ, содержащего инструменты взлома и эксплойты.

Также стоить отметить, что многие эксперты видят много общего между вредоносами Bad Rabbit и NotPetya.

Последние исследования экспертов также выявили еще один интересный момент – запуск атак Bad Rabbit, судя по всему, планировалось осуществить на несколько месяцев раньше. Некоторые из скомпрометированных доменов, использованных в атаке, были созданы еще в июле 2017 года.

Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru