



Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

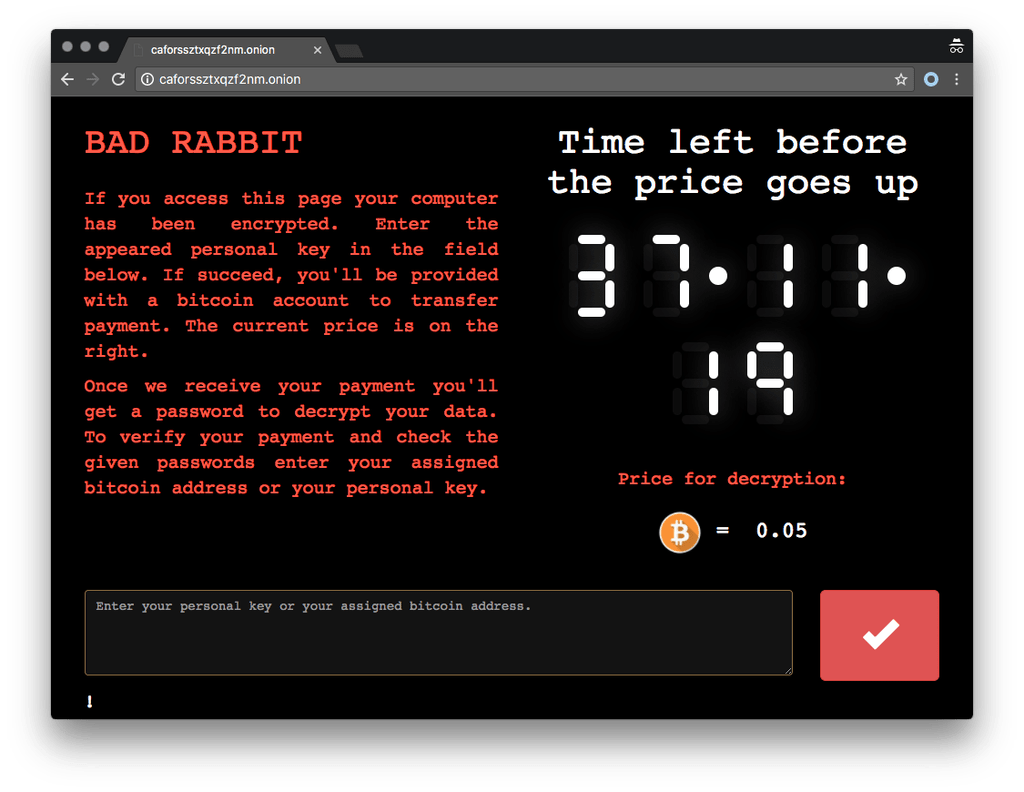
Благодаря анализу исследователей Cisco Talos и F-Secure появились новые интересные детали – эксперты обнаружили использование АНБ-эксплойта EternalRomance в атаках вымогателя Bad Rabbit.

Сначала анализ специалистов показал, что вредоносный код использует протокол Server Message Block (SMB) для распространения в сети. Также в прошлых исследованиях утверждалось, что Bad Rabbit не использовал эксплойт EternalBlue.

А последние данные Cisco Talos показывают, что в атаках вымогателя Bad Rabbit использовался другой эксплойт - EternalRomance.

«В настоящее время у нас нет доказательств того, что эксплойт EternalBlue был как-либо задействован в атаках вымогателя Bad Rabbit. Однако мы отметили использование эксплойта EternalRomance для распространения в сети. Этот эксплойт использует уязвимость, описанную в бюллетене по безопасности Microsoft MS17-010. Эта брешь также была использована во время кампании Nyetya», - говорится в анализе, опубликованном командой Cisco Talos.

Уязвимость, используемая EternalRomance, была исправлена Microsoft в марте 2017 года с выпуском бюллетеня по безопасности MS17-010, в котором также были устранены бреши для эксплойтов EternalChampion, EternalBlue и EternalSynergy.

Все эти эксплойты связывают с Агентством национальной безопасности США (АНБ), хакерская группа Shadow Brokers в начале этого года раскрыла часть арсенала АНБ, содержащего инструменты взлома и эксплойты.

Также стоить отметить, что многие эксперты видят много общего между вредоносами Bad Rabbit и NotPetya.

Последние исследования экспертов также выявили еще один интересный момент – запуск атак Bad Rabbit, судя по всему, планировалось осуществить на несколько месяцев раньше. Некоторые из скомпрометированных доменов, использованных в атаке, были созданы еще в июле 2017 года.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru