



В Windows 10 Fall Creators внедрили защиту от шифровальщиков

В Windows 10 Fall Creators внедрили защиту от шифровальщиков

В Windows 10 Fall Creators внедрили защиту от шифровальщиков

Обновление Windows 10 Fall Creators содержит функцию безопасности, которая поможет пользователям защититься от вредоносов-шифровальщиков.

Ранее мы уже писали о планах Microsoft внедрить функцию под названием Controlled folder access («контролируемый доступ к директориям»). Принцип работы этой функции – разрешать доступ к контролируемым папкам только приложениям из белого списка.

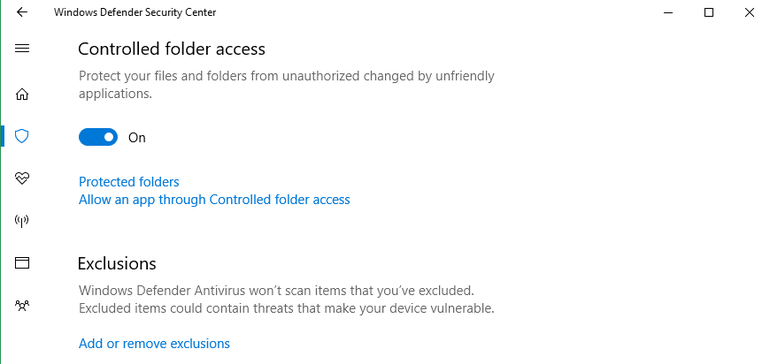
Пользователи могут включить Controlled folder access, тестируемую Microsoft с июля, через Windows Defender Security Center, нажав на значок щита и переключившись на «Controlled folder access». Функция защищает системные папки Windows а такие папки по умолчанию, как Документы, Изображения, Видео и Рабочий стол.

Можно также добавлять другие папки и диски в настройках защиты от вирусов и угроз. На изображении ниже отражено, как включить Controlled folder access:

Controlled folder access будет выдавать предупреждение каждый раз, когда приложение не из белого списка пытается получить доступ или изменить файлы в контролируемой папке. Предприятиям стоит пока с осторожностью подходить к использованию Controlled folder access, так как это новая функция, она может блокировать работу легитимных приложений.

Microsoft предлагает администраторам запустить Controlled folder access в режиме аудита.

Microsoft автоматически разрешает определенному набору приложений, которые она считает надежными, доступ к контролируемым папкам. Администраторы могут использовать Windows Defender Security Center или групповые политики для добавления и удаления приложений, которые могут обращаться к файлам в этих папках.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru