



В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

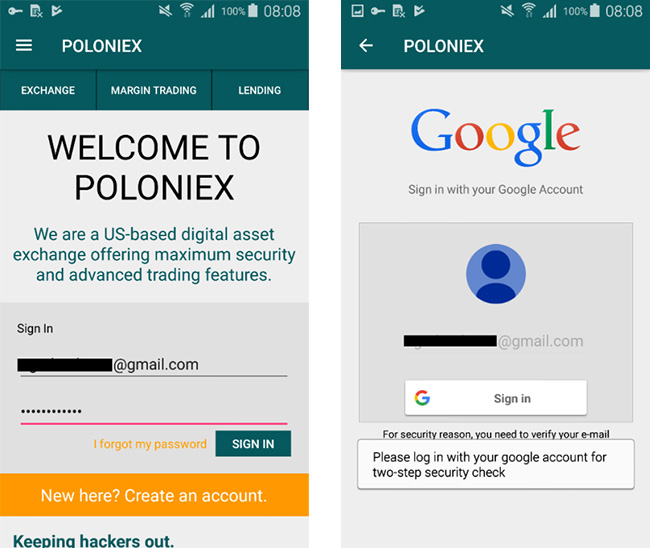
Специалисты компании ESET обнаружили в Google Play приложения, выдающие себя за популярную программу Poloniex, используемую для торговли криптовалютой. Для того, чтобы фишинговые программы не отличались от оригинальной Poloniex, злоумышленники скопировали интерфейс и логотип программы.  

На данный момент одну из программ уже установили порядка 5000 пользователей, вторую скачали около 500 раз.

Обе программы работают одинаково: после установки и запуска приложений, они запрашивают логин и пароль для доступа в аккаунт Poloniex. После ввода указанных данных, приходит запрос на доступ в аккаунт Google, под предлогом «двухфакторной аутентификации». Далее приложение присылает запрос на доступ к просмотру профиля пользователя, его писем и настройкам аккаунта. После получения разрешения, чтобы не вызывать лишних подозрений, программа перенаправляет пользователя на официальный сайт Poloniex.


«Получив доступ к счету Poloniex, злоумышленники способны выполнять любые операции с криптовалютой. Почту они используют для зачистки сообщений о несанкционированном доступе и проведенных сделках» - сообщают исследователи.

Пользователи, у которых счета Poloniex защищены двухфакторной аутентификацией, могут спать спокойно. За исключением тех, кто предоставил доступ к аккаунту Gmail, в этом случае нужно оперативно сменить пароли. Ну и конечно удалить фишинговые приложения. 

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru