



В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

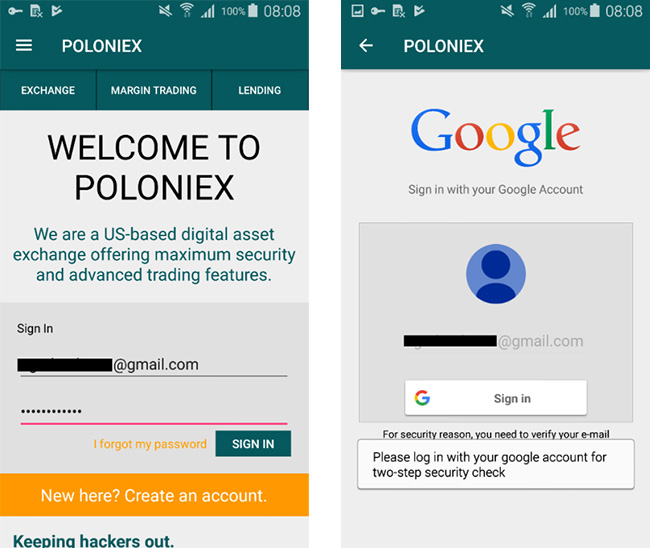
Специалисты компании ESET обнаружили в Google Play приложения, выдающие себя за популярную программу Poloniex, используемую для торговли криптовалютой. Для того, чтобы фишинговые программы не отличались от оригинальной Poloniex, злоумышленники скопировали интерфейс и логотип программы.  

На данный момент одну из программ уже установили порядка 5000 пользователей, вторую скачали около 500 раз.

Обе программы работают одинаково: после установки и запуска приложений, они запрашивают логин и пароль для доступа в аккаунт Poloniex. После ввода указанных данных, приходит запрос на доступ в аккаунт Google, под предлогом «двухфакторной аутентификации». Далее приложение присылает запрос на доступ к просмотру профиля пользователя, его писем и настройкам аккаунта. После получения разрешения, чтобы не вызывать лишних подозрений, программа перенаправляет пользователя на официальный сайт Poloniex.


«Получив доступ к счету Poloniex, злоумышленники способны выполнять любые операции с криптовалютой. Почту они используют для зачистки сообщений о несанкционированном доступе и проведенных сделках» - сообщают исследователи.

Пользователи, у которых счета Poloniex защищены двухфакторной аутентификацией, могут спать спокойно. За исключением тех, кто предоставил доступ к аккаунту Gmail, в этом случае нужно оперативно сменить пароли. Ну и конечно удалить фишинговые приложения. 

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru