



В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

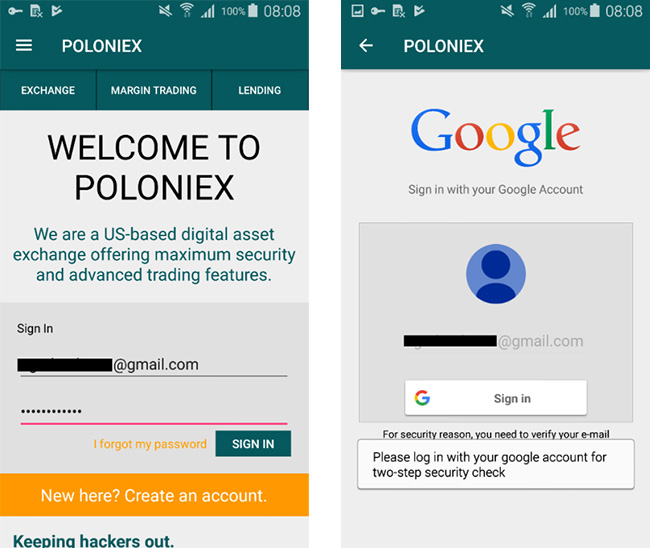
Специалисты компании ESET обнаружили в Google Play приложения, выдающие себя за популярную программу Poloniex, используемую для торговли криптовалютой. Для того, чтобы фишинговые программы не отличались от оригинальной Poloniex, злоумышленники скопировали интерфейс и логотип программы.  

На данный момент одну из программ уже установили порядка 5000 пользователей, вторую скачали около 500 раз.

Обе программы работают одинаково: после установки и запуска приложений, они запрашивают логин и пароль для доступа в аккаунт Poloniex. После ввода указанных данных, приходит запрос на доступ в аккаунт Google, под предлогом «двухфакторной аутентификации». Далее приложение присылает запрос на доступ к просмотру профиля пользователя, его писем и настройкам аккаунта. После получения разрешения, чтобы не вызывать лишних подозрений, программа перенаправляет пользователя на официальный сайт Poloniex.


«Получив доступ к счету Poloniex, злоумышленники способны выполнять любые операции с криптовалютой. Почту они используют для зачистки сообщений о несанкционированном доступе и проведенных сделках» - сообщают исследователи.

Пользователи, у которых счета Poloniex защищены двухфакторной аутентификацией, могут спать спокойно. За исключением тех, кто предоставил доступ к аккаунту Gmail, в этом случае нужно оперативно сменить пароли. Ну и конечно удалить фишинговые приложения. 

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru