



Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Исследователи Cisco Talos обнаружили российскую группу кибершпионов, атакующую пользователей с помощью фишинга, содержащего документы, ссылающиеся на конференцию НАТО по кибербезопасности.

Эксперты считают, что за атакой стоит российская группа APT28, также известная как Pawn Storm, Fancy Bear, Sofacy, Group 74, Sednit, Tsar Team и Strontium. Их целью являются люди, интересующиеся конференцией CyCon по кибербезопасности, организованной НАТО.

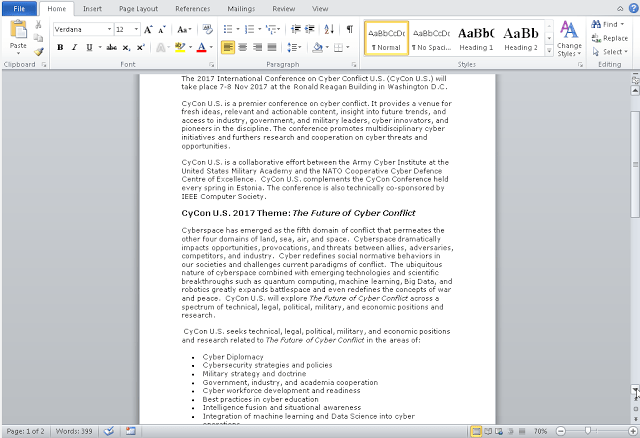
APT28, которые, как предполагают эксперты, спонсируются государством, использовали документы, содержащие контент, скопированный с официального сайта CyCon в качестве приманки. Злоумышленники явно атаковали экспертов в области кибербезопасности.

«Нам удалось обнаружить новую вредоносную кампанию группы APT28. Интересно, что документ, использующийся в качестве приманки, является поддельным флаером, связанным с конференцией по кибербезопасности CyCon, организованной НАТО. Из-за характера этого документа мы предполагаем, что эта кампания нацелена на людей, интересующихся кибербезопасностью», - говорится в отчете, опубликованном Cisco Talos.

Методика использования конференций по кибербезопасности в качестве приманки в операциях киберпреступников хорошо известна, другие хакеры в прошлом использовали такую же тактику. В прошлом году китайская кибер-шпионская группа, известная как Lotus Blossom, пыталась атаковать пользователей с помощью поддельного приглашения на саммит по кибербезопасности от Palo Alto Networks.

В последней кампании злоумышленники не использовали уязвимости нулевого дня, они полагались на документы Office, содержащие сценарии VBA, используемые для доставки нового варианта Seduploader (также известного как бэкдор GAMEFISH, Sednit, JHUHUGIT и Sofacy).

Seduploader также использовался и в других атаках против НАТО. По словам экспертов, вредонос Seduploader много лет использовался группой APT28, состоит он из двух файлов: дроппера и самой вредоносной нагрузки.

Информация об обнаруженной атаке была опубликована на сайте центра киберзащиты НАТО:

«Информация с нашего сайта была использована с целью заражения пользователей вредоносной программой. Это тот тип атак, когда легитимная информация используется для привлечения внимания жертв».

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru