



Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Исследователи опубликовали интересное расширение, позволяющее находить «отраженный» XSS (reflected XSS) на странице в режиме реального времени. Получивший название reflector, плагин может подсвечивать рефлексию, тестировать, какие символы разрешены в этой рефлексии и анализировать ее контекст.

После установки плагина просто нужно начать работу с тестируемым веб-приложением. Каждый раз, когда обнаружена рефлексия, расширение определяет его тяжесть и генерирует результат.

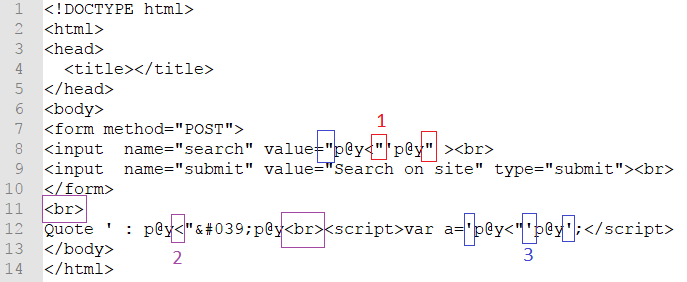
Когда reflector обнаруживает проблему, активируется опция «Агрессивный режим» (Aggressive mode) и плагин начинает проверять, какие из специальных символов отображаются на этой странице. В режиме проверки контекста reflector отображает не только специальные символы, которые отражаются на странице, но и вычисляет символ, который позволяет разбить синтаксис в коде страницы.

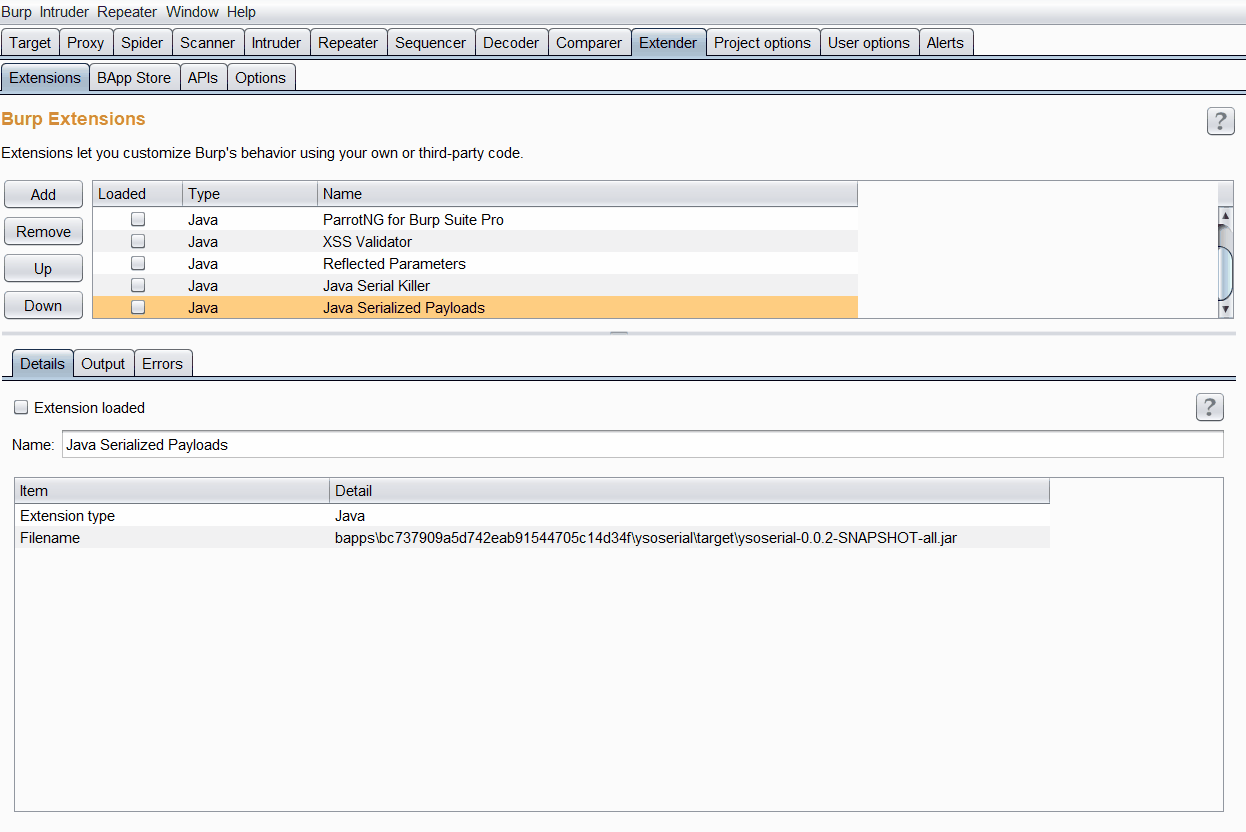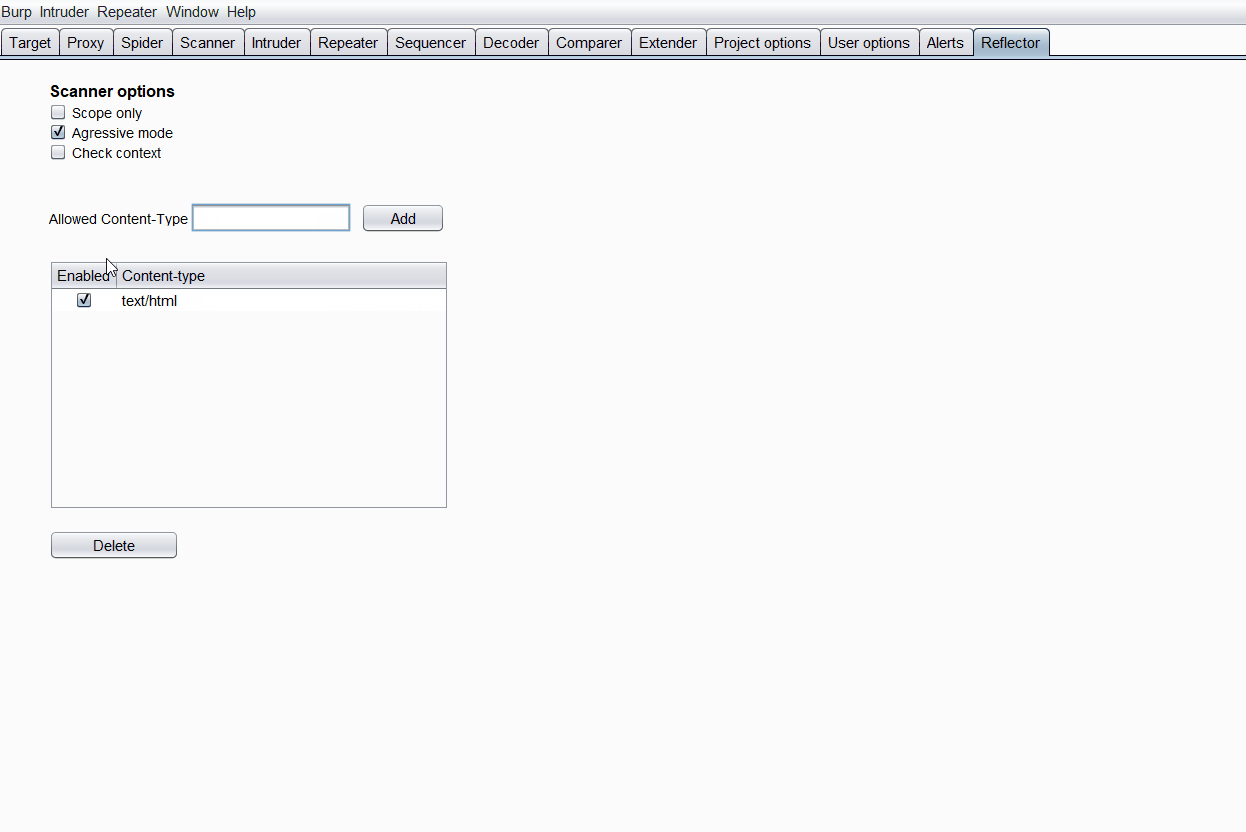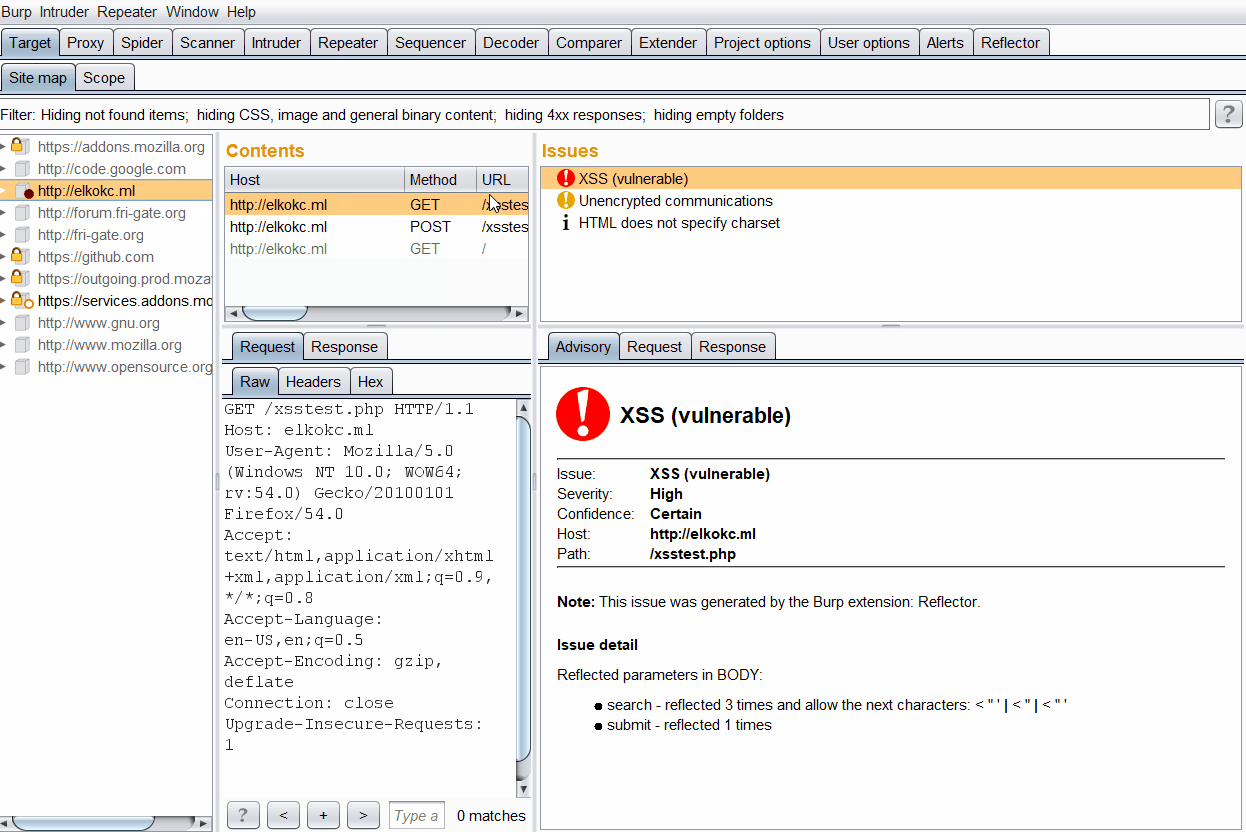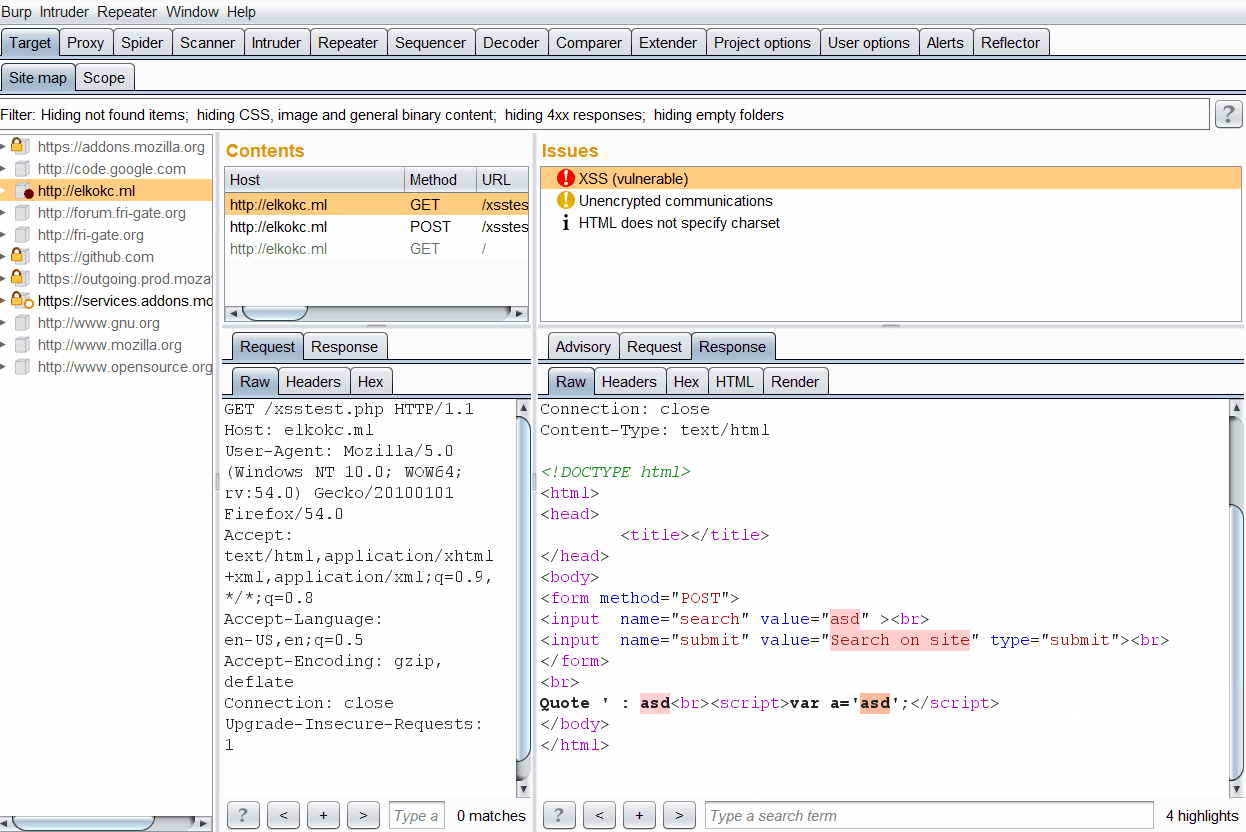
На рисунке ниже вы можете наблюдать ответ сервера при использовании reflector:

Режим «Scope only» позволяет reflector работать только с добавленными веб-сайтами. Кроме того, вы можете управлять белым списком типов контента, с которым должен работать плагин.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru