



АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

У экспертов появилось основание считать, что Агентству национальной безопасности США давно было известно об уязвимости в WPA2, позволяющей злоумышленнику расшифровывать трафик с помощью эксплойта KRACK.

Представитель АНБ пока никак не прокомментировал эти претензии, но, по словам ZDNet, слухи о том, что агентство давно было в курсе уязвимости, и что даже в его арсенале был специальный эксплойт, продолжают циркулировать.

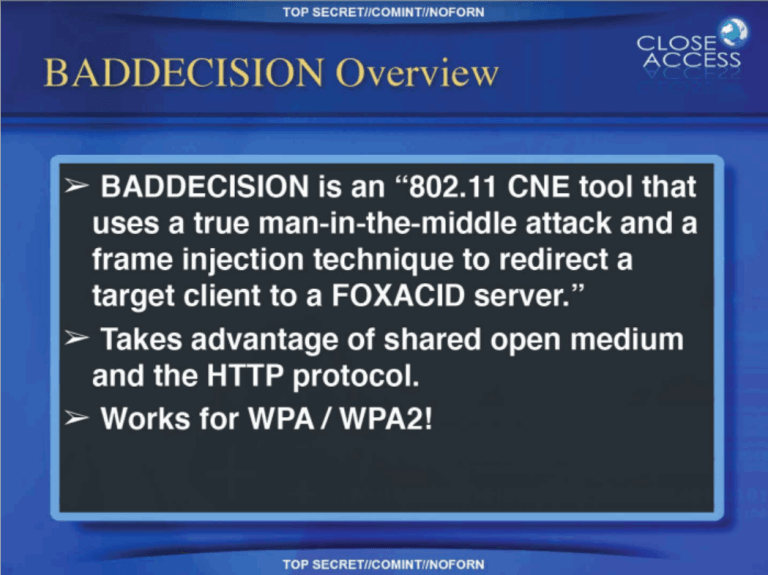
В некоторых случаях американская разведка не раскрывает наличие уязвимости в попытке использовать ее для разведывательных операций. Согласно документу, датированному 2010 годом и опубликованному Эдвардом Сноуденом, арсенал АНБ включал в себя инструмент для взлома под названием BADDECISION. С помощью этого инструмента осуществлялась атака «человек посередине» (Man-in-the-middle) и вставка фреймов, перенаправляющих пользователей на сервер FOXACID.

Эксплойт АНБ был разработан для атак на беспроводные сети WPA и WAP2, то есть BADDECISION может обойти шифрование. Эксперты считают, что BADDECISION является более ранней версией эксплойта KRACK, использующей ту же брешь.

Несмотря на то, что нельзя утверждать это с уверенностью, специалисты полагают, что АНБ было давно известно о наличии нашумевшей в последнее время уязвимости в протоколе WPA2.

Напомним, что недавно был опубликован инструмент, тестирующий беспроводные точки доступа на наличие этой дыры в безопасности.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru