



АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

У экспертов появилось основание считать, что Агентству национальной безопасности США давно было известно об уязвимости в WPA2, позволяющей злоумышленнику расшифровывать трафик с помощью эксплойта KRACK.

Представитель АНБ пока никак не прокомментировал эти претензии, но, по словам ZDNet, слухи о том, что агентство давно было в курсе уязвимости, и что даже в его арсенале был специальный эксплойт, продолжают циркулировать.

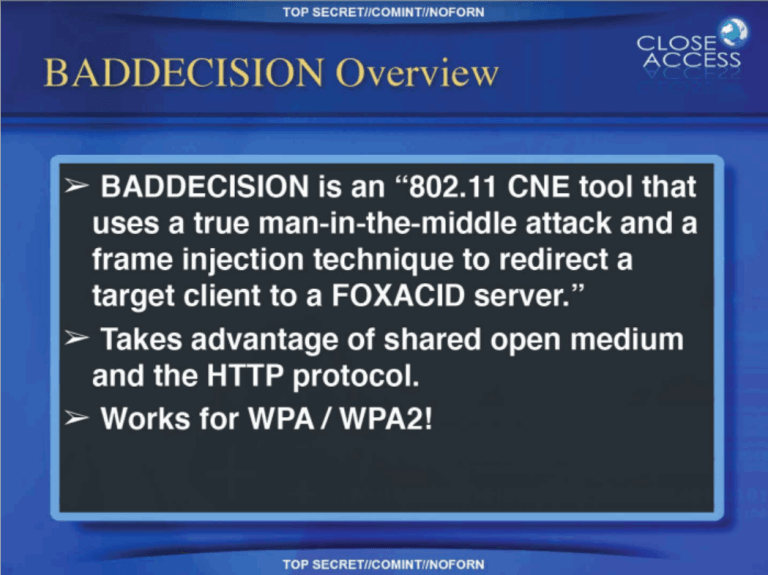
В некоторых случаях американская разведка не раскрывает наличие уязвимости в попытке использовать ее для разведывательных операций. Согласно документу, датированному 2010 годом и опубликованному Эдвардом Сноуденом, арсенал АНБ включал в себя инструмент для взлома под названием BADDECISION. С помощью этого инструмента осуществлялась атака «человек посередине» (Man-in-the-middle) и вставка фреймов, перенаправляющих пользователей на сервер FOXACID.

Эксплойт АНБ был разработан для атак на беспроводные сети WPA и WAP2, то есть BADDECISION может обойти шифрование. Эксперты считают, что BADDECISION является более ранней версией эксплойта KRACK, использующей ту же брешь.

Несмотря на то, что нельзя утверждать это с уверенностью, специалисты полагают, что АНБ было давно известно о наличии нашумевшей в последнее время уязвимости в протоколе WPA2.

Напомним, что недавно был опубликован инструмент, тестирующий беспроводные точки доступа на наличие этой дыры в безопасности.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru