



АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

У экспертов появилось основание считать, что Агентству национальной безопасности США давно было известно об уязвимости в WPA2, позволяющей злоумышленнику расшифровывать трафик с помощью эксплойта KRACK.

Представитель АНБ пока никак не прокомментировал эти претензии, но, по словам ZDNet, слухи о том, что агентство давно было в курсе уязвимости, и что даже в его арсенале был специальный эксплойт, продолжают циркулировать.

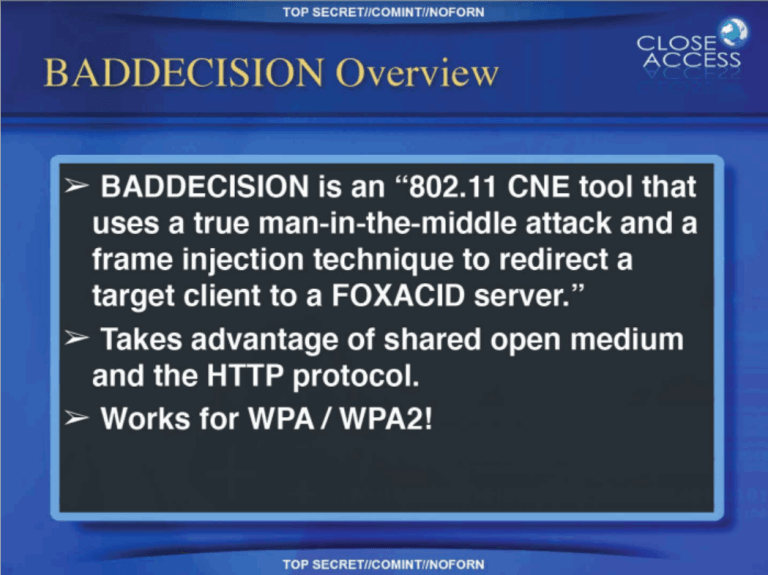
В некоторых случаях американская разведка не раскрывает наличие уязвимости в попытке использовать ее для разведывательных операций. Согласно документу, датированному 2010 годом и опубликованному Эдвардом Сноуденом, арсенал АНБ включал в себя инструмент для взлома под названием BADDECISION. С помощью этого инструмента осуществлялась атака «человек посередине» (Man-in-the-middle) и вставка фреймов, перенаправляющих пользователей на сервер FOXACID.

Эксплойт АНБ был разработан для атак на беспроводные сети WPA и WAP2, то есть BADDECISION может обойти шифрование. Эксперты считают, что BADDECISION является более ранней версией эксплойта KRACK, использующей ту же брешь.

Несмотря на то, что нельзя утверждать это с уверенностью, специалисты полагают, что АНБ было давно известно о наличии нашумевшей в последнее время уязвимости в протоколе WPA2.

Напомним, что недавно был опубликован инструмент, тестирующий беспроводные точки доступа на наличие этой дыры в безопасности.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru