



Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

В течение последних двух недель исследователи Sophos следили за уязвимостью в механизме от Microsoft Dynamic Data Exchange (DDE), используемом для отправки сообщений и обмена данными между приложениями.

Эксперты отметили, что злоумышленники могут использовать DDE для запуска вредоносной программы с помощью вложений Office, например, файлов Word и Excel. А в пятницу появились  отчеты исследователей, показывающие, что в Outlook можно запускать DDE-атаки, используя электронную почту и приглашения календаря, отформатированные RTF.

В прошлых атаках злоумышленникам требовалось заставить пользователя открыть вредоносные вложения. Однако в этом случае, помещая код в тело электронного письма, киберпреступники облегчили себе задачу социальной инженерии на один шаг.

Хорошая новость заключается в том, что вы можете легко остановить атаку.

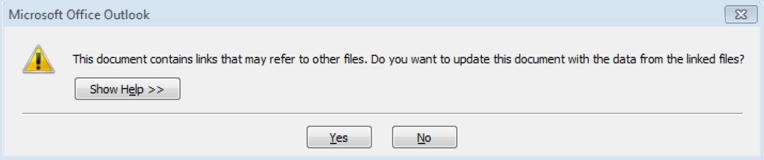
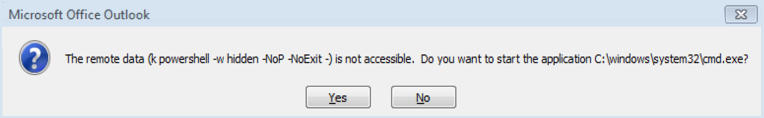
Вложения, электронные письма и приглашения календаря  открывают два предупреждающих диалоговых окна перед запуском атаки DDEAUTO, если вы нажмете «Нет» в любом диалоговом окне, вы предотвратите атаку. Пока исследователям ничего неизвестно о способах обхода этих окон.

Во-первых, вы увидите такое предупреждение:


Нажав «Нет» («No»), вы предотвратите DDE-атаку.

Если вы нажмете «Да» («Yes») в первом диалоговом окне, вы увидите второе предупреждение о том, что команда будет запущена:

Опять же, нажав «Нет» («No»), вы остановите DDE-атаку.

Также предотвратить такую атаку поможет функция просмотра письме в текстовом формате.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru