



Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Киберпреступники активно сканируют сайты в поисках директорий, содержащих секретные ключи SSH. Это бы позволило злоумышленникам проникнуть на уязвимые веб-сайты.

SSH-аутентификация может работать через классическую модель «имя пользователя-пароль» или использовать аутентификацию на основе ключа. Последний вариант уместен, когда администраторы генерируют пару ключей шифрования RSA, состоящую из открытого и секретного ключей.

Wordfence вчера отметила массовое сканирование определенных папок, чьи имена наталкивают на мысль о том, что злоумышленник искал секретные ключи SSH. Атакующие искали веб-каталоги, содержащие в имени «root», «ssh» или «id_rsa».

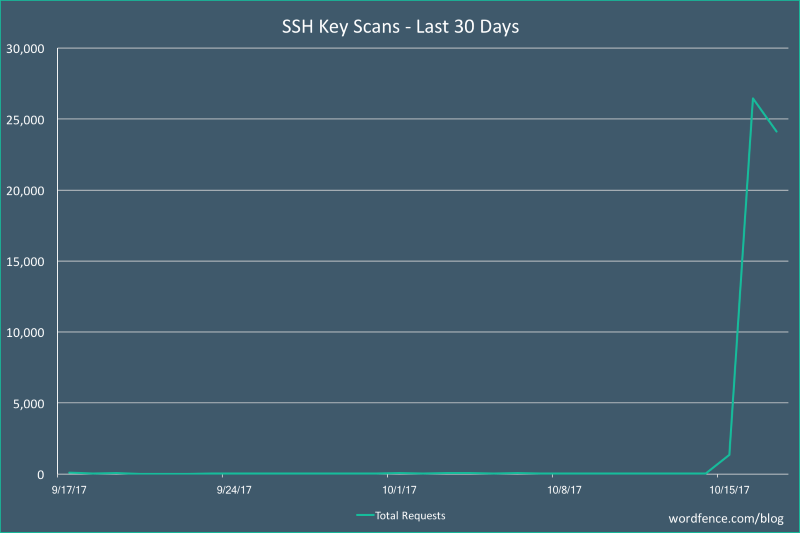
«За последние 24 часа мы увидели массовое сканирование сайтов, целью которого являлось получение секретных ключей SSH», - сказал генеральный директор Wordfence Марк Маундер (Mark Maunder).

«График отражает сильный всплеск сканирования за последние 48 часов. Мы полагаем, что это увеличение активности может указывать на то, что злоумышленник решил удвоить усилия. Причиной может быть ошибка, допущенная владельцами сайтов на WordPress, благодаря которой секретные ключи становятся доступными», - продолжает Маундер.

Внезапный всплеск сканирований можно объяснить также докладом, опубликованным в начале недели компанией Venafi, в котором говорится о «повсеместном отсутствии контроля безопасности SSH».

Публичные сообщения об ошибках часто вызывают реакцию киберпреступников, так как они также пристально следят за новостями в области информационной безопасности.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru