



Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

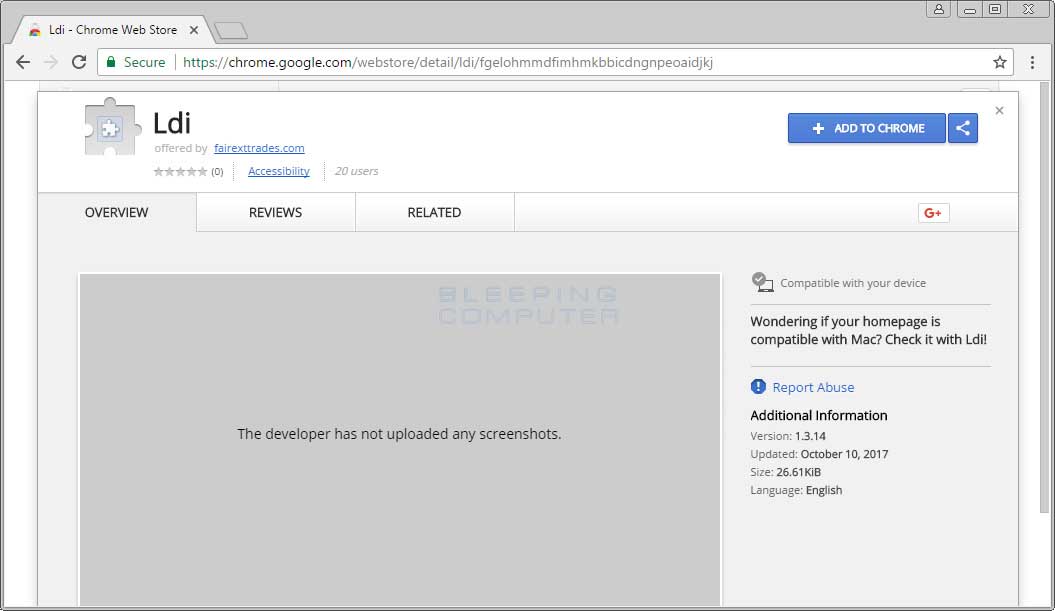
Поскольку Chrome является наиболее популярным веб-браузером, злоумышленники начинают разрабатывать более сложные вредоносные расширения под него. В данном случае специалист проанализировал расширение Ldi.

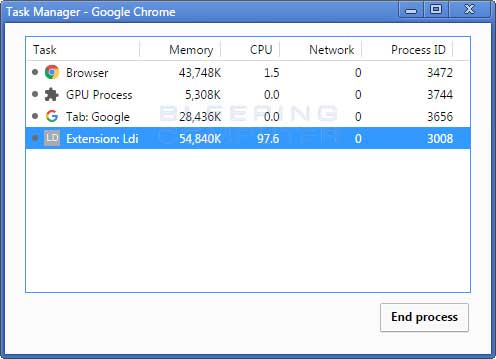
По словам эксперта, Ldi выходит на новый уровень в том, что касается активности злонамеренного расширения. Помимо того, что это расширение загружает в браузер жертвы майнер криптовалюты Coinhive, оно также использует учетную запись Gmail пользователя для регистрации бесплатных доменов для злоумышленников через Freenom.

Ldi распространяется чрез сайты, постоянно навязывающие установку этого расширения. Если пользователь пытался закрыть эти уведомления, веб-страница все равно перенаправляла его на страницу Chrome Web Store, где можно было загрузить Ldi. Примечательно, что в описании этого расширения было крайне мало информации. На данный момент оно удалено из магазина Chrome Web Store.

Расширение состоит из двух файлов: jarallax.min.js и bootstrap-filestyle.min.js. В bootstrap-filestyle.min.js можно обнаружить обфусцированный JavaScript-код, находящийся в конце файла, который будет выполняться всякий раз, когда запускается браузер.

После запуска скрипт будет пытаться подключиться к адресу http:// fbcdnxy.net/fgelohmmdfimhmkbbicdngnpeoaidjkj/geo-location.json?cache=, этот адрес отвечает другим кодом, которое расширение должно выполнить.

После запуска браузера происходит попытка подключения вредоносного расширения к Facebook. Эксперт обнаружил довольно много кода, посвященного Facebook, что может быть связано с распространением расширения через Facebook Messenger, но пока что это только предположение.

Потом Ldi загружает Coinhive, чтобы браузер начал добычу Monero для злоумышленника.

После этого начинается процесс регистрации доменных имен с использованием вашей учетной записи Gmail. Код подключается к Freenom.com через метод POST (адрес https:// my.freenom.com/includes/domains/fn-available.php), затем проверяет, доступен ли для регистрации определенный домен. В этом случае это был «jihafivagobumini».

После завершения процесса регистрации домена, расширение отправляет эту информацию обратно на сервер http:// fbcdnxy.net/.

В настоящее время неизвестно, для чего используются эти домены, но вполне может быть, что для распространения вредоносных программ.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru