



Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Исследователи Cisco Talos сообщают об атаках с использованием записей DNS TXT, целью которых является заражение организаций. В этих атаках примечательно использование скомпрометированных правительственных серверов США для размещения вредоносного кода, используемого на последующих этапах цепочки заражения вредоносными программами.

Фишинговые письма маскируются под отправленные Комиссией по ценным бумагам и биржам (SEC), чтобы убедить пользователя  открыть их. Отличительной особенностью этой вредоносной кампании является использование обфускации и сложного многоэтапного процесса заражения, что свидетельствует о том, что за ней стоят высококвалифицированные хакеры.

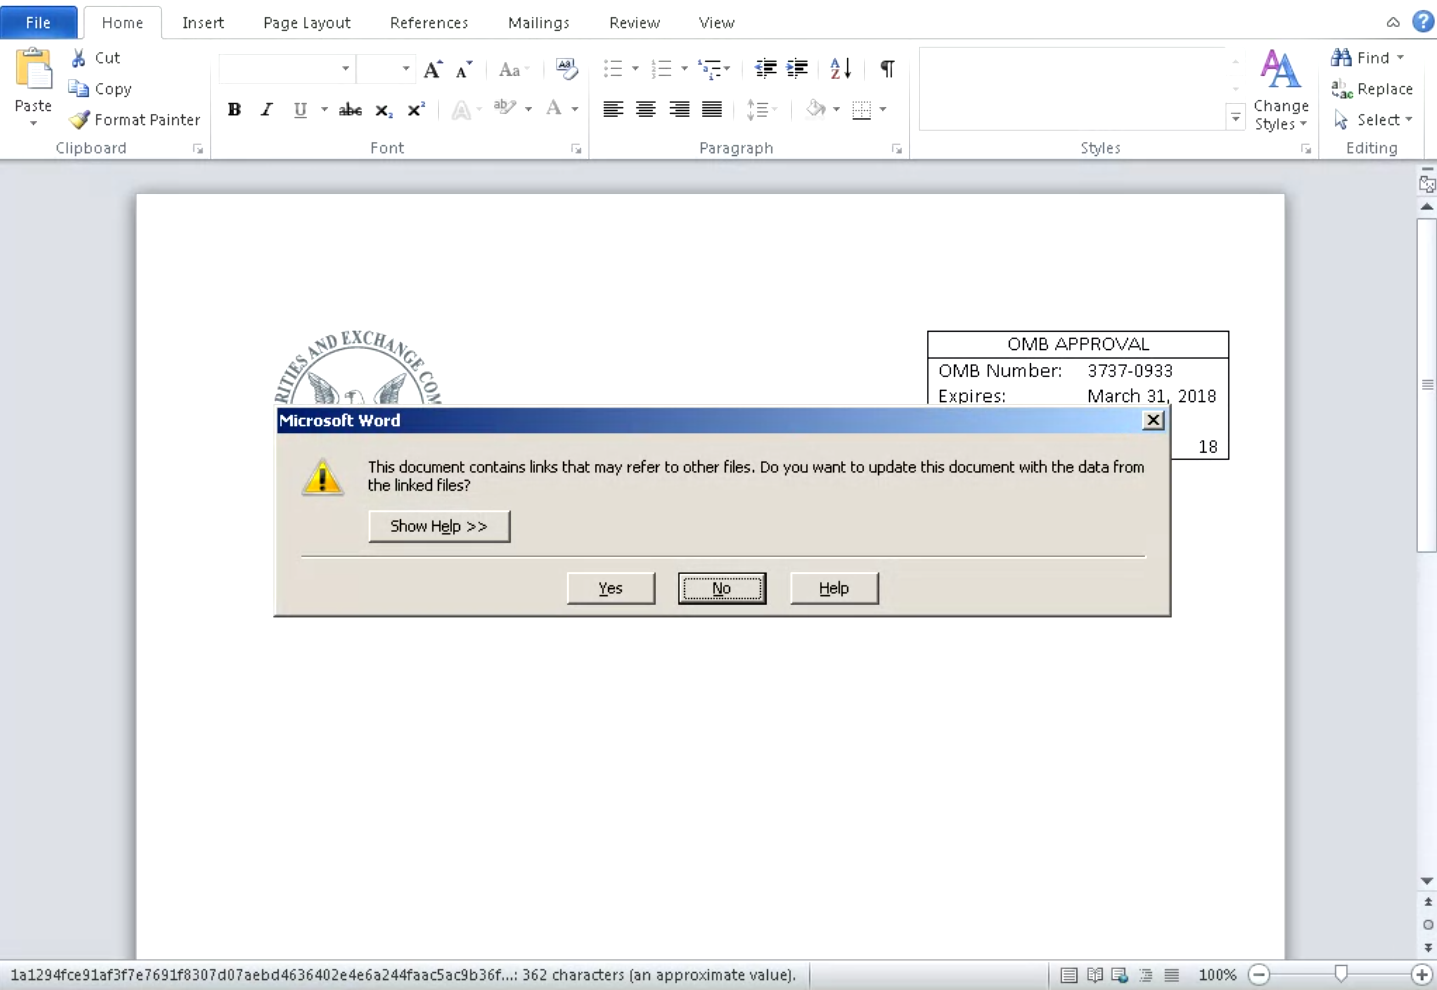
В самих письмах содержалось вредоносное вложение, которое при открытии инициировало сложный многоступенчатый процесс заражения вредоносной программой DNSMessenger. В качестве вложений выступали документы Microsoft Word. Вместо использования макросов или OLE-объектов, которые являются одними из наиболее распространенных способов использования документов Microsoft Word для выполнения кода, эти вложения используют Dynamic Data Exchange (DDE).

При открытии документ сообщит пользователю, что он содержит ссылки на внешние файлы и попросит разрешить или запретить вывод содержимого.

В случае, если пользователь разрешит вывод внешнего контента, вредоносный документ обращается к размещенному на сервере злоумышленника содержимому для извлечения кода, который требуется для заражения цели вредоносными программами.

Содержимое кода, получаемого с сервера, представляет собой код Powershell и включает в себя блоб, который кодируется как Base64, так и gzipped. Код извлекается, деобфусцируется, а затем выполняется Powershell.

Деобфусцированный код отвечает за начало последующих этапов процесса заражения. Интересный момент заключается в том, что этот код также определяет версию Powershell на зараженной системе, а также привилегии доступа пользователя, чтобы определить, как максимально эффективно закрепиться в системе.

«Своей сложностью эта атака отражает то, с какими трудностями сталкиваются организации. Атакующие часто используют несколько уровней обфускации, пытаясь сделать анализ сложнее, уклониться от обнаружения и тому подобнее. Использование DNS на поздних этапах таких атак становится все более и более обычным явлением», - утверждают эксперты.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru