



Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Исследователи Cisco Talos сообщают об атаках с использованием записей DNS TXT, целью которых является заражение организаций. В этих атаках примечательно использование скомпрометированных правительственных серверов США для размещения вредоносного кода, используемого на последующих этапах цепочки заражения вредоносными программами.

Фишинговые письма маскируются под отправленные Комиссией по ценным бумагам и биржам (SEC), чтобы убедить пользователя  открыть их. Отличительной особенностью этой вредоносной кампании является использование обфускации и сложного многоэтапного процесса заражения, что свидетельствует о том, что за ней стоят высококвалифицированные хакеры.

В самих письмах содержалось вредоносное вложение, которое при открытии инициировало сложный многоступенчатый процесс заражения вредоносной программой DNSMessenger. В качестве вложений выступали документы Microsoft Word. Вместо использования макросов или OLE-объектов, которые являются одними из наиболее распространенных способов использования документов Microsoft Word для выполнения кода, эти вложения используют Dynamic Data Exchange (DDE).

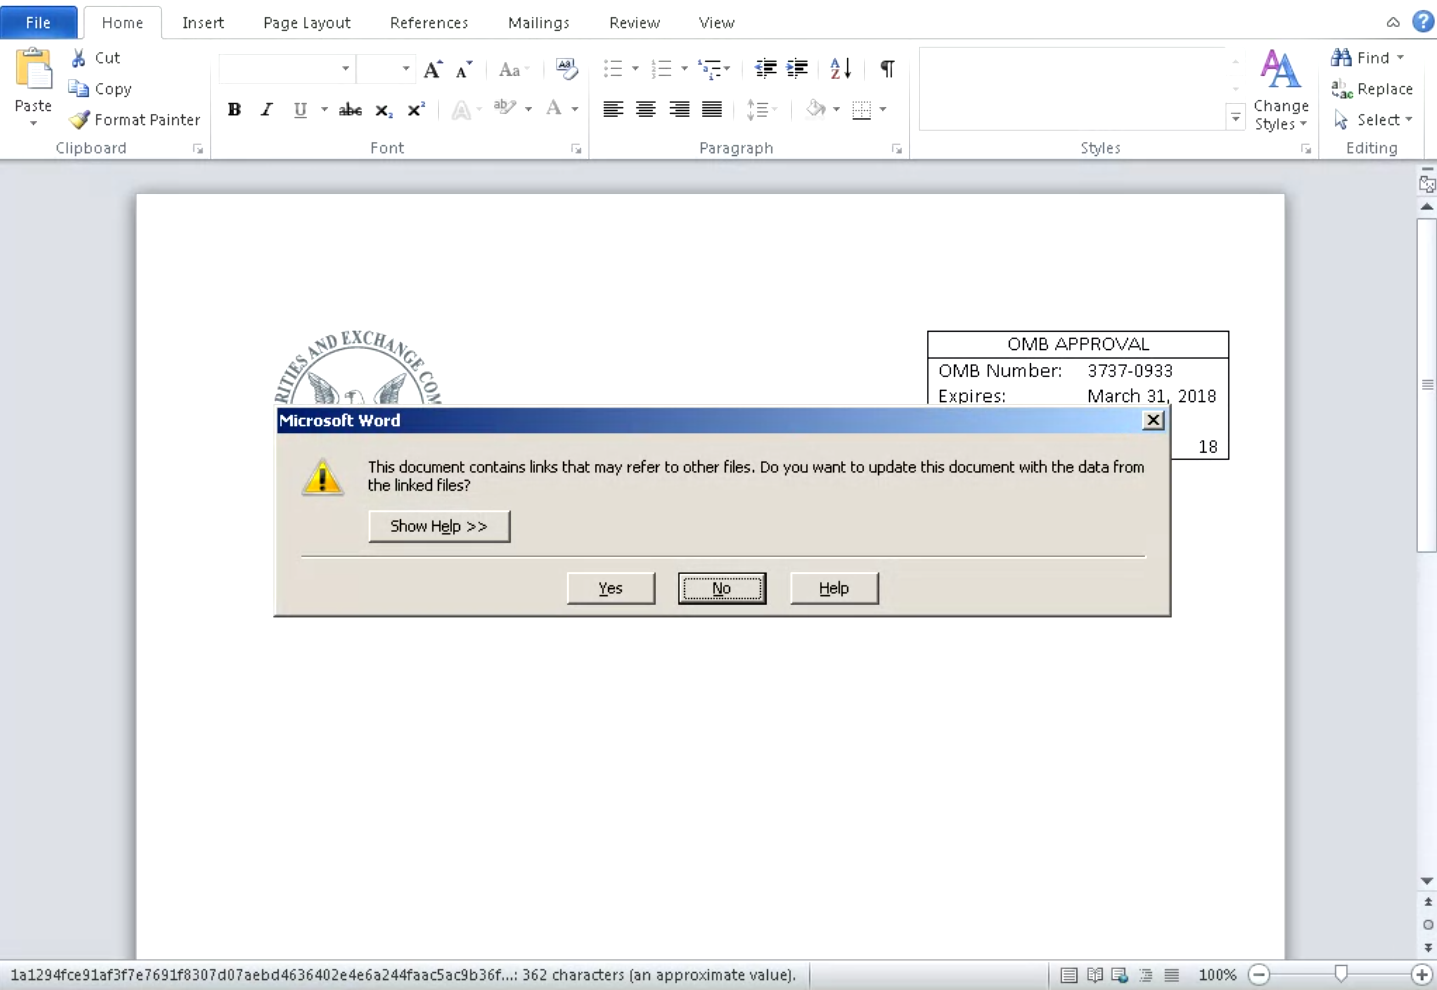
При открытии документ сообщит пользователю, что он содержит ссылки на внешние файлы и попросит разрешить или запретить вывод содержимого.

В случае, если пользователь разрешит вывод внешнего контента, вредоносный документ обращается к размещенному на сервере злоумышленника содержимому для извлечения кода, который требуется для заражения цели вредоносными программами.

Содержимое кода, получаемого с сервера, представляет собой код Powershell и включает в себя блоб, который кодируется как Base64, так и gzipped. Код извлекается, деобфусцируется, а затем выполняется Powershell.

Деобфусцированный код отвечает за начало последующих этапов процесса заражения. Интересный момент заключается в том, что этот код также определяет версию Powershell на зараженной системе, а также привилегии доступа пользователя, чтобы определить, как максимально эффективно закрепиться в системе.

«Своей сложностью эта атака отражает то, с какими трудностями сталкиваются организации. Атакующие часто используют несколько уровней обфускации, пытаясь сделать анализ сложнее, уклониться от обнаружения и тому подобнее. Использование DNS на поздних этапах таких атак становится все более и более обычным явлением», - утверждают эксперты.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru