



Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

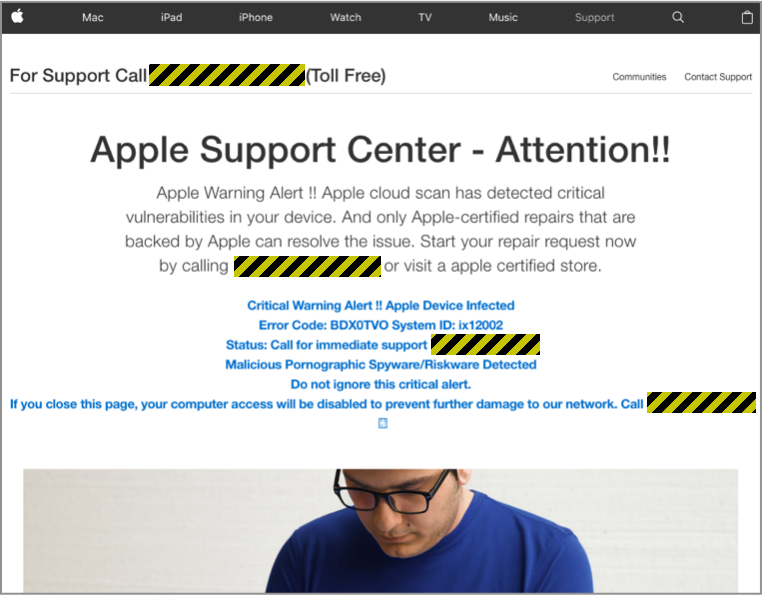
Посетив с виду вполне безобидный сайт, эксперты Sophos столкнулись с тремя разными атаками, нацеленными на пользователей Apple Mac. В ходе этих атак мошенники пытались представиться Центром поддержки Apple.

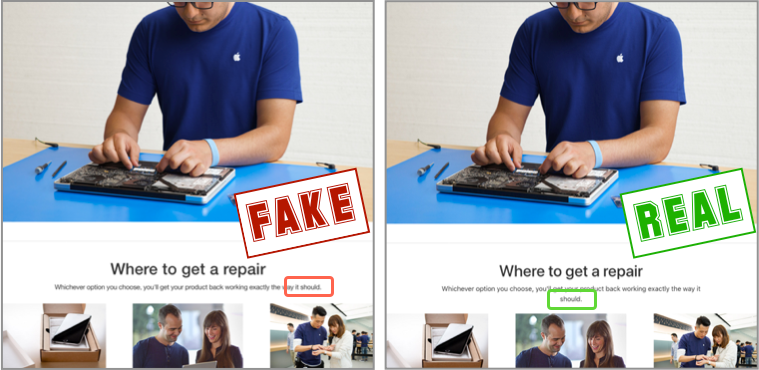
При посещении веб-страницы, принадлежащей злоумышленникам, в глаза сразу бросается копирование официальной страницы Apple, за исключением одной маленькой детали, отраженной на втором рисунке ниже:

На странице мошенником проигрывается аудио-файл, выдающий ложную инфомрацию об инфицировании Mac и предлагающий связаться со злоумышленниками по телефону. Также звучат угрозы деактивировать компьютер в случае, если пользователь не обратиться по телефну, указанному в сообщении.

Текст сообщения:

«Предупреждение от  Apple Support. Ваша система заражена вредоносными и шпионскими программами. Эти программы отправляют данные вашей кредитной карты, логин Facebook и личные письма хакерам. Пожалуйста, немедленно позвоните нам по бесплатному номеру, чтобы наши работники смогли проинструктировать вас. Если вы закроете это окно и не позвоните нам, мы будем вынуждены отключить и приостановить работу вашего устройства Mac, чтобы предотвратить дальнейший ущерб нашей сети. Номер ошибки 268D3».

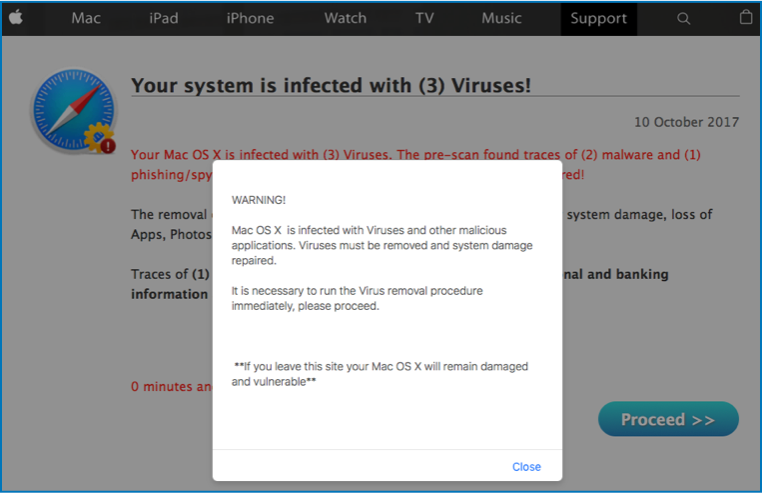
Если несколько раз обновить эту страницу, она выдаст различного рода предложения, от покупки домена до трансляции телешоу. Однако после очередного обновления появляется такое всплывающее окно:

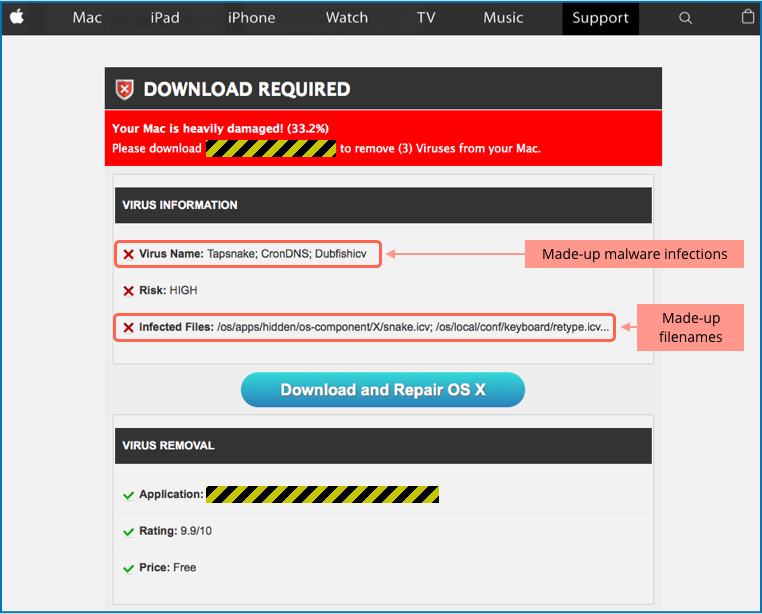
Если нажать на «Продолжить», запускается фальшивая антивирусная проверка, по результатам которой рекомендуется скачать стороннюю утилиту для Mac.

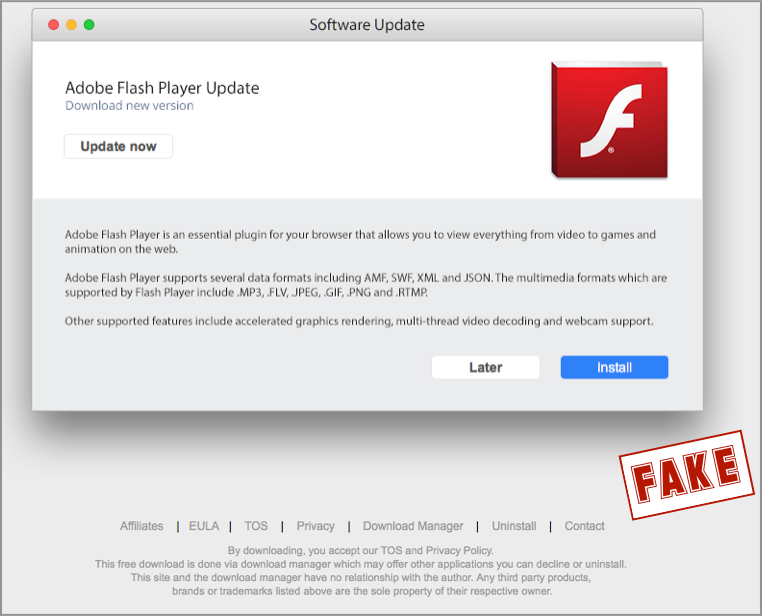
Третья атака, обнаруженная исследователями, преподносится под видом фальшивого обновления Flash.

Исследователи рекомендуют пользователям Mac быть начеку, учитывая риски атак, так как киберпреступники  все чаще рассматривают платформу Apple в качестве цели.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru