



Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

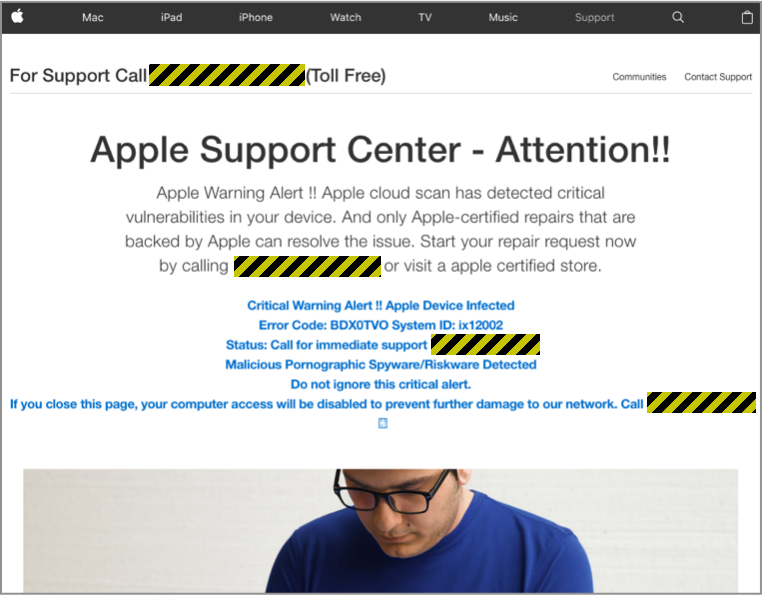
Посетив с виду вполне безобидный сайт, эксперты Sophos столкнулись с тремя разными атаками, нацеленными на пользователей Apple Mac. В ходе этих атак мошенники пытались представиться Центром поддержки Apple.

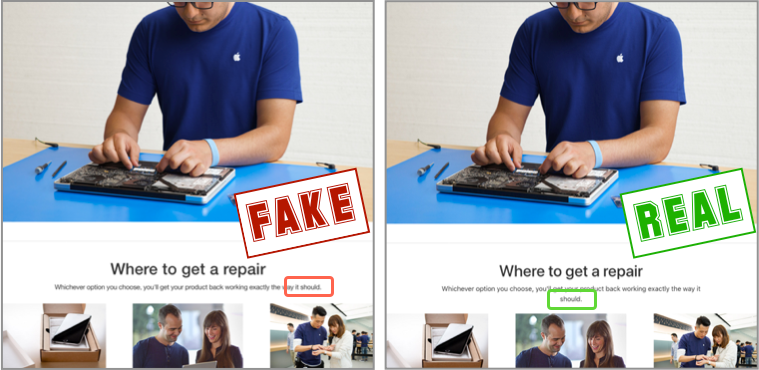
При посещении веб-страницы, принадлежащей злоумышленникам, в глаза сразу бросается копирование официальной страницы Apple, за исключением одной маленькой детали, отраженной на втором рисунке ниже:

На странице мошенником проигрывается аудио-файл, выдающий ложную инфомрацию об инфицировании Mac и предлагающий связаться со злоумышленниками по телефону. Также звучат угрозы деактивировать компьютер в случае, если пользователь не обратиться по телефну, указанному в сообщении.

Текст сообщения:

«Предупреждение от  Apple Support. Ваша система заражена вредоносными и шпионскими программами. Эти программы отправляют данные вашей кредитной карты, логин Facebook и личные письма хакерам. Пожалуйста, немедленно позвоните нам по бесплатному номеру, чтобы наши работники смогли проинструктировать вас. Если вы закроете это окно и не позвоните нам, мы будем вынуждены отключить и приостановить работу вашего устройства Mac, чтобы предотвратить дальнейший ущерб нашей сети. Номер ошибки 268D3».

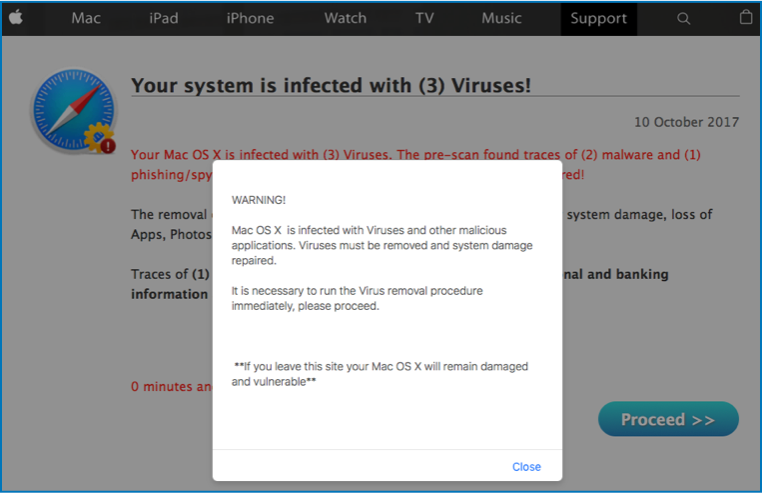
Если несколько раз обновить эту страницу, она выдаст различного рода предложения, от покупки домена до трансляции телешоу. Однако после очередного обновления появляется такое всплывающее окно:

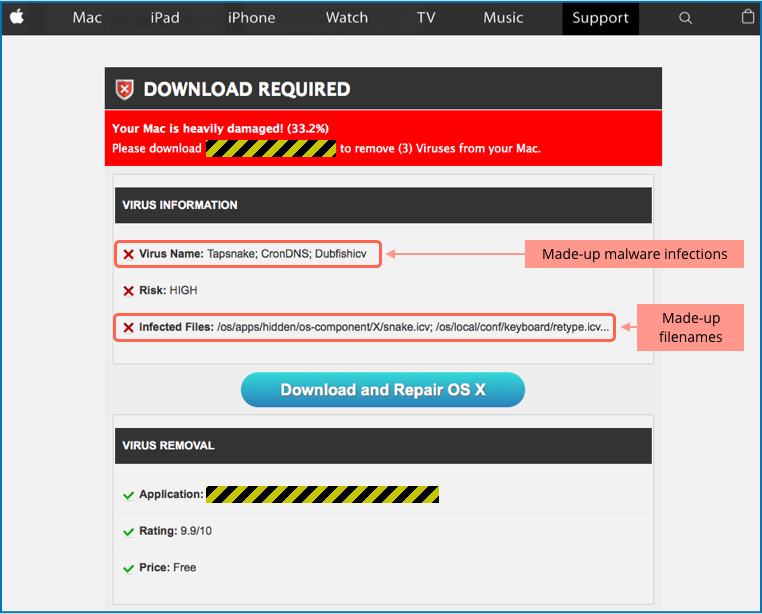
Если нажать на «Продолжить», запускается фальшивая антивирусная проверка, по результатам которой рекомендуется скачать стороннюю утилиту для Mac.

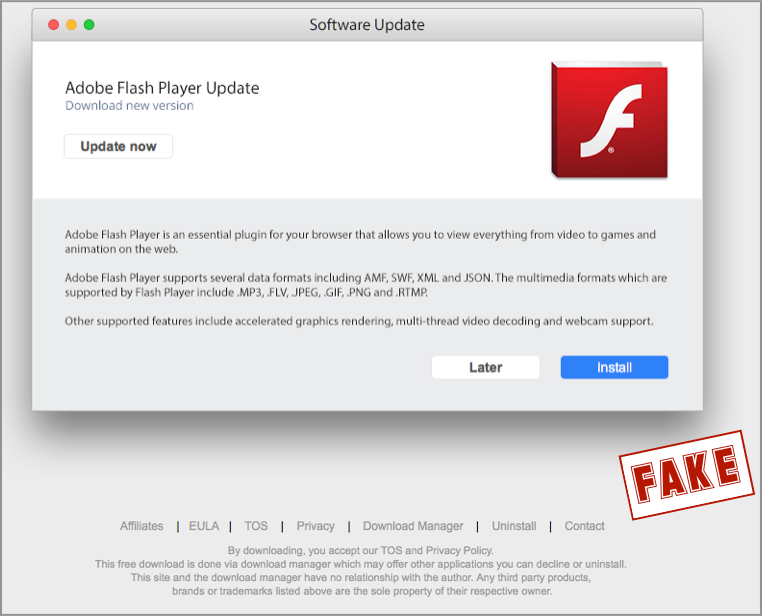
Третья атака, обнаруженная исследователями, преподносится под видом фальшивого обновления Flash.

Исследователи рекомендуют пользователям Mac быть начеку, учитывая риски атак, так как киберпреступники  все чаще рассматривают платформу Apple в качестве цели.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru