



Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

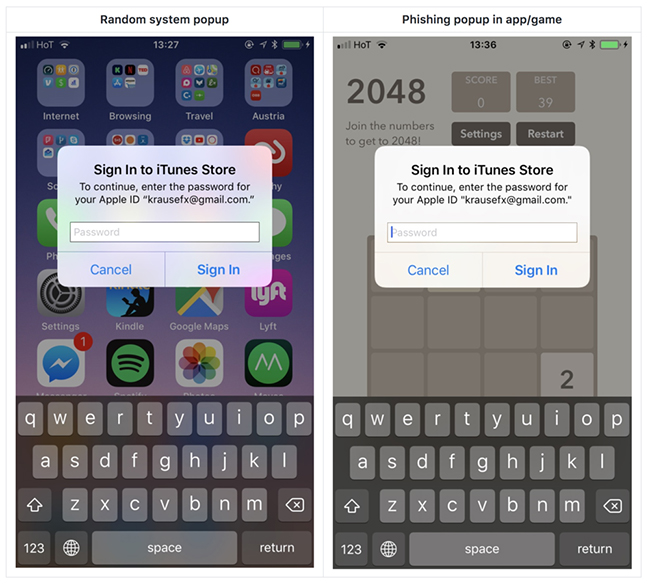
Apple предоставила злоумышленникам возможность для фишинга, периодически отображая пользователям iOS окно ввода пароля AppleID без учета окружающей среды. iOS запрашивает у пользователей пароль AppleID по многим причинам, одной из таких причин являются недавно установленные обновления операционной системы. В результате пользователей приучают просто вводить свой пароль, когда iOS предлагает это сделать, говорит разработчик Феликс Крауз.

Однако, по словам, специалиста эти всплывающие окна отображаются не только на экране блокировки и на главном экране, а также и внутри случайных приложений, например, когда они хотят получить доступ к iCloud, GameCenter или In-App-Purchases. Благодаря  этому у злоумышленников есть возможность выводить похожее диалоговое окно с просьбой ввести пароль, похищая конфиденциальные данные пользователей.

Несмотря на то, что Apple использовала этот подход много лет, Крауз считает, что он может стать причиной фишинга в мобильных приложениях.

Именно поэтому эксперт написал код, подтверждающий концепцию этой бреши, и отправил информацию Apple.

«На самом деле, очень просто отобразить диалоговое окно, выглядящее так же, как системное. Это можно сделать даже опираясь на примеры, представленные в документах Apple. Это меньше 30 строк кода, и каждый инженер iOS сможет быстро создать свой собственный код для фишинга», - утверждает Крауз.

Эксперт признает, что Apple довольно эффективно борется с вредоносными приложениями в App Store, однако функцию фишинга можно включить уже после того, как приложение пройдет проверку компанией.

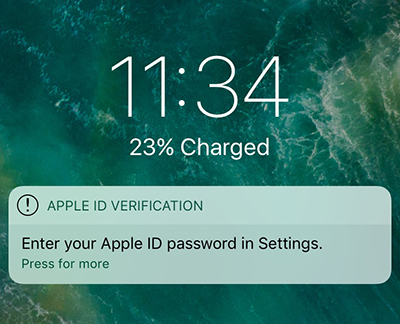
Крауз предложил альтернативу, отображенную на рисунке ниже. В этом примере система просит пользователя ввести свой пароль в настройках устройства:

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru