



Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

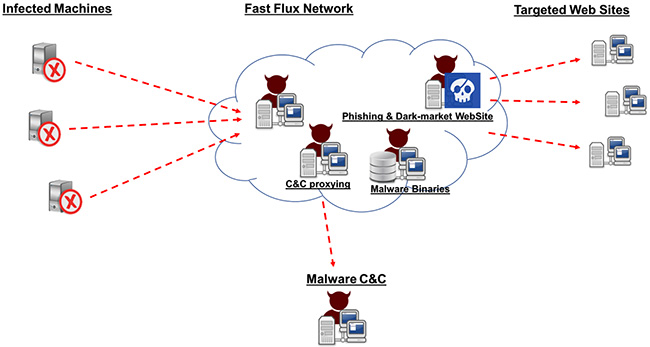
Fast Flux, DNS-технология, впервые введенная в 2006 году и связанная с такими вредоносными программами, как Storm Worm, может использоваться ботнетами для сокрытия различных видов вредоносных действий, включая фишинг, веб-проксирование и распространение вредоносов.

Этот метод позволяет бот-сети скрываться за постоянно меняющейся сетью скомпрометированных хостов, что похоже по принципу на работу через прокси. Это делает обнаружение таких сетей невероятно трудной задачей.

Akamai провела анализ сложной бот-сети, использующей технологию Fast Flux и состоящую из более чем 14 000 IP-адресов. Большинство этих IP-адресов принадлежат Восточной Европе, а некоторые из них находятся в адресном пространстве, которое присваивается компаниям, входящим в Fortune 100.

Подход с использованием Fast Flux позволяет бот-сети «заимствовать» положительную репутацию, связанную с IP-адресом, для выполнения своих злонамеренных действий.

«Возрастающая сложность корпоративных сетей и зависимостей от сетей общего пользования усложняет понимание того, что на самом деле происходит в ваших сетях», - утверждает исследователь в области безопасности Akamai, Ор Кац (Or Katz).

«В то же время возрастающая изощренность методов обфускации, используемых хакерами для скрытия своей злонамеренной деятельности, еще более важна для обеспечения четкого понимания сетевой активности», - продолжает Кац.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru