



Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Внимание экспертов из Palo Alto Networks привлекла новая вредоносная кампания, запущенная APT-группой OilRig против организации в правительстве Объединенных Арабских Эмиратов (ОАЭ). Считается, что группа хакеров OilRig, существующая примерно с 2015 года, связана с Ираном.

Исследователи некоторое время наблюдали за группой и отмечали атаки на правительственные и финансовые учреждения, а также на технологические компании в Саудовской Аравии, Израиле, Объединенных Арабских Эмиратах, Соединенных Штатах и Турции.

Название OilRig группа получила от Palo Alto Networks, которая таким образом идентифицировала хакеров, использующих вредоносные электронные таблицы Microsoft Excel, отслеживаемые как Clayslide, и бэкдор под названием Helminth.

В июле 2017 года OilRig начали использовать новый вид бэкдора, получивший название ISMAgent. Он был основан на трояне удаленного доступа ISMAgent.

А в августе этого года специалисты отметили, что группа перешла на использование еще более новой вредоносной программы – ISMInjector.

«Как следует из названия, ISMInjector представляет собой троян, отвечающий за инъекцию вредоносного кода в другой процесс. Пейлоад, встроенный в образец ISMInjector, является вариантом бэкдора ISMAgent», - говорится в отчете, опубликованном PaloAlto Networks.

Инструмент ISMInjector имеет модульную архитектуру и использует сложные методы антианализа, к которым ранее группа OilRig не прибегала.

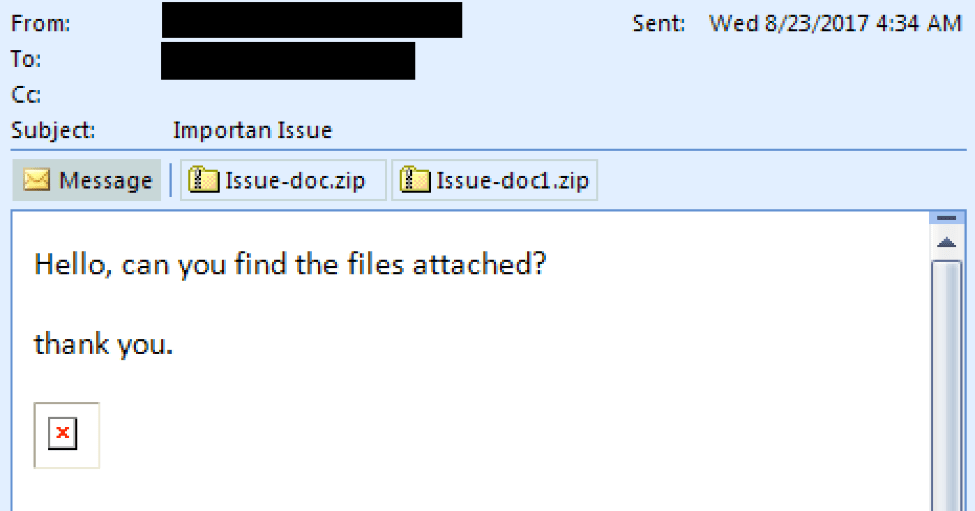
В атаке против правительства ОАЭ хакеры OilRig доставляли свою вредоносную программу при помощи фишинговых писем с темой «Важная проблема» («Important Issue»). Интересным моментом этой атаки является использование домена организации, чьи учетные данные были получены в ходе предыдущей атаки.

«Строка в заголовке дает понять, что OilRig, скорее всего, использовали Outlook Web Access (OWA) организации для отправки вредоносного письма с помощью Firefox 36», - продолжают эксперты.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru