



Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Внимание экспертов из Palo Alto Networks привлекла новая вредоносная кампания, запущенная APT-группой OilRig против организации в правительстве Объединенных Арабских Эмиратов (ОАЭ). Считается, что группа хакеров OilRig, существующая примерно с 2015 года, связана с Ираном.

Исследователи некоторое время наблюдали за группой и отмечали атаки на правительственные и финансовые учреждения, а также на технологические компании в Саудовской Аравии, Израиле, Объединенных Арабских Эмиратах, Соединенных Штатах и Турции.

Название OilRig группа получила от Palo Alto Networks, которая таким образом идентифицировала хакеров, использующих вредоносные электронные таблицы Microsoft Excel, отслеживаемые как Clayslide, и бэкдор под названием Helminth.

В июле 2017 года OilRig начали использовать новый вид бэкдора, получивший название ISMAgent. Он был основан на трояне удаленного доступа ISMAgent.

А в августе этого года специалисты отметили, что группа перешла на использование еще более новой вредоносной программы – ISMInjector.

«Как следует из названия, ISMInjector представляет собой троян, отвечающий за инъекцию вредоносного кода в другой процесс. Пейлоад, встроенный в образец ISMInjector, является вариантом бэкдора ISMAgent», - говорится в отчете, опубликованном PaloAlto Networks.

Инструмент ISMInjector имеет модульную архитектуру и использует сложные методы антианализа, к которым ранее группа OilRig не прибегала.

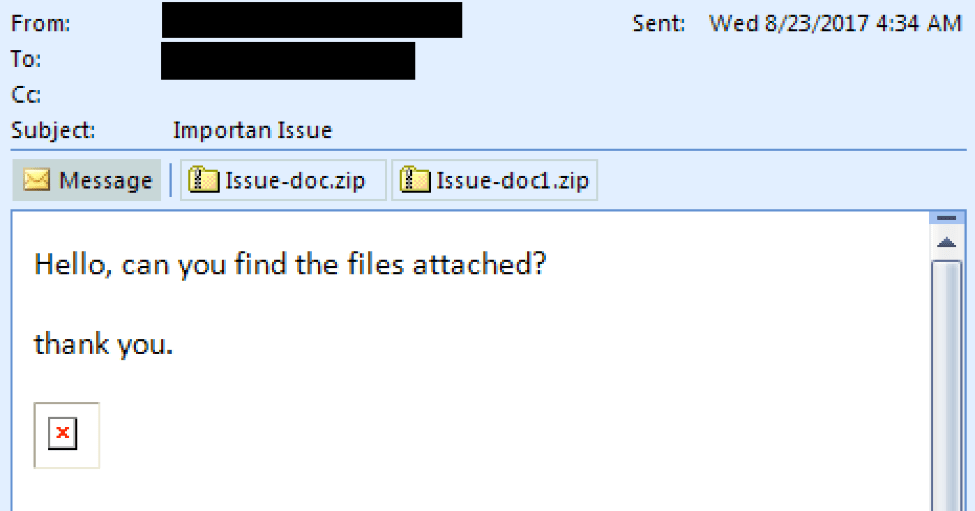
В атаке против правительства ОАЭ хакеры OilRig доставляли свою вредоносную программу при помощи фишинговых писем с темой «Важная проблема» («Important Issue»). Интересным моментом этой атаки является использование домена организации, чьи учетные данные были получены в ходе предыдущей атаки.

«Строка в заголовке дает понять, что OilRig, скорее всего, использовали Outlook Web Access (OWA) организации для отправки вредоносного письма с помощью Firefox 36», - продолжают эксперты.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru