



Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

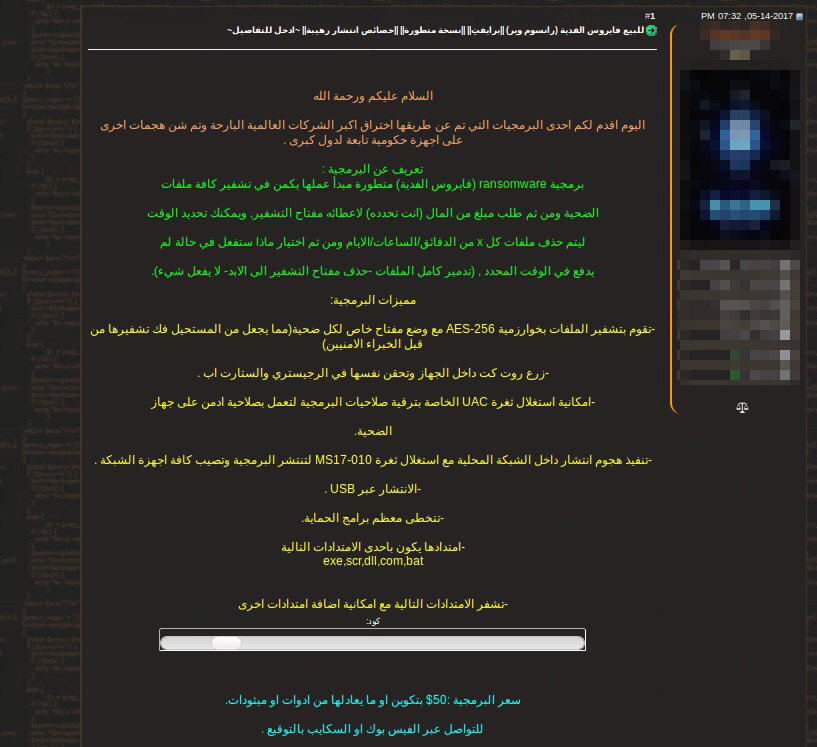
Исследователи Trend Micro наткнулись на одно из рекламных объявлений на арабоязычном хакерском форуме, предлагающее купить пожизненную лицензию на обновляемые варианты вымогателя WannaCry всего за 50 долларов.

Относительно низкая цена WannaCry также отражает еще один уникальный аспект ближневосточного и североафриканского хакерского «братства». В отличие от рынков в России и Северной Америке, например, где киберпреступники стремятся получить прибыль, хакерская среда на Ближнем Востоке и в Северной Африке – целая культура, идеология.

Вредоносные программы вроде троянов удаленного доступа, клавиатурных шпионов и инструментов распространения спама отдаются на таких рынках почти даром. Более того, участники хакерских форумов сотрудничают, например, планируя совместные DDoS-атаки и взломы сайтов.

Рисунок 1. Реклама вымогателя WannaCry на арабоязычном хакерском форуме

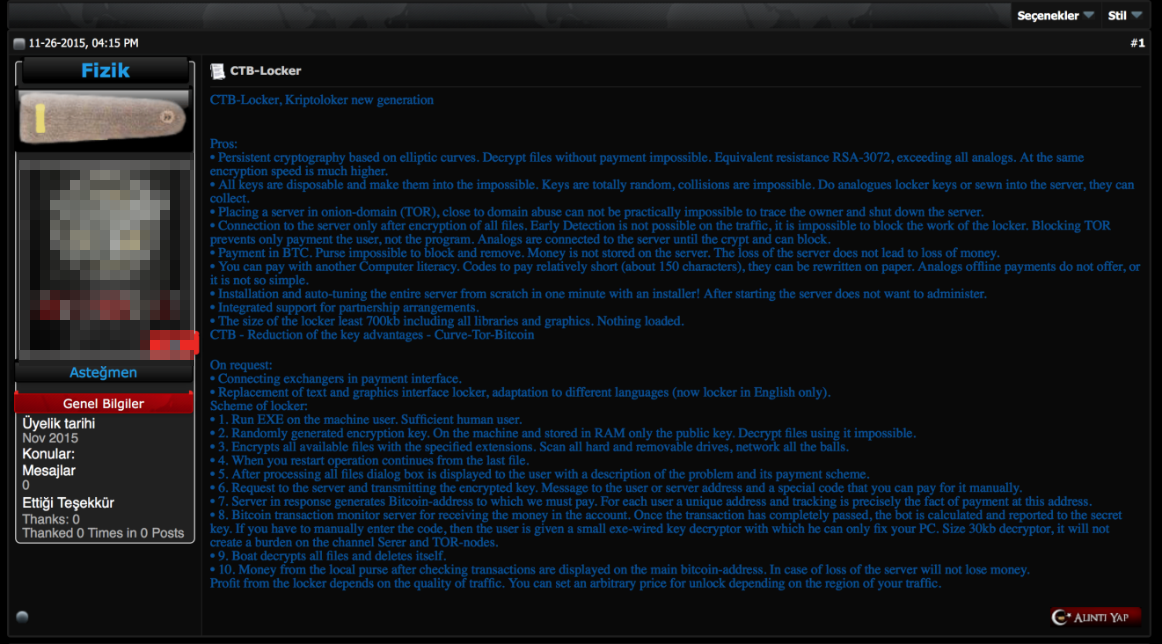
Другие вымогатели также продаются на таких подпольных форумах. Например, эксперты наблюдали продажу CTB-Locker (он же Critroni и Curve-Tor-Bitcoin) на турецком форуме российским киберпреступником под именем Fizik.

Здесь прослеживается еще одна тенденция – российские киберпреступники иногда продают свои товары на ближневосточных и североафриканских хакерских форумах. Более того, иногда оттуда даже нанимают программистов и разработчиков.

Рисунок 2. Реклама Fizik’а на турецком хакерском форуме

Специалисты Trend Micro также опубликовали свои исследования киберпреступных торговых площадок, где анализируются такие вещи, как средние цены на хакерских форумах и перспективы регионов на карте киберпреступности.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru