



Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа киберпреступников FIN7 (также известная как Carbanak или Anunak) изменила технику своих атак, внедряя новый метод обфускации вредоносных программ. За последние полгода FIN7 постоянно видоизменяли способы заражения, атакуя преимущественно финансовые структуры.

В апреле, например, хакеры использовали LNK-файлы для распространения вредоносного пейлоада, далее перешли на бестелесный вредонос и файлы CMD.

«При выполнении CMD-файл записывает JScript в файл «tt.txt», помещая его в домашний каталог текущего пользователя. Затем скрипт копирует себя в «pp.txt», также в домашнем каталоге текущего пользователя, перед тем, как запустить WScript с помощью JScript. Оба формата CMD и LNK приводят к выполнению кода, но переход к использованию файлов CMD говорит о желании хакеров избежать  обнаружения их программы», - говорится в анализе, опубликованном экспертами по безопасности.

Также хакеры FIN7 внедрили новую систему обфускации своего бэкдора HALFBAKED, который они совершенствовали на протяжении нескольких лет.

«Ранее некоторые версии HALFBAKED использовали кодировку base64, находящуюся в переменной srcTxt. Теперь же злоумышленник обфусцирует это имя и продолжает разбивать строку base64 в массиве на несколько строк», - продолжают эксперты.

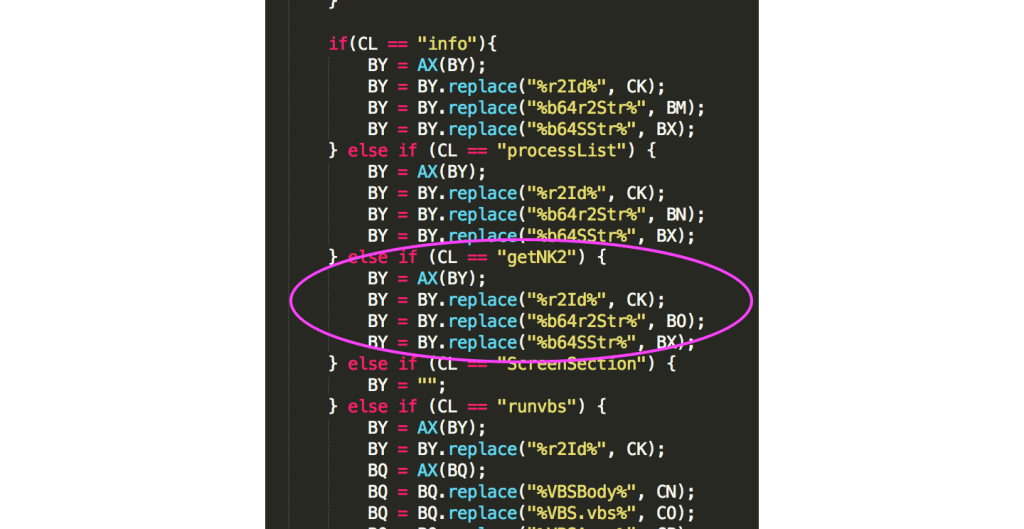
Кроме того, исследователи обнаружили, что HALFBAKED теперь включает встроенную команду под названием «getNK2», которая была разработана для получения списка автозаполнения почтового клиента электронной почты Microsoft Outlook.

Специалисты отмечают, что файлы NK2 используются только в Microsoft Outlook 2007 и 2010, новые версии Outlook больше их не используют.

Те изменения, которые внедрила группа FIN7 в свои методы, доказывает, что эти хакеры могут быстро адаптироваться и подстраиваться под новые условия.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru