



Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа киберпреступников FIN7 (также известная как Carbanak или Anunak) изменила технику своих атак, внедряя новый метод обфускации вредоносных программ. За последние полгода FIN7 постоянно видоизменяли способы заражения, атакуя преимущественно финансовые структуры.

В апреле, например, хакеры использовали LNK-файлы для распространения вредоносного пейлоада, далее перешли на бестелесный вредонос и файлы CMD.

«При выполнении CMD-файл записывает JScript в файл «tt.txt», помещая его в домашний каталог текущего пользователя. Затем скрипт копирует себя в «pp.txt», также в домашнем каталоге текущего пользователя, перед тем, как запустить WScript с помощью JScript. Оба формата CMD и LNK приводят к выполнению кода, но переход к использованию файлов CMD говорит о желании хакеров избежать  обнаружения их программы», - говорится в анализе, опубликованном экспертами по безопасности.

Также хакеры FIN7 внедрили новую систему обфускации своего бэкдора HALFBAKED, который они совершенствовали на протяжении нескольких лет.

«Ранее некоторые версии HALFBAKED использовали кодировку base64, находящуюся в переменной srcTxt. Теперь же злоумышленник обфусцирует это имя и продолжает разбивать строку base64 в массиве на несколько строк», - продолжают эксперты.

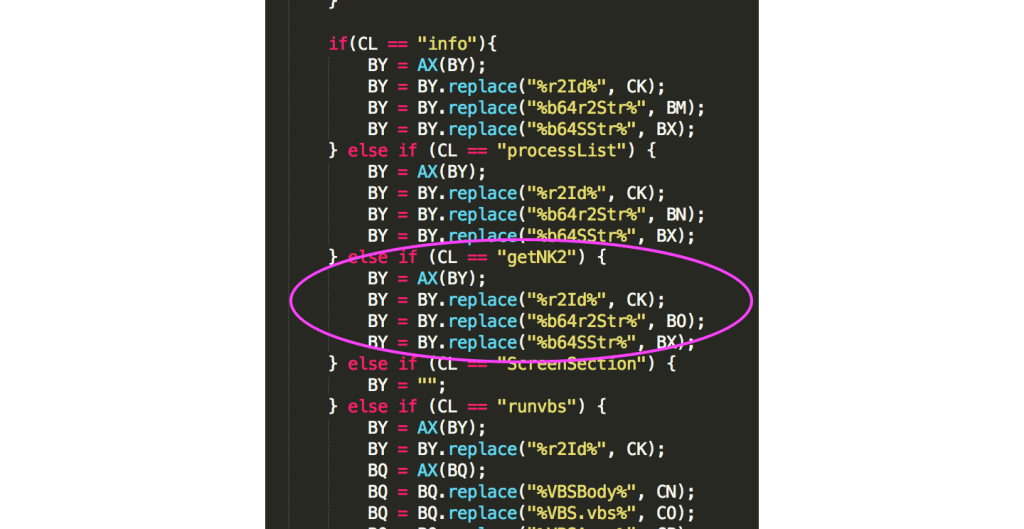
Кроме того, исследователи обнаружили, что HALFBAKED теперь включает встроенную команду под названием «getNK2», которая была разработана для получения списка автозаполнения почтового клиента электронной почты Microsoft Outlook.

Специалисты отмечают, что файлы NK2 используются только в Microsoft Outlook 2007 и 2010, новые версии Outlook больше их не используют.

Те изменения, которые внедрила группа FIN7 в свои методы, доказывает, что эти хакеры могут быстро адаптироваться и подстраиваться под новые условия.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru