



Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Специалисты Trend Micro столкнулись с ботнетом, использующим необычный вид соединения с командным центром (C&C) – FTP-сервер. Несмотря на то, что это наименее популярный способ, у него есть свои преимущества.

Основное преимущество заключается как раз в том, что благодаря тому, что командный FTP-сервер используется крайне редко, он может оставаться незамеченным для администраторов и исследователей.

Однако минус такого подхода кроется в открытом трафике, который можно легко проанализировать. Более того, благодаря ошибке в коде конкретно этого бэкдора, он не всегда выполняет правильные команды.

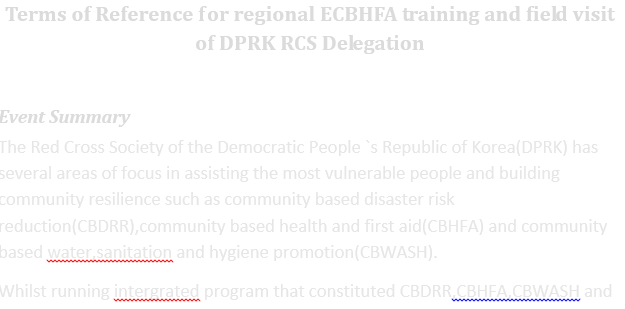
Схема заражения берет свое начало во вредоносном документе с макросами. В документах есть доказательства того, что атакуются Красный Крест и Всемирная организация здравоохранения. Также в этих документах упоминается Северная Корея. Trend Micro детектирует их как W2KM_SYSCON.A.

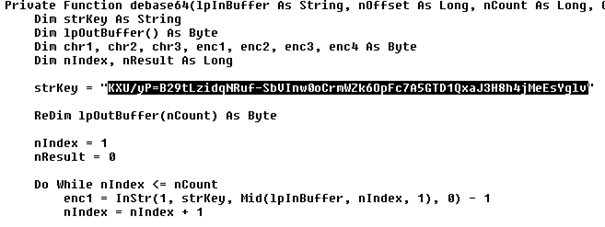
Каждый документ содержит две длинные строки с кодировкой Base64, этот же метод был использован для распространения семейства вредоносных программ Sanny в конце 2012 года.

«Сходства нового бэкдора с Sanny настолько очевидны, что мы полагаем, что за обеими этими вредоносными программами стоит одна и та же группа киберпреступников», - утверждают в Trend Micro.

Попав в систему, вредонос первым делом получает имя компьютера, которое затем используют в идентификаторе. Затем он подключается к FTP-серверу, используя данные, хранящиеся в конфигурационном файле.

Вышеупомянутая ошибка в коде бэкдора приводит к тому, что некоторые команды не выполняются из-за неверно обрабатываемых строк.

По мнению исследователей из Trend Micro, использование FTP-сервера злоумышленниками есть не что иное, как попытка обойти защитные меры. Следовательно, администраторы должны взять на заметку наличие такого способа.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru