



Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Специалисты Trend Micro столкнулись с ботнетом, использующим необычный вид соединения с командным центром (C&C) – FTP-сервер. Несмотря на то, что это наименее популярный способ, у него есть свои преимущества.

Основное преимущество заключается как раз в том, что благодаря тому, что командный FTP-сервер используется крайне редко, он может оставаться незамеченным для администраторов и исследователей.

Однако минус такого подхода кроется в открытом трафике, который можно легко проанализировать. Более того, благодаря ошибке в коде конкретно этого бэкдора, он не всегда выполняет правильные команды.

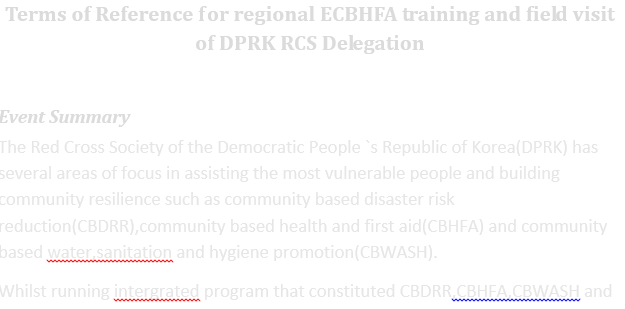
Схема заражения берет свое начало во вредоносном документе с макросами. В документах есть доказательства того, что атакуются Красный Крест и Всемирная организация здравоохранения. Также в этих документах упоминается Северная Корея. Trend Micro детектирует их как W2KM_SYSCON.A.

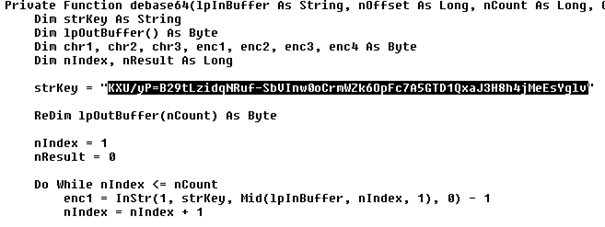
Каждый документ содержит две длинные строки с кодировкой Base64, этот же метод был использован для распространения семейства вредоносных программ Sanny в конце 2012 года.

«Сходства нового бэкдора с Sanny настолько очевидны, что мы полагаем, что за обеими этими вредоносными программами стоит одна и та же группа киберпреступников», - утверждают в Trend Micro.

Попав в систему, вредонос первым делом получает имя компьютера, которое затем используют в идентификаторе. Затем он подключается к FTP-серверу, используя данные, хранящиеся в конфигурационном файле.

Вышеупомянутая ошибка в коде бэкдора приводит к тому, что некоторые команды не выполняются из-за неверно обрабатываемых строк.

По мнению исследователей из Trend Micro, использование FTP-сервера злоумышленниками есть не что иное, как попытка обойти защитные меры. Следовательно, администраторы должны взять на заметку наличие такого способа.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru