



Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Coinhive стремительно набирает популярность среди авторов вредоносных программ. Coinhive – инструмент, представляющий собой библиотеку JavaScript, которую владельцы веб-сайтов могут загружать на свои ресурсы. Когда пользователи обращаются к таким сайтам, Coinhive начинает майнить Monero, используя ресурсы ЦП пользователя.

В настоящее время Coinhive позиционируется как альтернатива рекламе – он позволяет владельцам веб-ресурсов зарабатывать, используя процессоры пользователей, при этом избавляя посетителей от назойливой рекламы.

Эта оригинальная идея многих заинтересовала, например, владельцы The Pirate Bay через два дня после запуска Coinhive провели тестовые запуски, но решили отказаться от идеи из-за отрицательной обратной связи от пользователей.

Вполне естественно, что таким инструментом заинтересовались хакеры, за несколько дней, прошедших после запуска Coinhive, его успели внедрить в большое количество вредоносных программ.

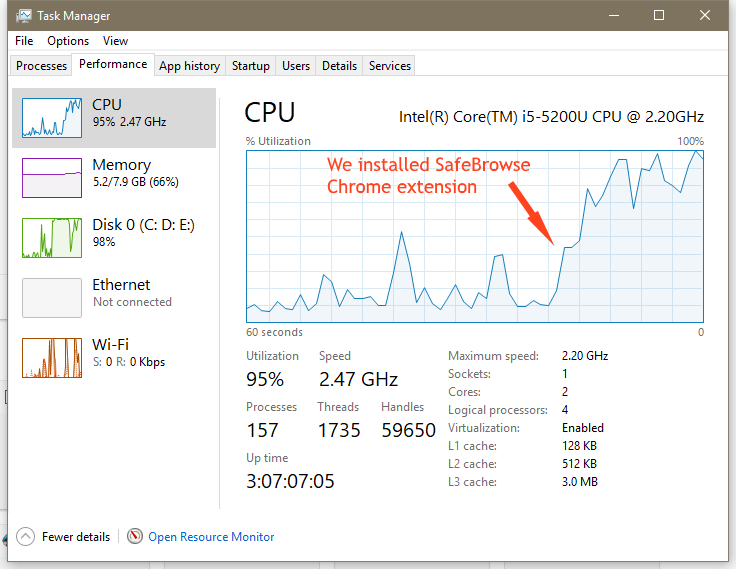
Именно этот инструмент был внедрен в популярное расширение для Chrome SafeBrowse.

Затем эксперты отметили появление Coinhive в доменах вроде «twitter.com.com», рассчитанных на то, что пользователи ошибутся при вводе URL-адреса Twitter. Даже если пользователь сразу обнаружит, что попал не на тот сайт и покинет его, этого будет достаточно для того, чтобы владелец сайта получил прибыль.

После этого исследователи в области безопасности обнаружили взломанные сайты, где злоумышленники модифицировали исходный код и загружали майнер Coinhive. В основном это были сайты сайты WordPress и Magento.

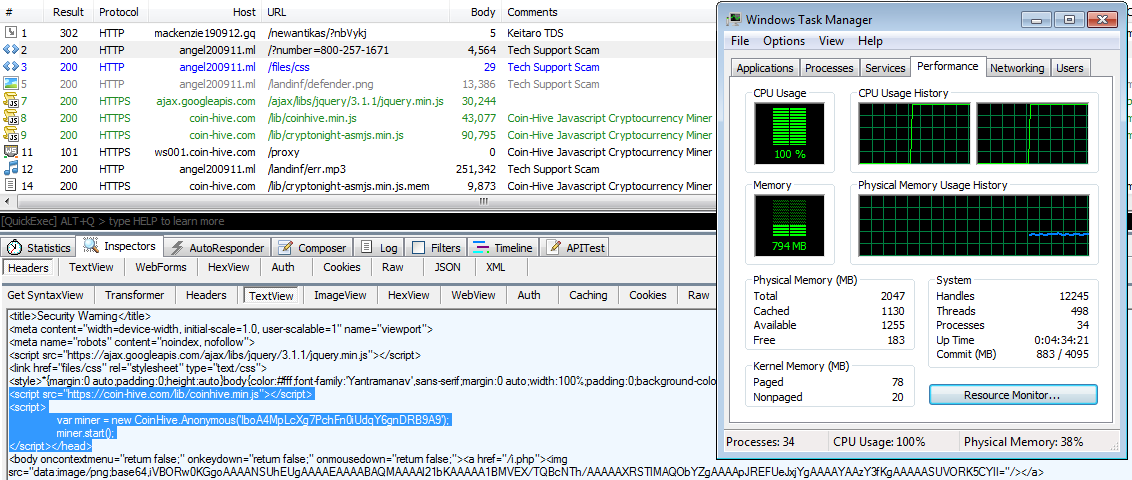
Кроме того, эксперты наткнулись на внушительную группу хакеров, использующих скрипт Coinhive. Эта группа использует вредоносные рекламные объявления с перенаправлением пользователей на поддельные сайты технической поддержки.

Последний случай использования Coinhive во вредоносных целях был отмечен на днях экспертом, обнаружившим сайт, рекламирующий фальшивое обновление Java.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru