



Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Coinhive стремительно набирает популярность среди авторов вредоносных программ. Coinhive – инструмент, представляющий собой библиотеку JavaScript, которую владельцы веб-сайтов могут загружать на свои ресурсы. Когда пользователи обращаются к таким сайтам, Coinhive начинает майнить Monero, используя ресурсы ЦП пользователя.

В настоящее время Coinhive позиционируется как альтернатива рекламе – он позволяет владельцам веб-ресурсов зарабатывать, используя процессоры пользователей, при этом избавляя посетителей от назойливой рекламы.

Эта оригинальная идея многих заинтересовала, например, владельцы The Pirate Bay через два дня после запуска Coinhive провели тестовые запуски, но решили отказаться от идеи из-за отрицательной обратной связи от пользователей.

Вполне естественно, что таким инструментом заинтересовались хакеры, за несколько дней, прошедших после запуска Coinhive, его успели внедрить в большое количество вредоносных программ.

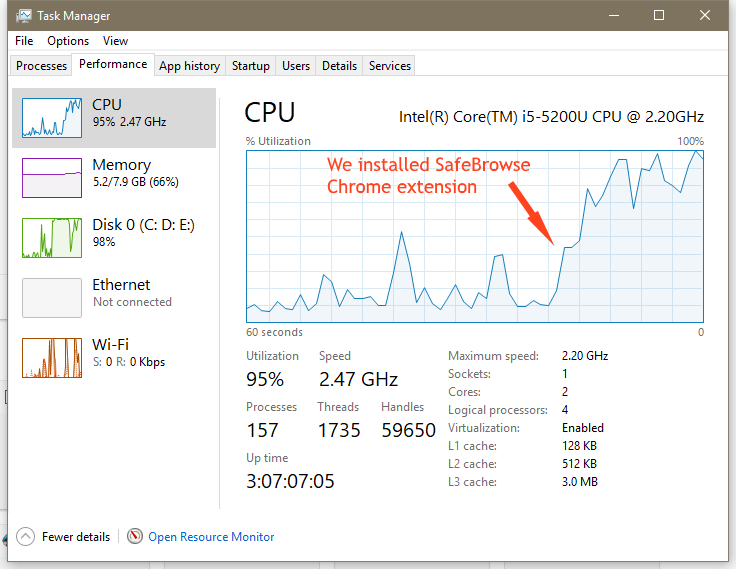
Именно этот инструмент был внедрен в популярное расширение для Chrome SafeBrowse.

Затем эксперты отметили появление Coinhive в доменах вроде «twitter.com.com», рассчитанных на то, что пользователи ошибутся при вводе URL-адреса Twitter. Даже если пользователь сразу обнаружит, что попал не на тот сайт и покинет его, этого будет достаточно для того, чтобы владелец сайта получил прибыль.

После этого исследователи в области безопасности обнаружили взломанные сайты, где злоумышленники модифицировали исходный код и загружали майнер Coinhive. В основном это были сайты сайты WordPress и Magento.

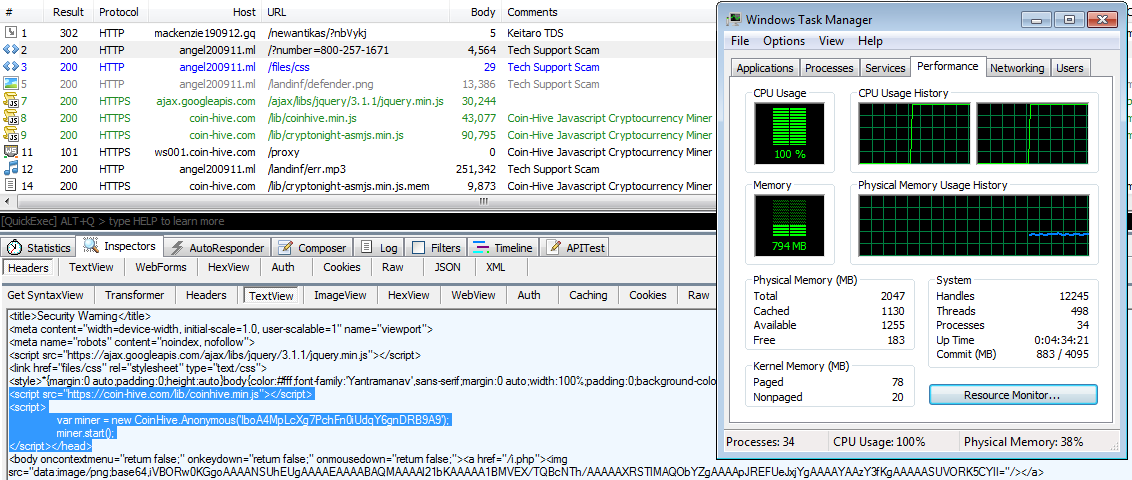
Кроме того, эксперты наткнулись на внушительную группу хакеров, использующих скрипт Coinhive. Эта группа использует вредоносные рекламные объявления с перенаправлением пользователей на поддельные сайты технической поддержки.

Последний случай использования Coinhive во вредоносных целях был отмечен на днях экспертом, обнаружившим сайт, рекламирующий фальшивое обновление Java.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru