



Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Coinhive стремительно набирает популярность среди авторов вредоносных программ. Coinhive – инструмент, представляющий собой библиотеку JavaScript, которую владельцы веб-сайтов могут загружать на свои ресурсы. Когда пользователи обращаются к таким сайтам, Coinhive начинает майнить Monero, используя ресурсы ЦП пользователя.

В настоящее время Coinhive позиционируется как альтернатива рекламе – он позволяет владельцам веб-ресурсов зарабатывать, используя процессоры пользователей, при этом избавляя посетителей от назойливой рекламы.

Эта оригинальная идея многих заинтересовала, например, владельцы The Pirate Bay через два дня после запуска Coinhive провели тестовые запуски, но решили отказаться от идеи из-за отрицательной обратной связи от пользователей.

Вполне естественно, что таким инструментом заинтересовались хакеры, за несколько дней, прошедших после запуска Coinhive, его успели внедрить в большое количество вредоносных программ.

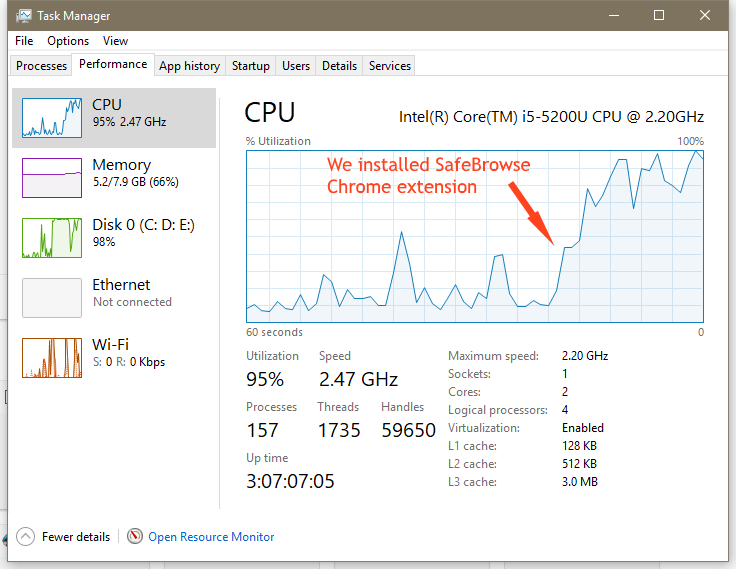
Именно этот инструмент был внедрен в популярное расширение для Chrome SafeBrowse.

Затем эксперты отметили появление Coinhive в доменах вроде «twitter.com.com», рассчитанных на то, что пользователи ошибутся при вводе URL-адреса Twitter. Даже если пользователь сразу обнаружит, что попал не на тот сайт и покинет его, этого будет достаточно для того, чтобы владелец сайта получил прибыль.

После этого исследователи в области безопасности обнаружили взломанные сайты, где злоумышленники модифицировали исходный код и загружали майнер Coinhive. В основном это были сайты сайты WordPress и Magento.

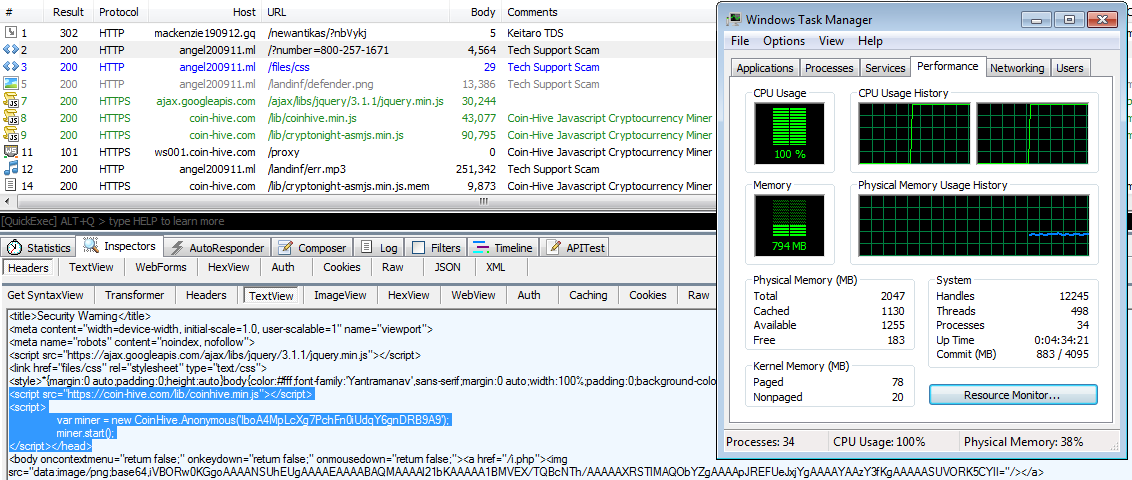
Кроме того, эксперты наткнулись на внушительную группу хакеров, использующих скрипт Coinhive. Эта группа использует вредоносные рекламные объявления с перенаправлением пользователей на поддельные сайты технической поддержки.

Последний случай использования Coinhive во вредоносных целях был отмечен на днях экспертом, обнаружившим сайт, рекламирующий фальшивое обновление Java.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru