



Adobe случайно рассекретила приватный PGP-ключ

Adobe случайно рассекретила приватный PGP-ключ

Adobe случайно рассекретила приватный PGP-ключ

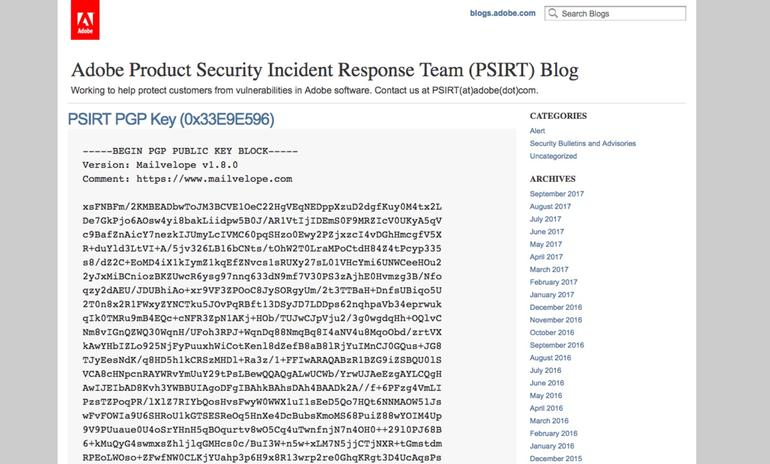
Компания Adobe стала участником конфуза, случайно разместив свой частный PGP-ключ в официальном блоге. На прошлой неделе команда Adobe по реагированию на инциденты с безопасностью (PSIRT) случайно опубликовала закрытый секретный ключ PGP в блоге. Это чревато тем, что злоумышленники могут выдать себя за компанию.

Впоследствии эта ошибка была исправлена, однако нашлись пользователи, успевшие сделать скриншот. Архивированную версию сообщения можно получить через Google Cache, где четко отображены как открытые, так и частные ключи PGP, созданные компанией.

PGP (Pretty Good Privacy) - библиотека функций, позволяющая выполнять операции шифрования и цифровой подписи сообщений, файлов и другой информации, представленной в электронном виде. Эта система часто используется для частной переписки с помощью электронной почты.

Если сделать закрытый ключ общедоступным, то рухнет вся система шифрования. Поскольку Adobe случайно опубликовала свой секретный ключ, конфиденциальные сообщения, предназначенные только для компании, могут быть дешифрованы кем угодно.

Ключ, конечно, был отозван, но инцидент получил определенную огласку.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru