



Блокировщик рекламы для Chrome скрытно майнит криптовалюту

Блокировщик рекламы для Chrome скрытно майнит криптовалюту

Блокировщик рекламы для Chrome скрытно майнит криптовалюту

Расширение SafeBrowse для браузера Chrome, которое позволяет пропускать рекламу на сайтах, тратит вычислительные мощности компьютера для заработка киптовалюты. Разработчики расширения уверяют, что это не они сделали, а их взломали.

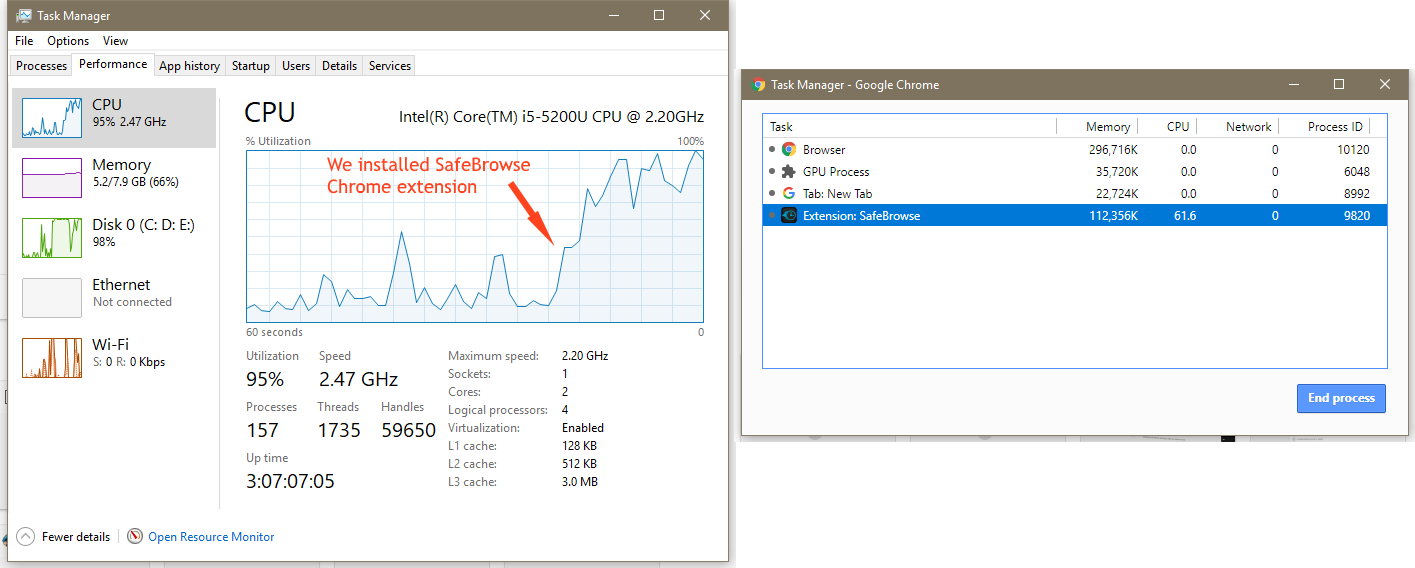
Обновление расширения SafeBrowse со скрытым майнером скачало 140 тысяч человек. Пользователи заметили, что их компьютер начал тормозить, а иногда намертво зависать. Программа могла нагрузить процессор до 100%, пишет hi-tech.mail.ru.

В итоге в расширении нашли вредоносную часть, которая скрытно майнит криптовалюту Monero, которая сейчас стоит 97 долларов за единицу. 


После установки расширения резко возрастает нагрузка на процессор

Разработчики расширения SafeBrowse рассказали изданию Bleeping Computer, что они не встраивали майнер и вообще не выпускали обновляли программу уже несколько месяцев. Они уверены, что их взломали хакеры. Им помогают разобраться в ситуации специалисты из Google.

Сейчас расширение SafeBrowse недоступно в магазине приложений для Chrome.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru