



Вымогатель Locky атакует пользователей огромными темпами

Вымогатель Locky атакует пользователей огромными темпами

Вымогатель Locky атакует пользователей огромными темпами

Эксперты из Barracuda зафиксировали вспышку атак вымогателя, которая берет свое начало во Вьетнаме. Другими значительными источниками этой атаки являются Индия, Колумбия, Турция и Греция. За последние 24 часа удалось засечь 20 миллионов таких атак, и эта цифра растет.

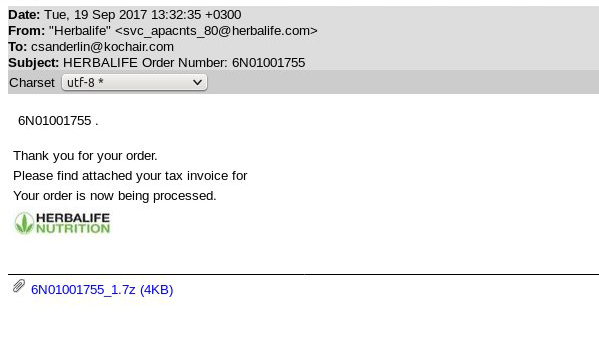
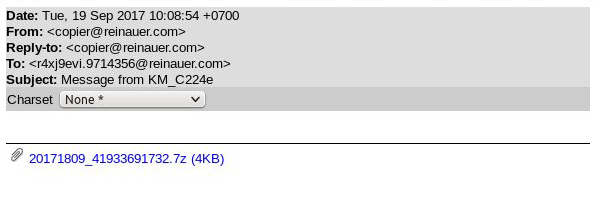
Письма, используемые в этой вредоносной кампании, маскируются либо под отправленные фирмой Herbalife, либо имитирующие доставку копии файла.

Эксперты Barracuda выяснили, что вложения, прикрепленные к письмам, представляют собой не что иное, как вариант вымогателя Locky. Обычно идентификатор, применяемый в таких атаках, позволяет злоумышленнику опознать жертву так, чтобы, когда жертва оплатит выкуп, хакер смог отправить ей дешифратор. Однако в этом случае все жертвы получают одинаковый идентификатор, это означает, что после оплаты получить дешифратор не получится, так как киберпреступник не сможет идентифицировать пользователей.

Также стоит отметить, что зловред проверяет установленный на компьютере жертвы язык, это может означать, что в будущем появятся разные языковые вариации этой атаки. По последним данным Barracuda, им удалось обнаружить уже 27 миллионов вредоносных писем, эта цифра продолжает расти теми же темпами.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru