



Вымогатель Locky атакует пользователей огромными темпами

Вымогатель Locky атакует пользователей огромными темпами

Вымогатель Locky атакует пользователей огромными темпами

Эксперты из Barracuda зафиксировали вспышку атак вымогателя, которая берет свое начало во Вьетнаме. Другими значительными источниками этой атаки являются Индия, Колумбия, Турция и Греция. За последние 24 часа удалось засечь 20 миллионов таких атак, и эта цифра растет.

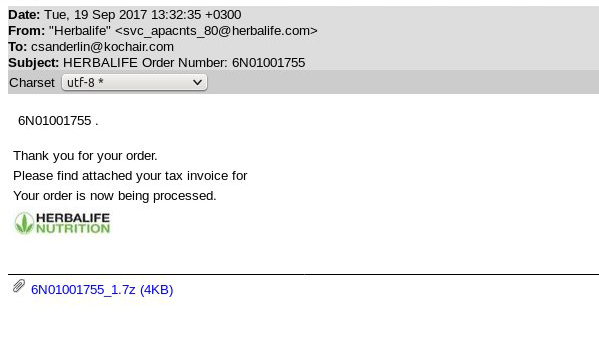
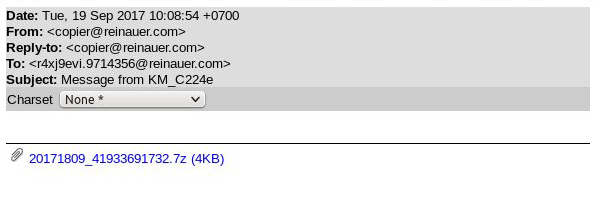
Письма, используемые в этой вредоносной кампании, маскируются либо под отправленные фирмой Herbalife, либо имитирующие доставку копии файла.

Эксперты Barracuda выяснили, что вложения, прикрепленные к письмам, представляют собой не что иное, как вариант вымогателя Locky. Обычно идентификатор, применяемый в таких атаках, позволяет злоумышленнику опознать жертву так, чтобы, когда жертва оплатит выкуп, хакер смог отправить ей дешифратор. Однако в этом случае все жертвы получают одинаковый идентификатор, это означает, что после оплаты получить дешифратор не получится, так как киберпреступник не сможет идентифицировать пользователей.

Также стоит отметить, что зловред проверяет установленный на компьютере жертвы язык, это может означать, что в будущем появятся разные языковые вариации этой атаки. По последним данным Barracuda, им удалось обнаружить уже 27 миллионов вредоносных писем, эта цифра продолжает расти теми же темпами.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru