



Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

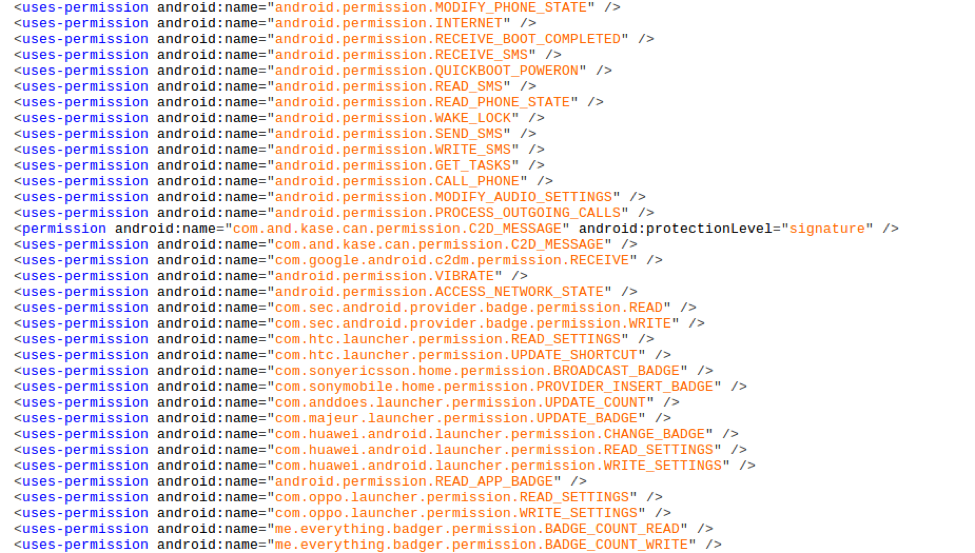
Исследователи лаборатории FortiGuard Labs решили проанализировать печально известного Android-трояна BankBot и отразить процесс его эволюции за последние 10 месяцев. В большинстве случаев приложение маскируется под Flash Player или какой-либо инструмент системы Android. При установке требуется большое количество разрешений, это выглядят очень подозрительно. Более того, после запуска трояну нужно еще больше разрешений.

На рисунке ниже можно ознакомиться с полным списком запрашиваемых BankBot’ом разрешений:

Анализируемая экспертами версия BankBot имеет относительно низкий процент обнаружения – всего 15-20 детектов на VirusTotal. Это несмотря на то, что он не использует обфускацию, чтобы скрыть строки или функциональные возможности.

После установки приложение требует привилегий администратора. В большинстве случаев этот запрос сопровождается объяснением на турецком языке, что наталкивает на мысль о том, что именно Турция является атакуемой этим трояном страной.

После получения прав администратора, вредоносное приложение скрывается, удаляя свой значок. Затем он отправляет информацию об устройстве на командный сервер, среди нее IMEI, контакты и SMS-сообщения (отправленные и полученные).

После этого троян проверяет, установлены ли на устройстве какие-либо приложения турецких финансовых учреждений. Если таковые обнаруживаются, то вредонос загружает фишинговую страницу, похожую на легитимный аналог финансового учреждения.

Фактически, код этого образца очень похож на код, обанруженный в декабре 2016 года, с небольшим количеством изменений. Двумя самыми большими и очевидными отличиями являются: во-первых, метод инъекций, во-вторых, проверка всех исходящих вызовов, в ходе которой идет сравнение с жестко запрограммированным в коде списком номеров.

После поиска этих номеров в интернете, экспертам удалось выяснить, что они принадлежат технической поддержке турецких финансовых учреждений. Другими словами, если пользователь попытается позвонить на один из этих номеров, BankBot сразу прервет вызов.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru