



Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

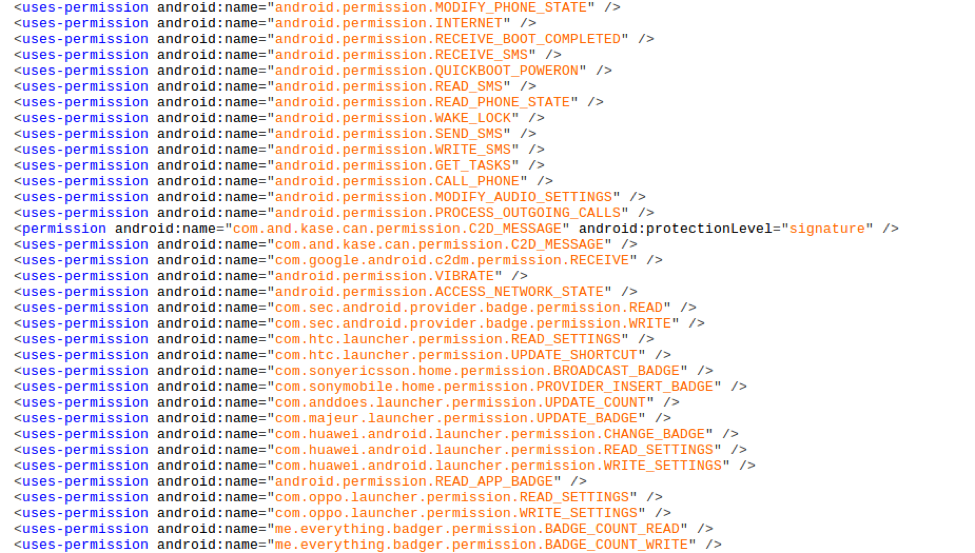
Исследователи лаборатории FortiGuard Labs решили проанализировать печально известного Android-трояна BankBot и отразить процесс его эволюции за последние 10 месяцев. В большинстве случаев приложение маскируется под Flash Player или какой-либо инструмент системы Android. При установке требуется большое количество разрешений, это выглядят очень подозрительно. Более того, после запуска трояну нужно еще больше разрешений.

На рисунке ниже можно ознакомиться с полным списком запрашиваемых BankBot’ом разрешений:

Анализируемая экспертами версия BankBot имеет относительно низкий процент обнаружения – всего 15-20 детектов на VirusTotal. Это несмотря на то, что он не использует обфускацию, чтобы скрыть строки или функциональные возможности.

После установки приложение требует привилегий администратора. В большинстве случаев этот запрос сопровождается объяснением на турецком языке, что наталкивает на мысль о том, что именно Турция является атакуемой этим трояном страной.

После получения прав администратора, вредоносное приложение скрывается, удаляя свой значок. Затем он отправляет информацию об устройстве на командный сервер, среди нее IMEI, контакты и SMS-сообщения (отправленные и полученные).

После этого троян проверяет, установлены ли на устройстве какие-либо приложения турецких финансовых учреждений. Если таковые обнаруживаются, то вредонос загружает фишинговую страницу, похожую на легитимный аналог финансового учреждения.

Фактически, код этого образца очень похож на код, обанруженный в декабре 2016 года, с небольшим количеством изменений. Двумя самыми большими и очевидными отличиями являются: во-первых, метод инъекций, во-вторых, проверка всех исходящих вызовов, в ходе которой идет сравнение с жестко запрограммированным в коде списком номеров.

После поиска этих номеров в интернете, экспертам удалось выяснить, что они принадлежат технической поддержке турецких финансовых учреждений. Другими словами, если пользователь попытается позвонить на один из этих номеров, BankBot сразу прервет вызов.

Sony: разумные покупатели не могли принять цифровую игру за собственность

Sony попросила американский суд отклонить коллективный иск покупателей PlayStation Store и заявила: разумный пользователь не мог считать, что приобретает цифровую игру в собственность. Иск подали четверо жителей Калифорнии.

Они утверждают, что магазин использует формулировки «купить сейчас» и «подтвердить покупку», хотя на деле предоставляет ограниченную отзывную лицензию.

Сообщение об этом размещено мелким и ничем не выделенным шрифтом.

Истцы ссылаются на закон AB 2426, действующий с января 2025 года. Он запрещает рекламировать цифровые товары словами «купить» и «покупка» без заметного предупреждения о том, что пользователь получает лицензию, а не право собственности.

Первым делом Sony потребовала отправить спор в индивидуальный арбитраж. Пользовательское соглашение PlayStation запрещает коллективные иски, если клиент письменно не отказался от этого условия в течение 30 дней. Никто из четырёх истцов этого не сделал.

На случай, если арбитражный щит не сработает, корпорация подготовила запасной довод под заголовком «Разумные потребители не были бы введены в заблуждение».

Sony заявила, что в цифровую эпоху невозможно всерьёз полагать, будто покупатель становится владельцем игры. В качестве доказательства компания указала, что разные люди могут приобрести Resident Evil Requiem и каждому участнику мультиплеера нужна собственная копия.

Интернет быстро нашёл в этой логике дополнительный контент. Участники Consumer Rights Wiki собрали десятки примеров, где сама Sony говорит об играх, которыми пользователь владеет. Такие формулировки встречаются в инструкциях по обновлению версий, описании Share Play и даже отметках «подтверждённый владелец» у отзывов.

Слушание по ходатайству Sony назначено на 1 октября.

RSS: Новости на портале Anti-Malware.ru