



Малварь iXintpwn/YJSNPI выводит из строя iOS-устройства

Малварь iXintpwn/YJSNPI выводит из строя iOS-устройства

Малварь iXintpwn/YJSNPI выводит из строя iOS-устройства

Эксперты Trend Micro проанализировали iOS-вредонос, способный привести к отказу устройства. В настоящее время зловред, получивший имя iXintpwn/YJSNPI (TROJ_YJSNPI.A по классификации Trend Micro) сосредоточен в Японии, однако может выйти за пределы страны, учитывая тот факт, что он распространяется в социальных сетях.

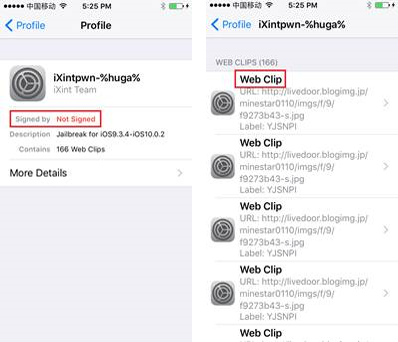
iXintpwn/YJSNPI впервые появился в конце ноября 2016 года в Twitter, а затем распространялся также через YouTube и социальные сети, представляя собой джейлбрейк iOS под названием «iXintpwn». Независимо от того, был ли создан этот зловред в качестве обычной шалости или же у него была явная злонамеренная цель, iXintpwn/YJSNPI использует интересную схему, в которой задействован неподписанный профиль устройства.

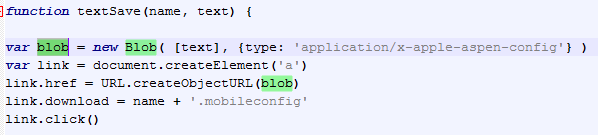
Заражение происходит в момент, когда пользователь заходит на веб-сайт, на котором размещается вредоносный профиль, особенно это работает в случае, если используется Safari. Злонамеренный сайт содержит JavaScript, отправляющий ответ, который Safari принимает автоматически, таким образом происходит загрузка профиля.

Профиль конфигурации iOS позволяет разработчикам изменять огромное количество настроек, включая электронную почту, сеть и сертификаты. Компании используют эти профили, чтобы упростить управление домашними приложениями и корпоративными устройствами. Профиль конфигурации также может настраивать параметры ограничений устройства, Wi-Fi, VPN, календарных расширений для WebDAV (CalDAV), учетных данных и ключей.

Очевидно, что вредоносный профиль может использоваться для управления настройками, тому примером являются такая вредоносная программа как Wirelurker.

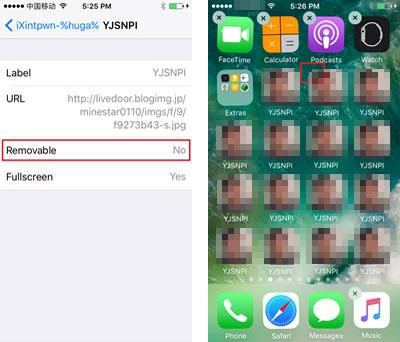
В случае iXintpwn/YJSNPI используется неподписанный профиль, он устанавливается с отсутствием возможности удаления. Так как в iOS предусмотрены меры как для подписанных, так и для неподписанных профилей, установка оных требует взаимодействия с пользователем.

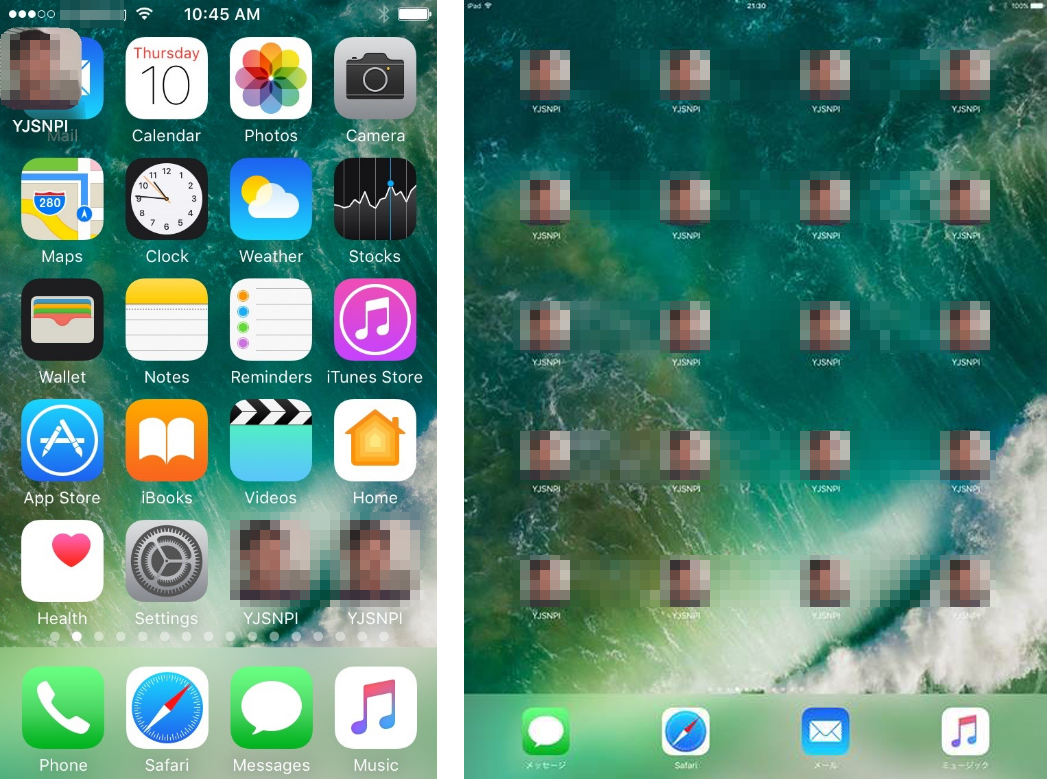
После установки профиля iXintpwn/YJSNPI на главный экран будет выведен значок, при нажатии на который происходит переполнение иконок YJSNPI, это приводит к сбою приложения SpringBoard, которое управляет домашним экраном и контролирует, как приложения отображаются и запускаются. Во время этого переполнения устройство становится невосприимчивым к любым командам.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru