



Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

ESET предупреждает о росте активности вредоносной программы, имитирующей поведение «классических» вымогателей. MSIL/Hoax.Fake.Filecoder требует выкуп за расшифровку файлов, хотя на самом деле не поддерживает функцию шифрования. 

MSIL/Hoax.Fake.Filecoder распространяется по стандартной для большинства шифраторов схеме – в электронной почте с вредоносным вложением или ссылкой. В качестве документа-приманки, запускающего загрузку вредоносной программы, выступают «исковые заявления», «кредитные договора», «неоплаченные счета» и пр.

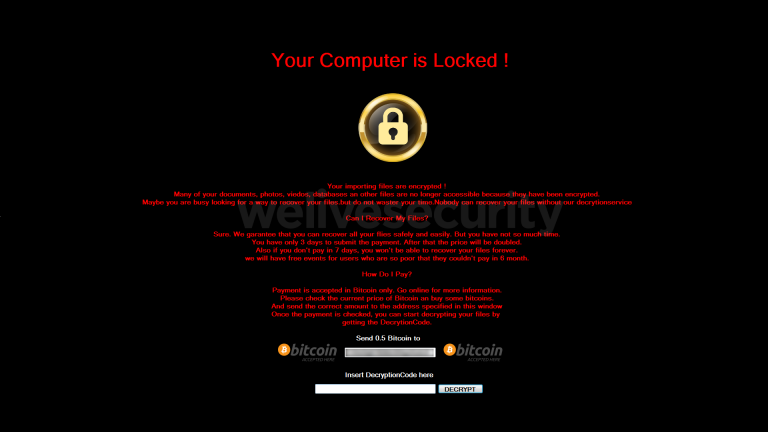
Далее лжевымогатель выводит на экран зараженного компьютера требование выкупа. Сообщение закрывает рабочий стол, блокируя доступ пользователя к файлам, папкам и приложениям.

Авторы сообщения утверждают, что все важные документы, фото и видеоматериалы, базы данных и другие ценные файлы заблокированы. Пользователю предлагается внести выкуп в размере 0,5 биткоина в течение трех дней. Через три дня сумма выкупа удваивается, через семь – расшифровать файлы будет невозможно. 


MSIL/Hoax.Fake.Filecoder убедительно копирует поведение шифратора. Тем не менее, вредоносная программа не способна зашифровать данные – в ее коде не предусмотрена возможность поиска целевых файлов и отсутствует реализация какого-либо алгоритма шифрования. Более того, избавиться от требования выкупа на экране позволит простая перезагрузка компьютера. 

Операторы лжешифратора рассчитывают исключительно на методы социальной инженерии, а также общественный резонанс от недавних атак шифраторов. ESET рекомендует игнорировать спам-рассылки, не открывать вложения и не переходить по ссылкам из подозрительных писем, а также защитить компьютер комплексным антивирусным ПО. 

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru