



FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

Специалисты FireEye недавно обнаружили вредоносный документ Microsoft Office RTF, эксплуатирующий уязвимость CVE-2017-8759. Эта брешь позволяет злоумышленнику ввести произвольный код во время парсинга SOAP WSDL.

Эксперты FireEye проанализировали документ Microsoft Word, в котором злоумышленники использовали произвольную инъекцию кода для загрузки и выполнения сценария Visual Basic, содержащего команды PowerShell. После этого FireEye поделилась информацией с Microsoft и приурочила ее раскрытие к выпуску соответствующего патча. В свою очередь Microsoft опубликовала рекомендации, которые можно найти здесь.

Исследователи пришли к выводу, что эта брешь использовалась в атаках на русскоязычных пользователей. Этот вывод можно сделать из имени вредоносного документа – «Проект.doc» (MD5: fe5c4d6bb78e170abf5cf3741868ea4c). После успешной эксплуатации CVE-2017-8759 документ загружает несколько компонентов, а в конечном итоге запускает вредоносную нагрузку FINSPY (MD5: a7b990d5f57b244dd17e9a937a41e7f5).

Вредоносная программа FINSPY, также известная как FinFisher или WingBird, в настоящий момент доступна для приобретения на форумах соответствующей тематики. По заявлениям экспертов, этот вредоносный документ использовался государством для атак на русскоязычных пользователей, целью которых являлся кибер-шпионаж.

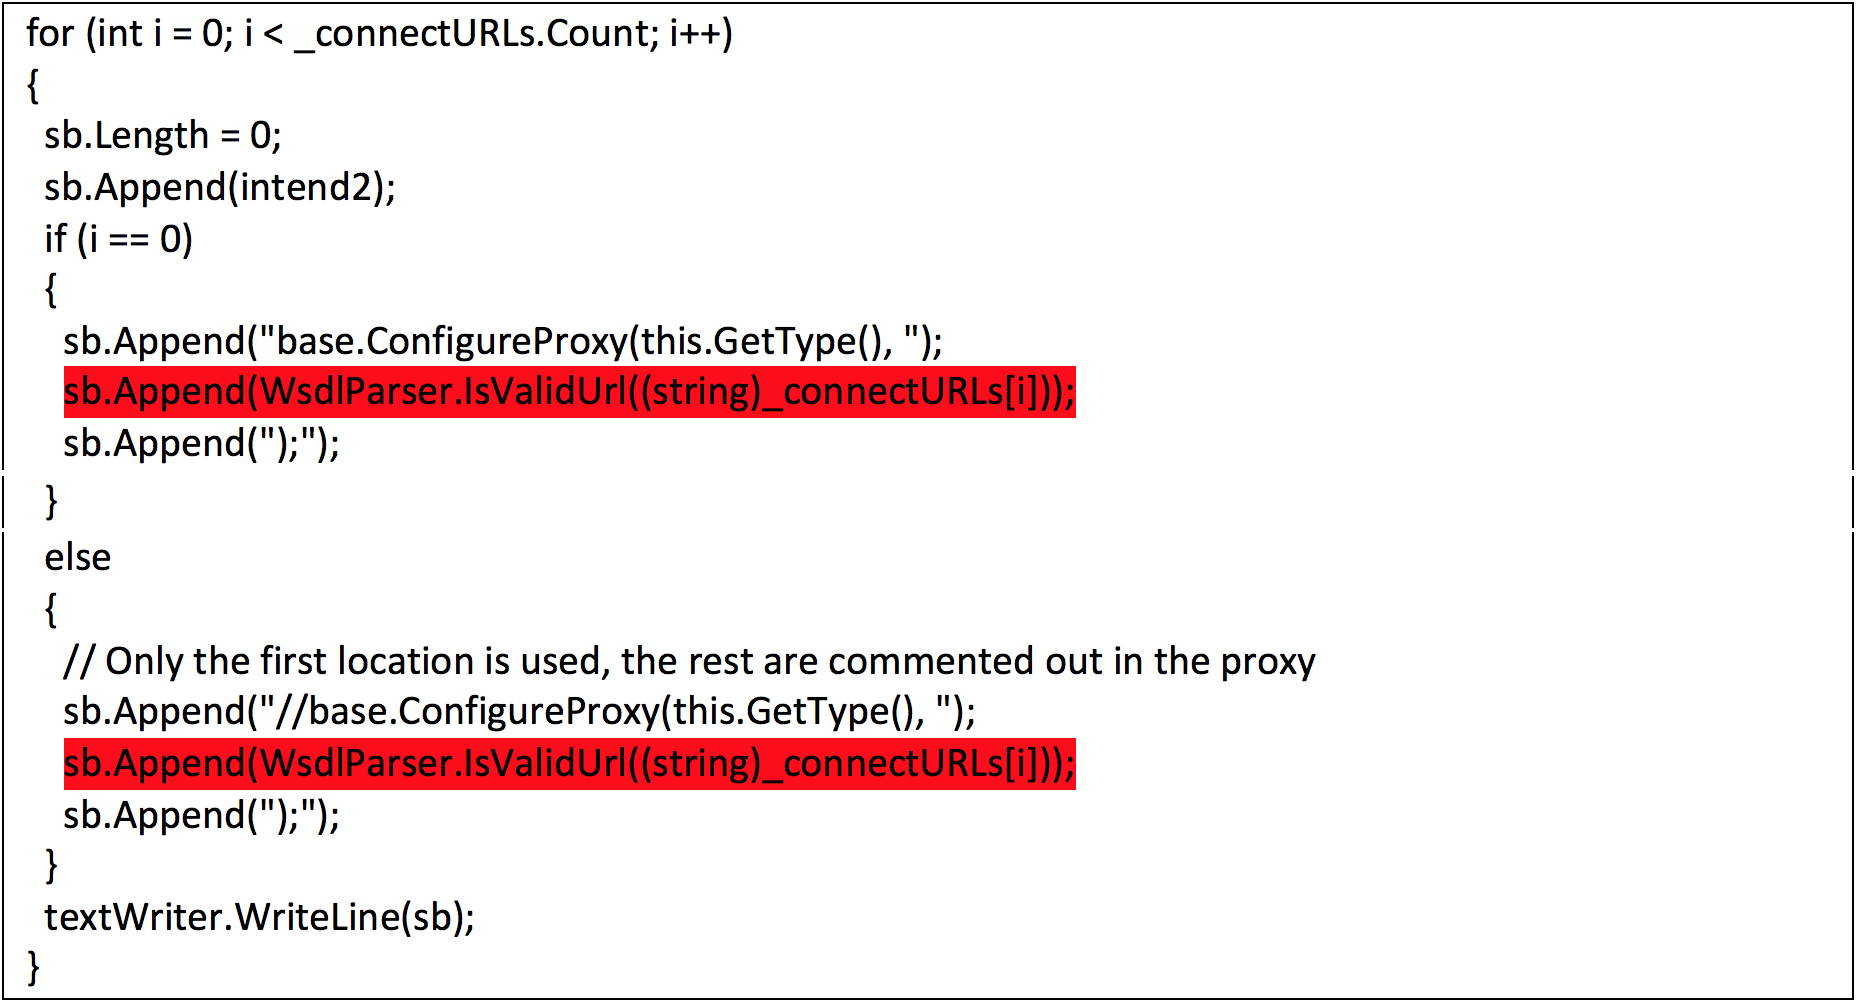
Уязвимость инъекции кода существует в модуле парсера WSDL в методе PrintClientProxy. Это позволяет злоумышленнику вводить и выполнять произвольный код. Часть уязвимого кода показана на картинке ниже.

Атаки, которые FireEye наблюдал в реальных инцидентах, использовали документ Rich Text Format (RTF). Во вредоносных образцах содержались встроенные прошивки SOAP для облегчения эксплуатации.

После успешной эксплуатации вредоносный код создает новый процесс и использует mshta.exe для извлечения HTA-скрипта с именем «word.db» с сервера злоумышленника. Скрипт HTA удаляет исходный код, скомпилированную DLL и файлы PDB с диска, а затем загружает и запускает вредоноса FINSPY с именем left.jpg, который, несмотря на расширение, является исполняемым файлом.

Left.jpg (md5: a7b990d5f57b244dd17e9a937a41e7f5) использует сильно обфусцированный код, в котором есть встроенная функция анти-анализа, что серьезно затрудняет его исследование.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru