



FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

Специалисты FireEye недавно обнаружили вредоносный документ Microsoft Office RTF, эксплуатирующий уязвимость CVE-2017-8759. Эта брешь позволяет злоумышленнику ввести произвольный код во время парсинга SOAP WSDL.

Эксперты FireEye проанализировали документ Microsoft Word, в котором злоумышленники использовали произвольную инъекцию кода для загрузки и выполнения сценария Visual Basic, содержащего команды PowerShell. После этого FireEye поделилась информацией с Microsoft и приурочила ее раскрытие к выпуску соответствующего патча. В свою очередь Microsoft опубликовала рекомендации, которые можно найти здесь.

Исследователи пришли к выводу, что эта брешь использовалась в атаках на русскоязычных пользователей. Этот вывод можно сделать из имени вредоносного документа – «Проект.doc» (MD5: fe5c4d6bb78e170abf5cf3741868ea4c). После успешной эксплуатации CVE-2017-8759 документ загружает несколько компонентов, а в конечном итоге запускает вредоносную нагрузку FINSPY (MD5: a7b990d5f57b244dd17e9a937a41e7f5).

Вредоносная программа FINSPY, также известная как FinFisher или WingBird, в настоящий момент доступна для приобретения на форумах соответствующей тематики. По заявлениям экспертов, этот вредоносный документ использовался государством для атак на русскоязычных пользователей, целью которых являлся кибер-шпионаж.

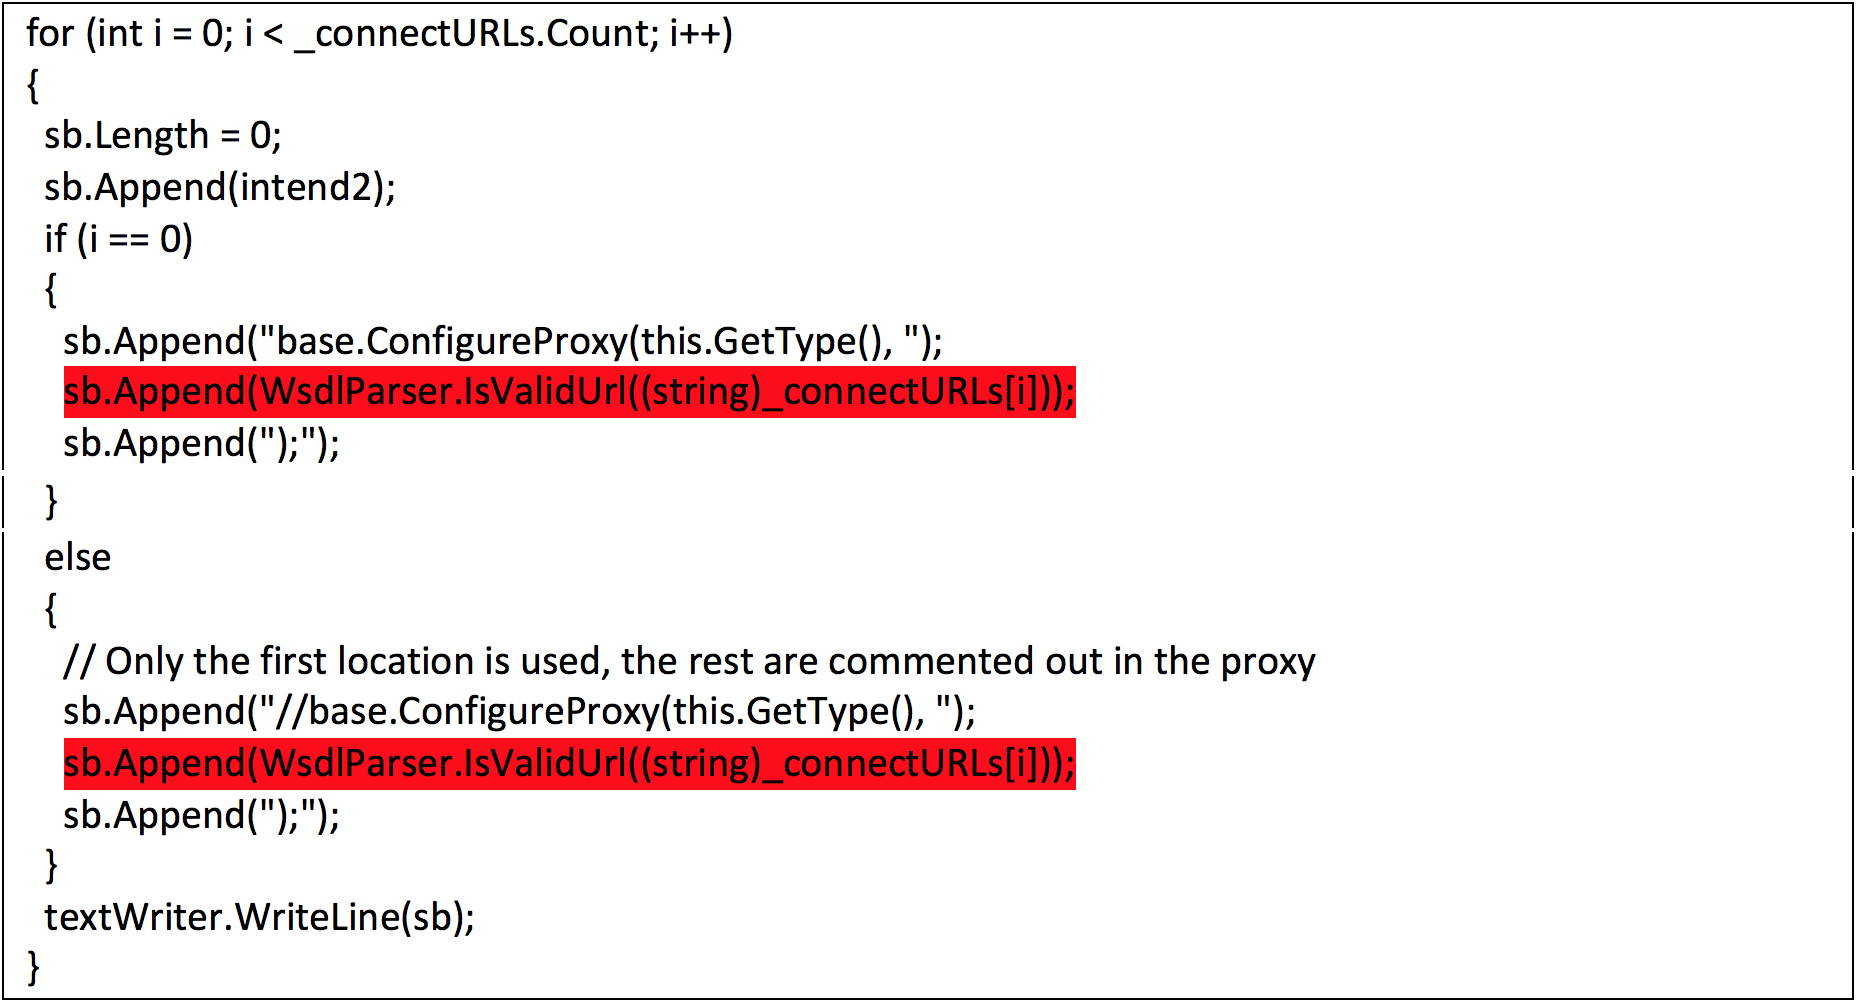
Уязвимость инъекции кода существует в модуле парсера WSDL в методе PrintClientProxy. Это позволяет злоумышленнику вводить и выполнять произвольный код. Часть уязвимого кода показана на картинке ниже.

Атаки, которые FireEye наблюдал в реальных инцидентах, использовали документ Rich Text Format (RTF). Во вредоносных образцах содержались встроенные прошивки SOAP для облегчения эксплуатации.

После успешной эксплуатации вредоносный код создает новый процесс и использует mshta.exe для извлечения HTA-скрипта с именем «word.db» с сервера злоумышленника. Скрипт HTA удаляет исходный код, скомпилированную DLL и файлы PDB с диска, а затем загружает и запускает вредоноса FINSPY с именем left.jpg, который, несмотря на расширение, является исполняемым файлом.

Left.jpg (md5: a7b990d5f57b244dd17e9a937a41e7f5) использует сильно обфусцированный код, в котором есть встроенная функция анти-анализа, что серьезно затрудняет его исследование.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru