Недавно, в июле 2017 года, исследователи Palo Alto Networks рассказывали о преступной группе, которая использует URL-адреса Google и Dropbox. Теперь ИБ-специалист, известный под псевдонимом MalwareHunter, описал очень похожую технику атак, однако на этот раз злоумышленники задействовали для своих операций ресурсы Facebook CDN.
Данные атаки работают достаточно просто. Сначала жертва получает от злоумышленников письмо, замаскированное под официальное послание от местных властей. В письме содержится ссылка на Facebook CDN (Content Delivery Network). То есть атакующие загружают файлы в группы Facebook и другие публично доступные разделы сайта, а затем копируют получившийся URL, вставляя его в спамерские письма, пишет xakep.ru.
Интересно, что такие ссылки почти не вызывают подозрений у антивирусов и других защитных решений, так как домен Facebook CDN почти всегда является доверенным, а в социальной сети крайне редко размещают малварь.
Если жертва не замечает подвоха и нажимает на ссылку, ей предлагают скачать RAR- и ZIP-архив, внутри которого содержится еще одна ссылка (ярлык). Открытие ярлыка вызывает срабатывание легитимных приложений, установленных на большинстве компьютеров, работающих под управлением Windows (Command Prompt или PowerShell), в результате чего запускается зашифрованный PowerShell-скрипт. Данный скрипт, в свою очередь, загружает и запускает еще один PowerShell-скрипт, который ответственен на скачивание DLL-лоадера, который загружает еще один DLL и файл EXE. Результатом этой длинной цепочки операций становится создание еще одного ярлыка-сслыки, указывающего на VBS-скрипт. Этот скрипт запускает выполнение файла EXE, который подгружает еще один DLL (Xzibit определенно был бы доволен).
MalwareHunter пишет, что во время реализации этой длинной схемы злоумышленники успевают проверить геолокационные данные жертвы, а также ее IP-адрес. Так как в настоящее время эта вредоносная кампания ориентирована на бразильских пользователей, малварь сработает только для них. Для пользователей других стран процесс заражения будет прерван.
В итоге на компьютер жертвы устанавливает вредонос Banload, загрузчик, преимущественно использующийся для доставки банковских троянов, которые атакуют только пользователей из Бразилии. Специалисты компании ESET присвоили этой угрозе идентификатор Win32/Spy.Banker.ADYV. Эксперты Palo Alto Networks, ESET и MalwareHunter считают, что за распространением Banload стоит одна хакерская группа, которая уже атаковала жителей Бразилии в июле 2017 года, а также в 2016 году и 2015 году, распространяя таким образом банкера Escelar.
По мнению MalwareHunter, действия этой группировки напоминают «почерк» профессиональных «правительственных хакеров». Он также отмечает, что преступники располагают ресурсами для организации масштабных спам-кампаний, к тому же хакеры позаимствовали у маркетологов простейший трюк и встраивают в свои письма специальные «маячки» — изображения размером 1х1 пиксель. Эти картинки подгружают короткие ссылки goo.gl, и именно благодаря ним MalwareHunter и обнаружил новую кампанию.
Исследователь сообщает, что только 2 сентября 2017 года письма злоумышленников открывали и просматривали как минимум 200 000 раз. Две другие кампании набрали 70 000-80 000 просмотров.
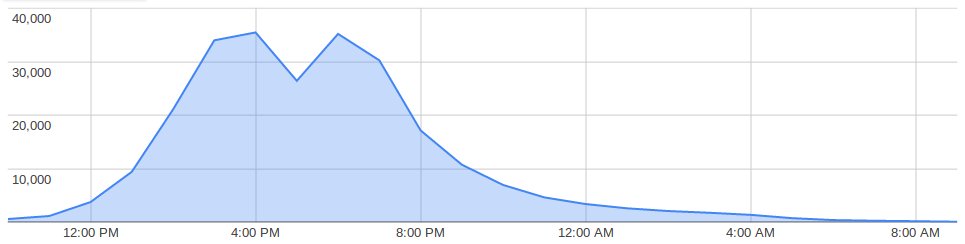
В настоящее время интенсивность рассылки опасного спама стихла, но специалисты уверены, что это еще не конец, и в скором времени нужно ждать новую волну вредоносных писем. Эксперты уже уведомили представителей Facebook о новой тактике злоумышленников, и глава отдела безопасности социальной сети, Алекс Стамос (Alex Stamos), подтвердил, что инженеры компании уже решают проблему.










