



В Chrome 63 появятся средства информирования о попытках перехвата HTTPS

В Chrome 63 появятся средства информирования о попытках перехвата HTTPS

В Chrome 63 появятся средства информирования о попытках перехвата HTTPS

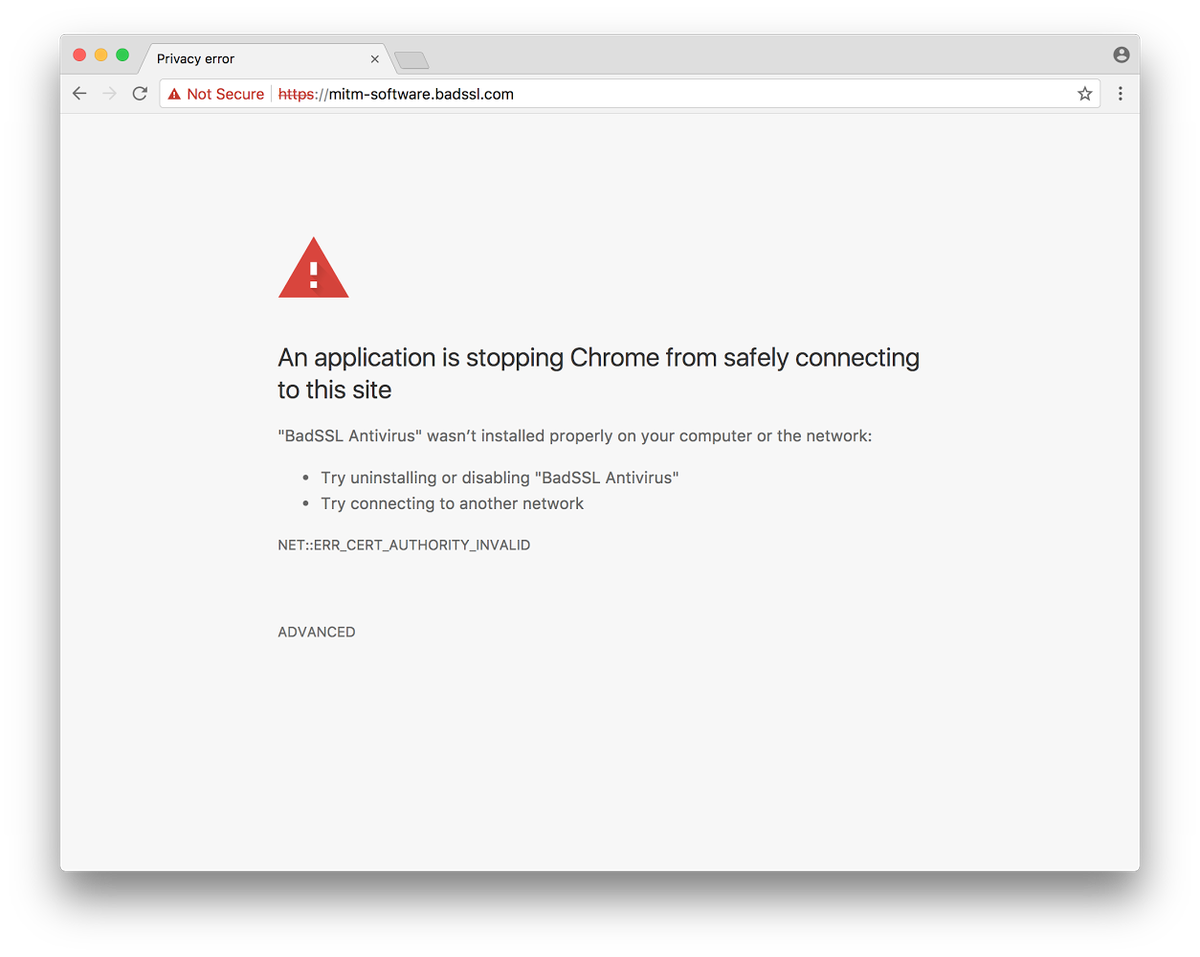
В кодовую базу Chromium 63 принято изменение с реализацией техники выявления попыток перехвата трафика HTTPS, в результате активности вредоносного ПО или MITM-прокси.

В качестве признака для вывода предупреждения используется аномально большое число ошибок SSL-соединений для разных сайтов за короткий промежуток времени, т.е. метод выявляет факты грубой подмены, в результате которой возникают ошибки SSL и соединение помечается как небезопасное, пишет opennet.ru.

Основное отличие от предупреждения о небезопасном соединении заключается в том, что пользователь информируется о возможной локальной MITM-атаке, которая не связана с проблемами настройки HTTPS на конкретном внешнем сайте. Метод уже доступен для тестирования в Chrome Canary и активируется при запуске браузера с параметром "--enable-features=MITMSoftwareInterstitial".


Предупреждение не коснётся техники незаметной подмены HTTPS-сертификатов, которые практикуются некоторым антивирусным ПО, корпоративными межсетевыми экранами и системами инспектирования трафика. Подобное ПО перехватывает HTTPS-обращение клиента, затем от своего лица и с собственным сертификатом транслируют HTTPS-запрос на сервер, получают ответ и отдают его клиенту в рамках отдельного HTTPS-соединения, установленного с использованием SSL-сертификата перехватывающей системы. Для сохранения индикатора защищённого соединения в браузере на машины клиента устанавливается дополнительный корневой сертификат, позволяющий скрыть работу применяемой системы инспектирования трафика.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru