



Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

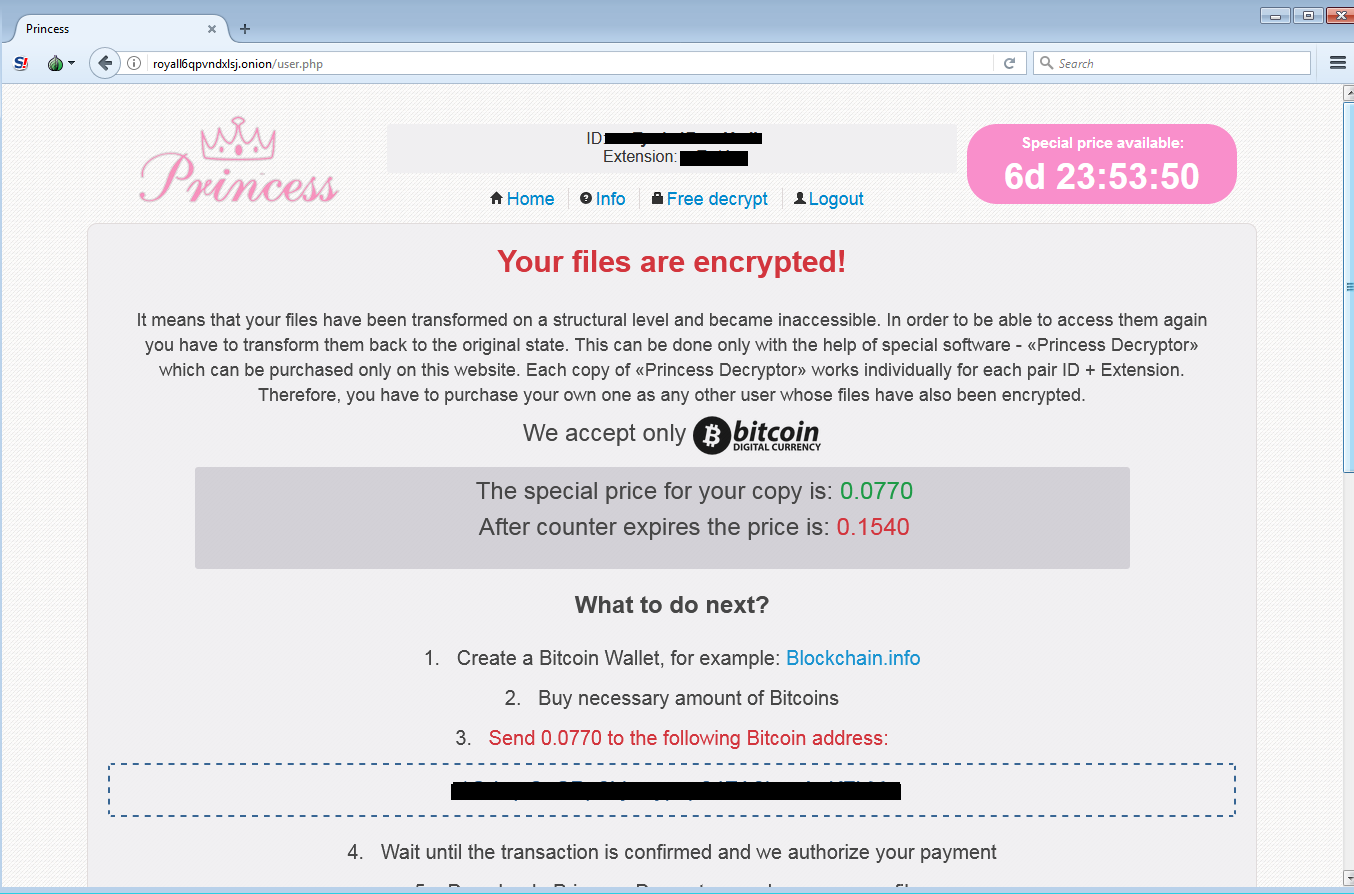
По словам экспертов Malwarebytes, вымогатель PrincessLocker продолжает атаковать компьютеры, требуя в качестве выкупа 0.0770 биткойнов (что по нынешнему курсу равно $350). В случае, если жертва в течение определенного периода времени не заплатит выкуп, он удваивается.

Хорошие новости заключаются в том, что сумма, требуемая злоумышленниками, резко снизилась, раньше она составляла 3 биткойна, что равно 13 000 долларов по нынешнему курсу.

Способом распространения PrincessLocker злоумышленники выбрали набор эксплойтов RIG, размещенный на сайтах. Все, что нужно сделать киберпреступникам – заманить пользователей на один из таких сайтов, затем браузер жертвы будет атакован. Если экслойтам удается пробить браузер или плагины пользователя, на компьютер устанавливается PrincessLocker.

«Экслойты на сайтах - довольно распространенная тактика в наши дни. В этом нет ничего нового» - говорит аналитик Malwarebytes, Жером Сегура (Jérôme Segura).

PrincessLocker представляет собой лишь один из множества вымогатеелй, расрпостраняемых таким образом. Например, проект ID Ransomware, поддерживаемый Майклом Гиллеспи (Michael Gillespie), в настоящее время насчитывает 473 уникальных типа выкупа.

Над данный момент экспертам неизвестно, насколько распространен PrincessLocker, масштабы его распространения еще только предстоит выяснить.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru